



СБУ задержала пятерых членов группы Phoenix, взламывавших смартфоны

СБУ задержала пятерых членов группы Phoenix, взламывавших смартфоны

СБУ задержала пятерых членов группы Phoenix, взламывавших смартфоны

Служба безопасности Украины (СБУ) задержала пятерых граждан, которые якобы состоят в международной киберпреступной группировке Phoenix. Как сообщили правоохранители, эта группа специализируется на удалённом взломе мобильных устройств.

В пресс-службе СБУ отметили, что арестованные граждане проживают в Киеве и Харькове и являются выпускниками высших технических вузов.

Phoenix — кибергруппировка, заинтересованная в первую очередь финансово. Атакующие удалённо получают доступ к аккаунтам пользователей мобильных устройств, а потом пытаются взломать банковские приложения и опустошить счета жертв.

Если первый сценарий терпит неудачу, злоумышленники собирают персональные данные пользователя и продают их третьим лицам. Для этого используются фишинговые сайты, замаскированные под легитимные ресурсы Apple или Samsung.

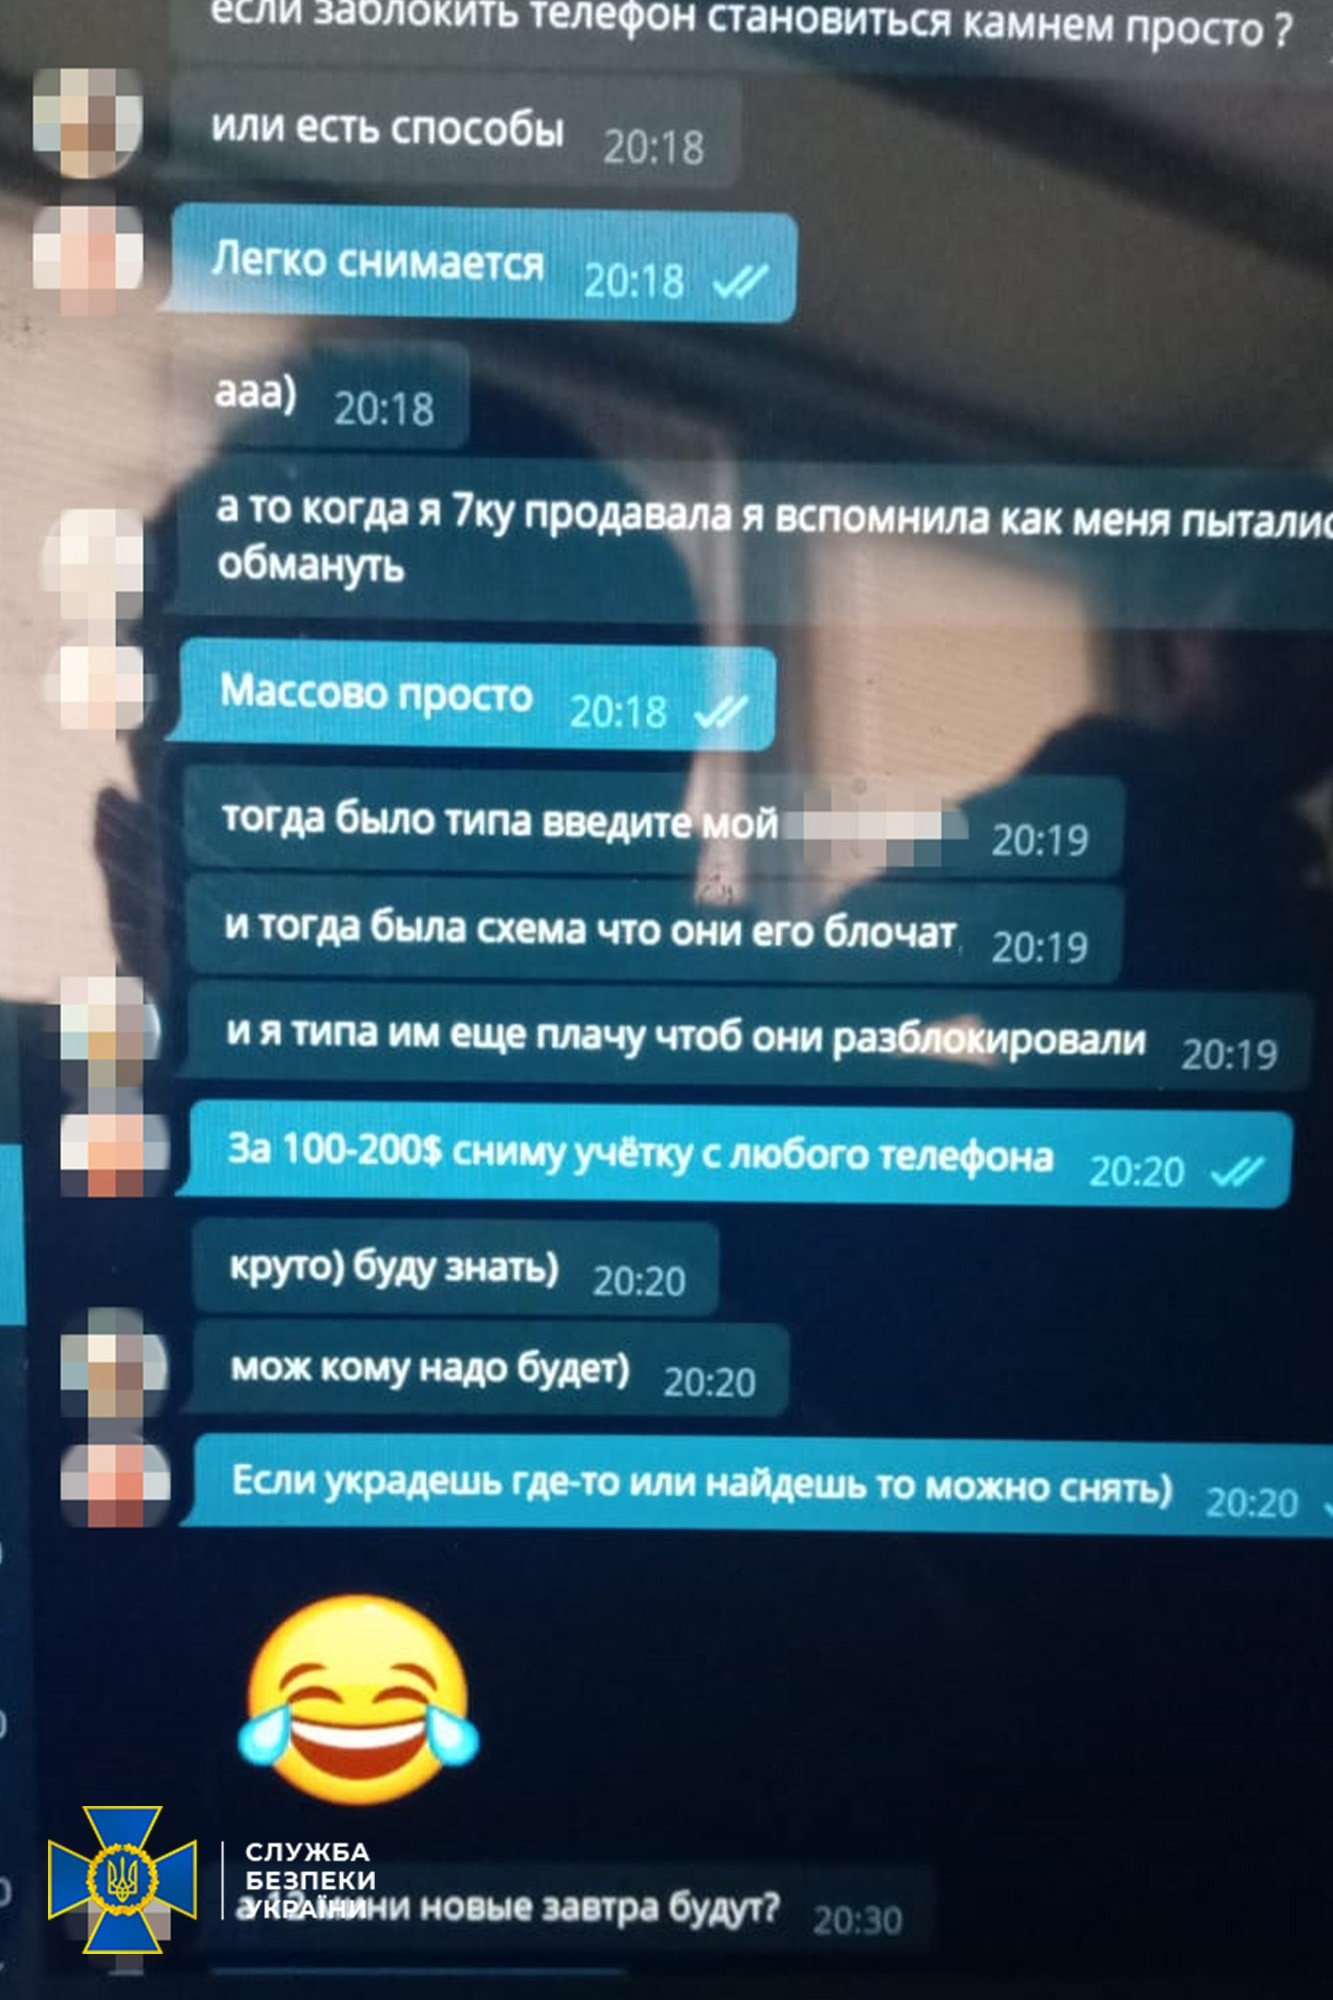
Phoenix действует по меньшей мере два года, за которые преступники успели взломать аккаунты нескольких сотен пользователей. Кроме того, члены группы предлагали услуги взлома мобильных устройств другим заинтересованным лицам, установив ценник между 100 и 200 долларами.


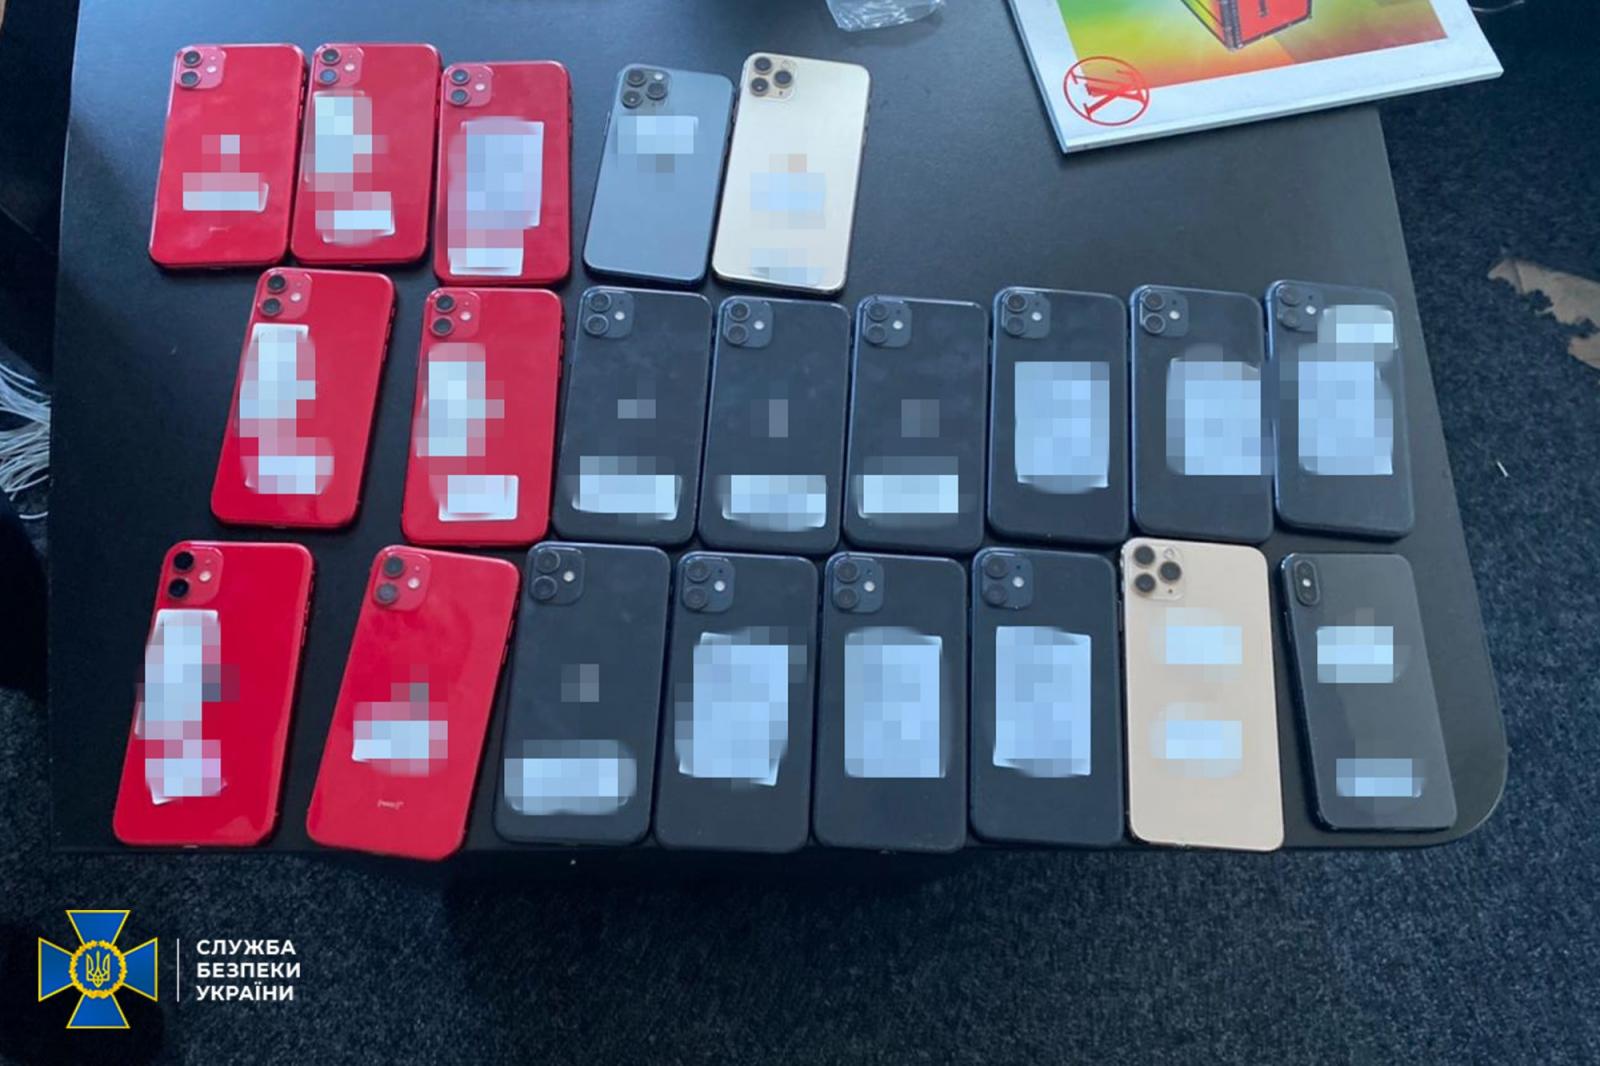
Иногда Phoenix занималась разблокировкой украденных или утерянных устройств iPhone. По мету жительства каждого из пяти задержанных полиция провела обыски, в ходе которых правоохранители изъяли компьютерное оборудование, мобильные телефоны, специальный софт и аппаратные составляющие.


СБУ обещает продолжить расследование деятельности арестованных, а пока последним грозит 361 статья УК Украины — незаконное вмешательство в работу компьютерных систем и сетей.


Напомним, что в начале месяца сотрудники СБУ вычислили, по их словам, пятерых агентов ФСБ, связанных с атаками российской киберпреступной группировки Gamaredon.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru