



Супер-пупер безопасный режим наконец добавили в Microsoft Edge

Супер-пупер безопасный режим наконец добавили в Microsoft Edge

Супер-пупер безопасный режим наконец добавили в Microsoft Edge

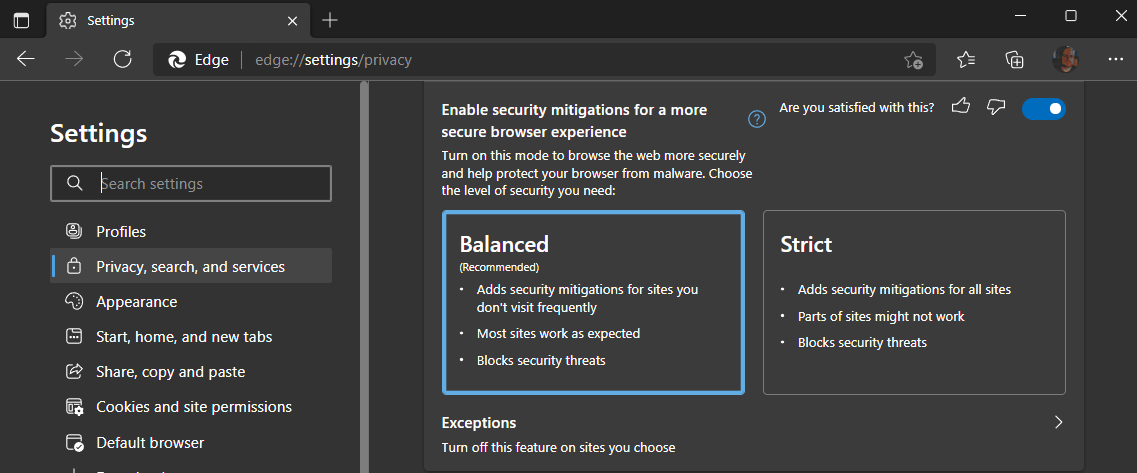
Microsoft незаметно для пользователей добавила «супер-пупер защищённый режим» в браузер Microsoft Edge. Теперь любители этого интернет-обозревателя смогут рассчитывать на более безопасный веб-сёрфинг без просадок по производительности.

Чтобы получить доступ к новым функциональным возможностям, пользователям придётся обновить браузер до стабильной версии 96.0.1054.29. После этого появится возможность выбрать разные уровни защищённости.

Команда Edge Vulnerability Research тестировала «супер-пупер режим» с августа этого года. Смысл функции — исключить Just-In-Time Compilation (JIT) из процессинга V8, благодаря чему браузер может существенно уменьшить поверхность атаки. Этот подход затрудняет эксплуатацию уязвимостей при атаках на пользователей браузера.

«Новая функциональность Microsoft Edge создаёт дополнительный уровень защиты при веб-сёрфинге. Мы ввели в эксплуатацию супер-пупер безопасный режим в версии интернет-обозревателя под номером 96.0.1054.29», — объясняют в Microsoft.

«Теперь браузер будет изучать, какие сайты вы чаще всего посещаете и каким ресурсам стоит доверять. Более того, пользователи могут сами настроить исключения и выбирать между режимами "Сбалансированный" и "Строгий"».


Стоит отметить, что новый режим также активирует Intel Control-flow Enforcement Technology (CET), аппаратную защиту от эксплойтов, которая должна сделать использование браузера ещё безопаснее.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru