



Операторы шифровальщика Conti стали жертвами взлома и утечки данных

Операторы шифровальщика Conti стали жертвами взлома и утечки данных

Операторы шифровальщика Conti стали жертвами взлома и утечки данных

Банда кибервымогателей, использующая в атаках шифровальщик Conti, стала жертвой утечки данных. Специалистам по кибербезопасности удалось выявить реальный IP-адрес одного из главных серверов преступников, в результате чего эксперты больше месяца держали под контролем систему злоумышленников.

Группировка использовала взломанный сервер в качестве площадки для оплаты выкупа. Именно туда атакующие направляли жертв после очередной успешной кибератаки.

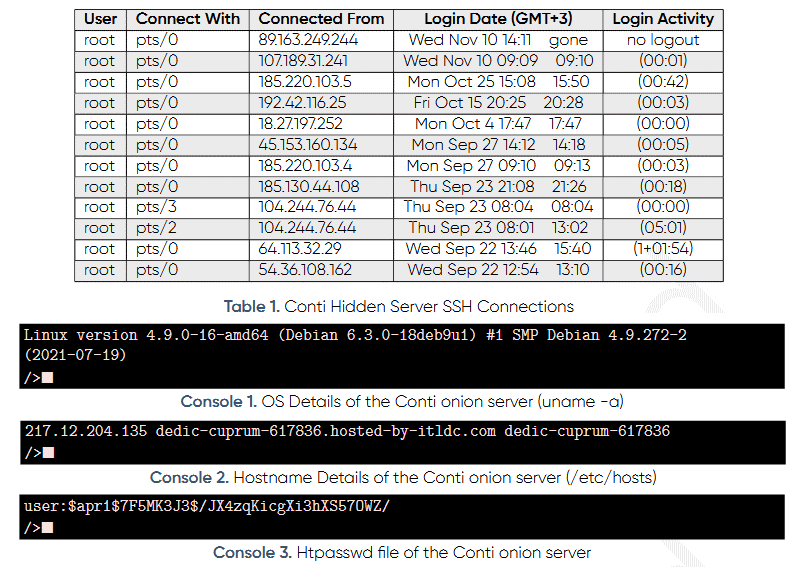
«Наша команда обнаружила уязвимость в серверах Conti и использовала её для идентификации реальных IP-адресов скрытых серверов кибергруппы. Оказалось, что настоящий IP — 217.12.204.135 — находится под контролем украинского хостера ITL LLC», — пишет в своём отчёте компания Prodaft.

Исследователи на протяжении нескольких недель сохраняли доступ к серверу преступников и параллельно мониторили сетевой трафик, пытаясь найти в нём другие IP-адреса, связанные с сервером. Помимо этого, специалисты также анализировали SSH-подключения, инициированные непосредственно членами банды.

К сожалению, идентифицировать самих операторов Conti не удалось, поскольку те использовали Tor. Тем не менее эксперты перехватили другую важную информацию: сведения об операционной системе и файл htpasswd, содержащий хешированный пароль от сервера.


После того как о взломе стало известно, злоумышленники оперативно вывели затронутый сервер в офлайн. Команда исследователей MalwareHunterTeam, которая «ведёт» операторов Conti с середины 10-х годов, заявила, что такое поведение группировки можно назвать нетипичным.

Сотрудники Prodaft поделились своими находками с правоохранительными органами, которые должны уже плотнее взяться за киберпреступников, распространяющих программу-вымогатель.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru