



Большинство продавцов доступа по SS7 в даркнете — мошенники

Большинство продавцов доступа по SS7 в даркнете — мошенники

Большинство продавцов доступа по SS7 в даркнете — мошенники

Исследователи из британской компании SOS Intelligence изучили теневой рынок услуг по взлому SS7-сетей и пришли к выводу, что он очень скромен, а провайдеры ненадежны. В то же время спрос на готовый доступ к системам телефонии имеется, но такие заявители, похоже, довольствуются предложениями на закрытых форумах.

Уязвимость протокола SS7 (ОКС-7), используемого для передачи служебных сообщений в телефонных сетях, давно не дает покоя ИБ-экспертам. Атаки на SS7 позволяют перехватывать звонки и СМС, взламывать почтовые и IM-аккаунты, воровать 2FA-коды, чтобы вывести деньги с чужих счетов, а также шпионить за абонентами.

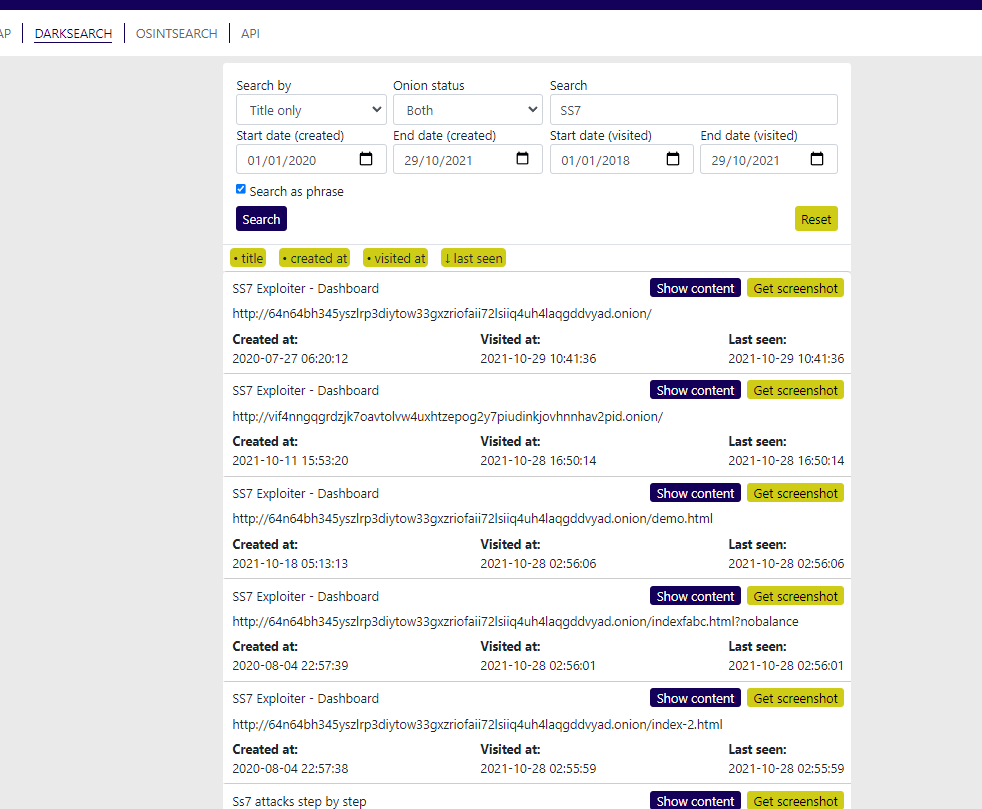
Поиск по даркнету, проведенный в SOS Intelligence, вернул 84 onion-сайта, предлагающих услуги по взлому SS7.


Отсеивание по дате создания позволило актуализировать выборку и значительно сократить количество объектов для изучения. В итоге оказалось, что таких эксплойт-сервисов всего четыре: SS7 Exploiter, SS7 ONLINE Exploiter, SS7 Hack и Dark Fox Market.

Списки заявленных услуг при этом включали следующие позиции:

  • отслеживание местоположения абонента;
  • DoS-атака на телефон абонента; 
  • перехват разговоров по телефону;
  • перехват СМС-сообщений;
  • подмена источника звонка / СМС; 
  • контроль над аккаунтом абонента;
  • доступ к настройкам голосовой почты; 
  • загрузка СИМ-меню.

Внешних ссылок на эти сервисы в даркнете было совсем мало, что могло говорить о неблагонадежности провайдеров. Анализ показал, что и оформление сайтов неубедительно.

Сервис SS7 Exploiter, например, предлагал просмотреть деморолик, в котором три минуты из 5:23 говорилось о том, как покупать биткоины и платить за услуги. Сайты SS7 ONLINE Exploiter выглядели, как клоны SS7 Exploiter, а SS7 Hack был скопирован с сайта, появившегося в открытом интернете в этом году. Более того, на момент публикации результатов исследования все ресурсы SS7 Hack были отключены.

Площадка Dark Fox Market помимо взлома SS7 предлагает и другие услуги, в том числе DDoS и RaaS (шифровальщик напрокат). Ее деморолик о взломе Telegram-аккаунта позаимствован с YouTube, где его опубликовали еще в 2016 году.

Тем не менее, содержимое криптокошельков этих сервис-провайдеров говорило о том, что они неплохо зарабатывают.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru