



Большинство продавцов доступа по SS7 в даркнете — мошенники

Большинство продавцов доступа по SS7 в даркнете — мошенники

Большинство продавцов доступа по SS7 в даркнете — мошенники

Исследователи из британской компании SOS Intelligence изучили теневой рынок услуг по взлому SS7-сетей и пришли к выводу, что он очень скромен, а провайдеры ненадежны. В то же время спрос на готовый доступ к системам телефонии имеется, но такие заявители, похоже, довольствуются предложениями на закрытых форумах.

Уязвимость протокола SS7 (ОКС-7), используемого для передачи служебных сообщений в телефонных сетях, давно не дает покоя ИБ-экспертам. Атаки на SS7 позволяют перехватывать звонки и СМС, взламывать почтовые и IM-аккаунты, воровать 2FA-коды, чтобы вывести деньги с чужих счетов, а также шпионить за абонентами.

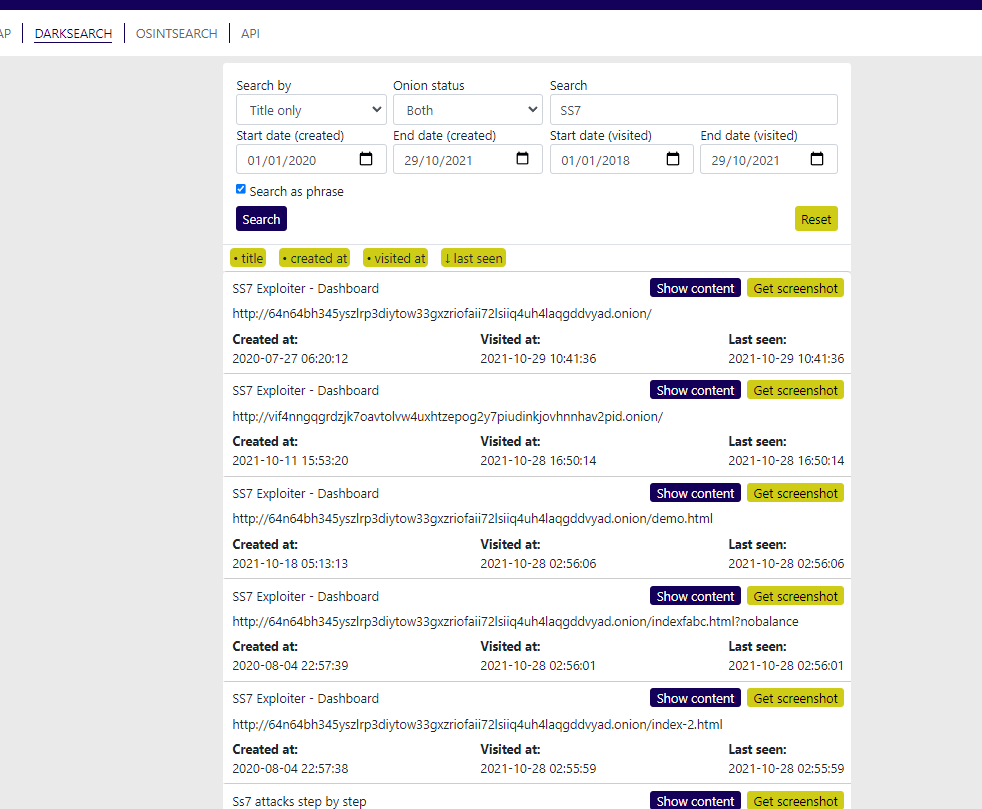
Поиск по даркнету, проведенный в SOS Intelligence, вернул 84 onion-сайта, предлагающих услуги по взлому SS7.


Отсеивание по дате создания позволило актуализировать выборку и значительно сократить количество объектов для изучения. В итоге оказалось, что таких эксплойт-сервисов всего четыре: SS7 Exploiter, SS7 ONLINE Exploiter, SS7 Hack и Dark Fox Market.

Списки заявленных услуг при этом включали следующие позиции:

  • отслеживание местоположения абонента;
  • DoS-атака на телефон абонента; 
  • перехват разговоров по телефону;
  • перехват СМС-сообщений;
  • подмена источника звонка / СМС; 
  • контроль над аккаунтом абонента;
  • доступ к настройкам голосовой почты; 
  • загрузка СИМ-меню.

Внешних ссылок на эти сервисы в даркнете было совсем мало, что могло говорить о неблагонадежности провайдеров. Анализ показал, что и оформление сайтов неубедительно.

Сервис SS7 Exploiter, например, предлагал просмотреть деморолик, в котором три минуты из 5:23 говорилось о том, как покупать биткоины и платить за услуги. Сайты SS7 ONLINE Exploiter выглядели, как клоны SS7 Exploiter, а SS7 Hack был скопирован с сайта, появившегося в открытом интернете в этом году. Более того, на момент публикации результатов исследования все ресурсы SS7 Hack были отключены.

Площадка Dark Fox Market помимо взлома SS7 предлагает и другие услуги, в том числе DDoS и RaaS (шифровальщик напрокат). Ее деморолик о взломе Telegram-аккаунта позаимствован с YouTube, где его опубликовали еще в 2016 году.

Тем не менее, содержимое криптокошельков этих сервис-провайдеров говорило о том, что они неплохо зарабатывают.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru