



Российские хакеры пытаются завербовать китайских коллег, считает Flashpoint

Российские хакеры пытаются завербовать китайских коллег, считает Flashpoint

Российские хакеры пытаются завербовать китайских коллег, считает Flashpoint

ИБ-специалисты обратили внимание на нетипичную активность участников русскоязычного форума киберпреступной тематики. В частности, эксперты указали на попытки «российских хакеров» связаться со своими коллегами из Китая для совместных киберопераций.

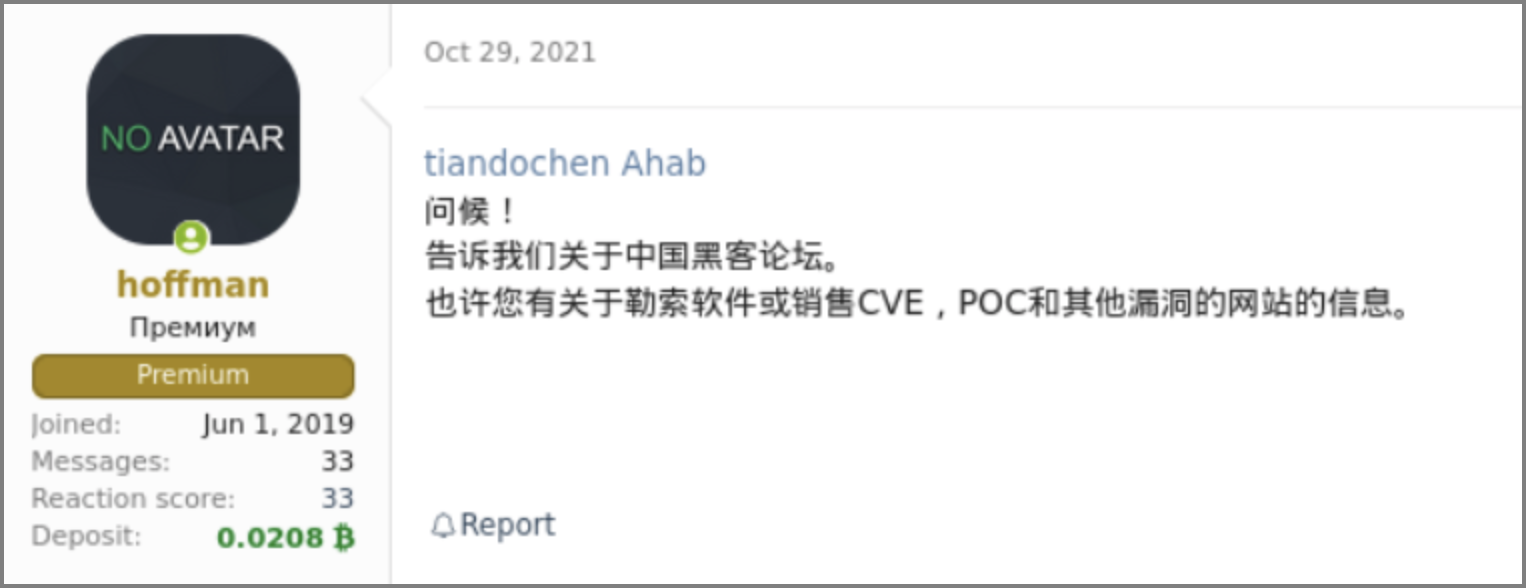
Подобной деятельностью отметился форум RAMP, чьи участники призывают китайских хакеров выйти на связь и провести совместные атаки в цифровом пространстве.

Исследователи из Flashpoint опубликовали отчёт, согласно которому администраторы и модераторы форума RAMP используют машинный перевод на китайский язык, чтобы заинтересовать киберпреступников из КНР совместными кампаниями.

Более того, на площадке уже зафиксированы как минимум 30 новых регистраций пользователей из Китая, поэтому Flashpoint считает, что это может быть началом большой кибероперации. Эксперты также предположили причину, по которой российские хакеры хотят выйти на китайских, — коллаборация в форме атак программ-вымогателей на цели в США.

Помимо этого, киберпреступники могут планировать обмениваться информацией об уязвимостях, вербовать новых толковых специалистов и развивать модель «вымогатель как услуга» (Ransomware-as-a-Service, RaaS).

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru