



Российские хакеры пытаются завербовать китайских коллег, считает Flashpoint

Российские хакеры пытаются завербовать китайских коллег, считает Flashpoint

Российские хакеры пытаются завербовать китайских коллег, считает Flashpoint

ИБ-специалисты обратили внимание на нетипичную активность участников русскоязычного форума киберпреступной тематики. В частности, эксперты указали на попытки «российских хакеров» связаться со своими коллегами из Китая для совместных киберопераций.

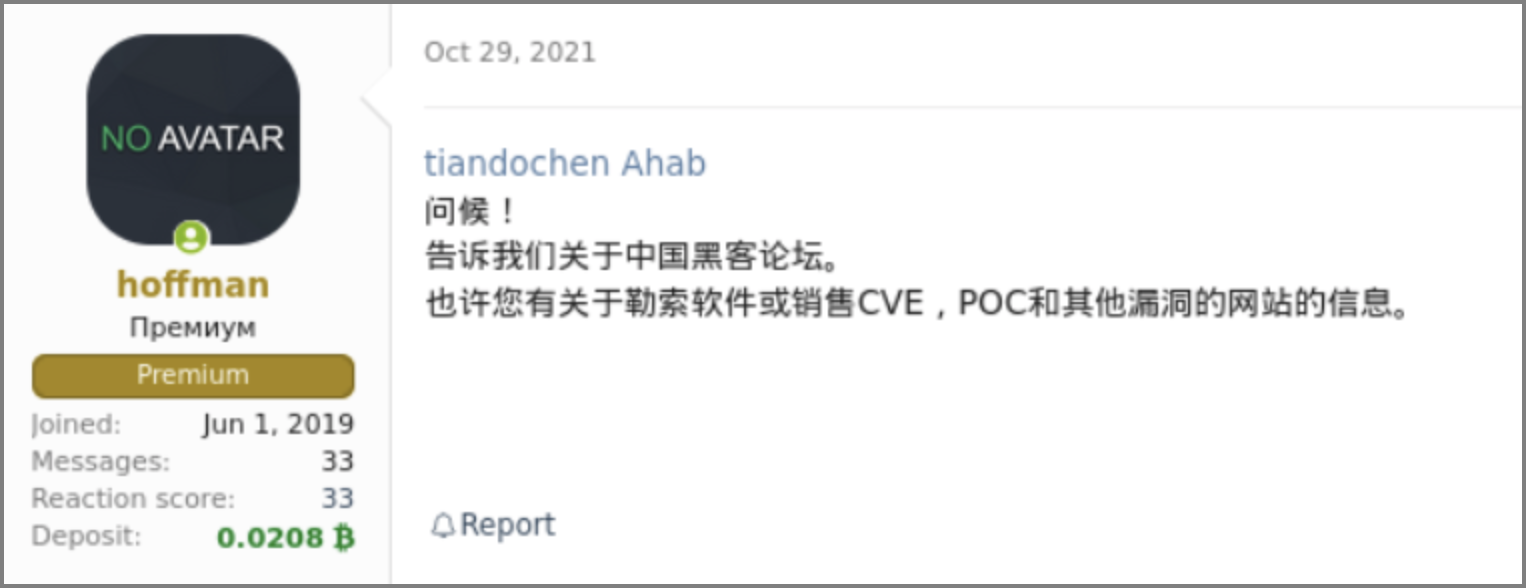
Подобной деятельностью отметился форум RAMP, чьи участники призывают китайских хакеров выйти на связь и провести совместные атаки в цифровом пространстве.

Исследователи из Flashpoint опубликовали отчёт, согласно которому администраторы и модераторы форума RAMP используют машинный перевод на китайский язык, чтобы заинтересовать киберпреступников из КНР совместными кампаниями.

Более того, на площадке уже зафиксированы как минимум 30 новых регистраций пользователей из Китая, поэтому Flashpoint считает, что это может быть началом большой кибероперации. Эксперты также предположили причину, по которой российские хакеры хотят выйти на китайских, — коллаборация в форме атак программ-вымогателей на цели в США.

Помимо этого, киберпреступники могут планировать обмениваться информацией об уязвимостях, вербовать новых толковых специалистов и развивать модель «вымогатель как услуга» (Ransomware-as-a-Service, RaaS).

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru