



Российские хакеры пытаются завербовать китайских коллег, считает Flashpoint

Российские хакеры пытаются завербовать китайских коллег, считает Flashpoint

Российские хакеры пытаются завербовать китайских коллег, считает Flashpoint

ИБ-специалисты обратили внимание на нетипичную активность участников русскоязычного форума киберпреступной тематики. В частности, эксперты указали на попытки «российских хакеров» связаться со своими коллегами из Китая для совместных киберопераций.

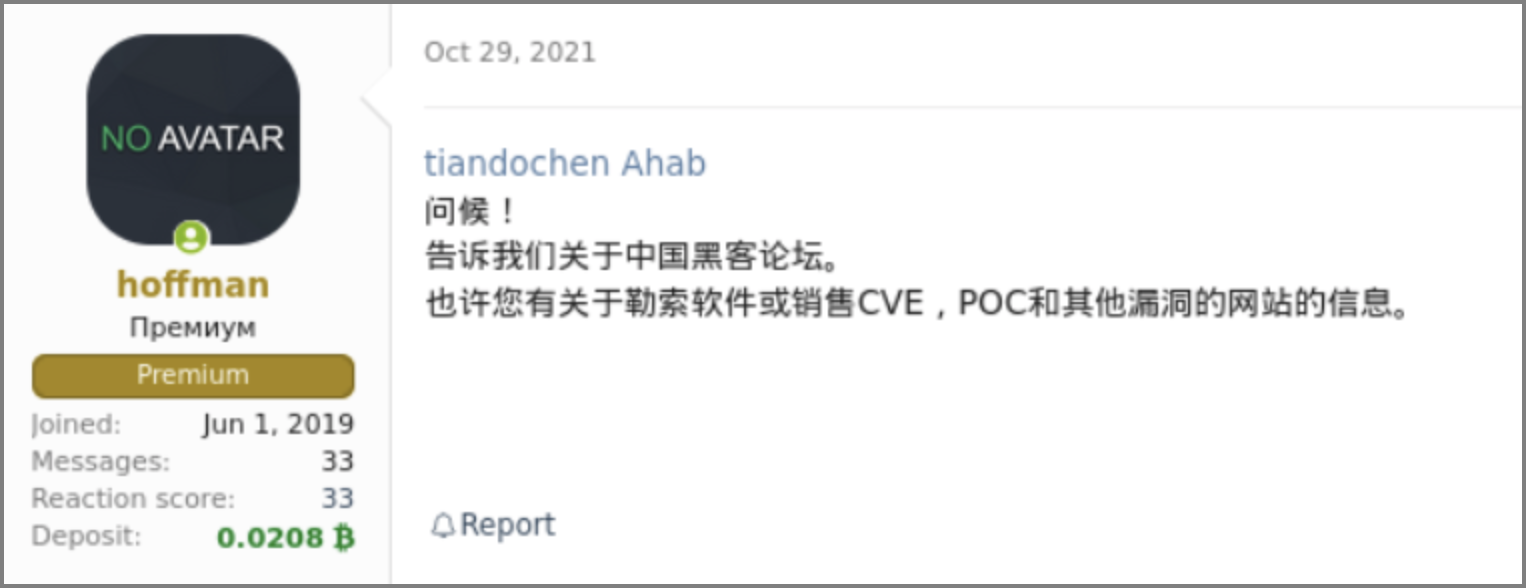
Подобной деятельностью отметился форум RAMP, чьи участники призывают китайских хакеров выйти на связь и провести совместные атаки в цифровом пространстве.

Исследователи из Flashpoint опубликовали отчёт, согласно которому администраторы и модераторы форума RAMP используют машинный перевод на китайский язык, чтобы заинтересовать киберпреступников из КНР совместными кампаниями.

Более того, на площадке уже зафиксированы как минимум 30 новых регистраций пользователей из Китая, поэтому Flashpoint считает, что это может быть началом большой кибероперации. Эксперты также предположили причину, по которой российские хакеры хотят выйти на китайских, — коллаборация в форме атак программ-вымогателей на цели в США.

Помимо этого, киберпреступники могут планировать обмениваться информацией об уязвимостях, вербовать новых толковых специалистов и развивать модель «вымогатель как услуга» (Ransomware-as-a-Service, RaaS).

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru