



Эксперты показали снятие цифрового отпечатка в зашифрованном Tor-трафике

Эксперты показали снятие цифрового отпечатка в зашифрованном Tor-трафике

Эксперты показали снятие цифрового отпечатка в зашифрованном Tor-трафике

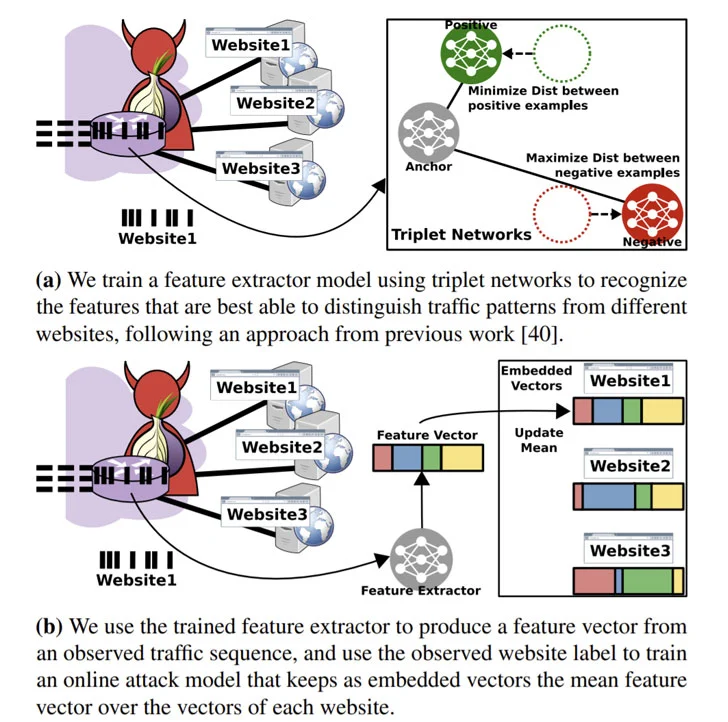
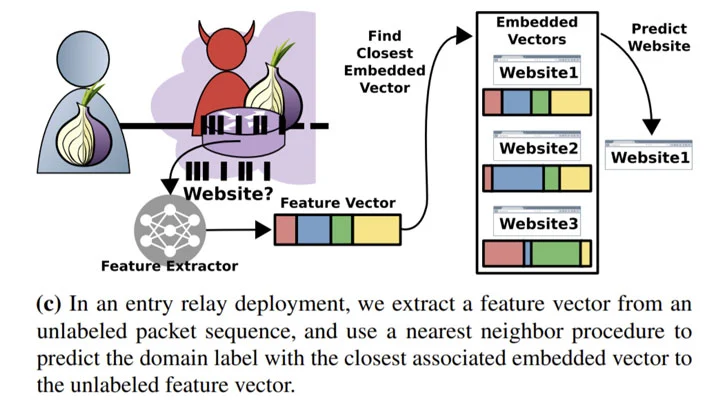
Исследователи провели новый анализ техники снятия цифрового отпечатка посетителей веб-сайтов и пришли к выводу, что потенциальный злоумышленник может легко угадать часто посещаемый жертвой ресурс. Специалисты даже продемонстрировали подобную атаку на зашифрованный трафик Tor.

Согласно опубликованному отчёту (PDF), показанный вектор атаки обеспечивает 95-процентную точность при мониторинге пяти популярных сайтов.

«Наша техника против наборов из 25 и 100 сайтов продемонстрировала 80 и 60% точности соответственно», — подчёркивают исследователи.


Несмотря на все меры конфиденциальности, реализованные проектом Tor (например, зашифрованные запросы для каждого узла, затрудняющие анализ и предотвращающие утечку информации), существуют методы атак, основная цель которых — сломать защиту анонимности пользователя.

Злоумышленники пытаются вычислить паттерны зашифрованного трафика, которыми обменивается жертва и сеть Tor, чтобы вычислить и предугадать посещаемые сайты. Разработанная экспертами техника подразумевает, что атакующий будет использовать выходной узел, с помощью которого будет собирать следы Tor-трафика, сгенерированные реальными пользователями.

Модель исследователей также предполагает наличие фазы онлайн-обучения, на протяжении которой МО-алгоритмы исследуют реальный трафик Tor. Для этого специалисты целую неделю поддерживали входные и выходные узлы и использовали кастомную версию Tor v0.4.3.5 для извлечения необходимой информации.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru