



BazarBackdoor раздается с помощью Установщика приложений Windows 10

BazarBackdoor раздается с помощью Установщика приложений Windows 10

BazarBackdoor раздается с помощью Установщика приложений Windows 10

Эксперты Sophos обнаружили в корпоративных ящиках подозрительное письмо по поводу жалобы клиента, которая якобы осталась без внимания. Анализ вложения показал, что рассылка нацелена на распространение BazarBackdoor, и доставка зловреда осуществляется необычным способом — с помощью установщика приложений Windows 10.

Отправителем вредоносного письма, имитирующего продолжение переписки (Re: в качестве темы), значился некий «помощник главного менеджера Sophos». Такой должности в ИБ-компании нет, как и сотрудника с именем, указанным в строке «From:».

Этот персонаж выражал негодование по поводу того, что на получателя пожаловались, а тот даже не счел нужным сообщить об этом начальству. «Провинившегося» сотрудника просили позвонить, а для того, чтобы он понял, о чем идет речь, предлагали открыть PDF-файл, услужливо указанный ссылкой.

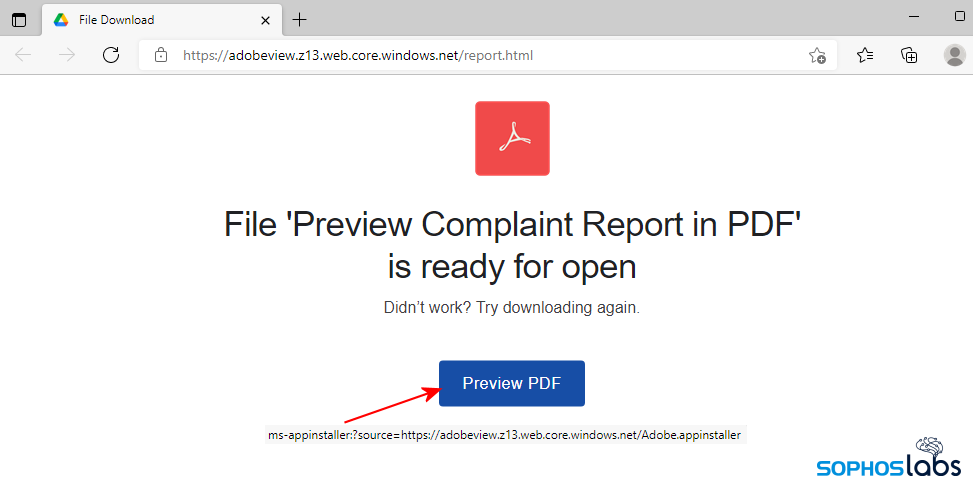
В открываемую по ссылке страницу встроена кнопка для предпросмотра документа. Если навести на нее курсор, проявляется URL с префиксом ms-appinstaller:, предваряющим привычный https://.


В таких случаях браузер, по словам экспертов, инициирует запуск AppInstaller.exe — установщика приложений Windows 10, упрощающего загрузку программ, не опубликованных в магазине Microsoft. Этот инструмент полезен, например, при тестировании приложений перед запуском в продажу; он также позволяет быстро развернуть приложение в организации и автоматизировать его обновление.

Привязанный ссылкой текстовый документ (файл Adobe.appinstaller в формате XML) содержит ссылку на более крупный файл Adobe_1.7.0.0_x64.appbundle с целевой полезной нагрузкой — зловредом BazarBackdoor. Обе страницы были размещены в облачном хранилище Microsoft — видимо, для придания им большего веса; доступ к ним уже заблокирован.

Примечательно, что вредоносный .appbundle (ZIP-архив) подписан сертификатом, выданным пару месяцев назад некой британской компании Systems Accounting Limited. Издателя уже известили о злоупотреблении.

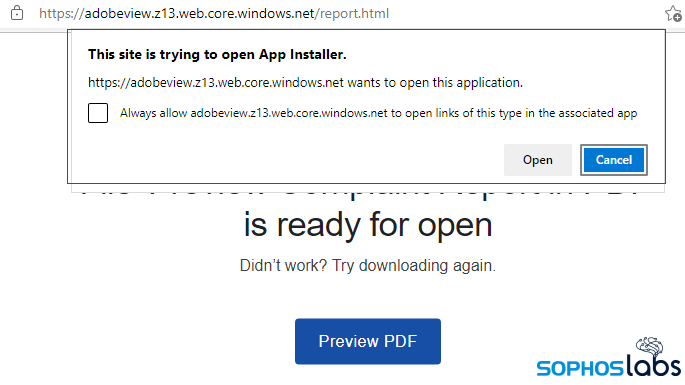
Атака в данном случае происходит за пару секунд, но требует соучастия потенциальной жертвы. При попытке перехода по ссылке во вредоносном письме защита Windows выводит пользователю сообщение о том, что сайт пытается открыть приложение AppInstaller.


Если пользователь санкционирует этой действие (нажатием кнопки Open в диалоговом окне), инсталлятор запросит разрешение на установку «компонента Adobe PDF». Тот, кто согласится, получит в награду выполняемый в памяти бэкдор, способный по команде собирать и сливать на сторону информацию о зараженной системе.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru