



Сообщения в iOS 15.2 будут скрывать от детей контент с обнажёнкой

Сообщения в iOS 15.2 будут скрывать от детей контент с обнажёнкой

Сообщения в iOS 15.2 будут скрывать от детей контент с обнажёнкой

Apple уже давно ведёт речь о защите детей от неприемлемого контента, который нередко встречается в Сети. Одну из таких функций тестеры iOS недавно заметили в очередном релизе бета-версии операционной системы.

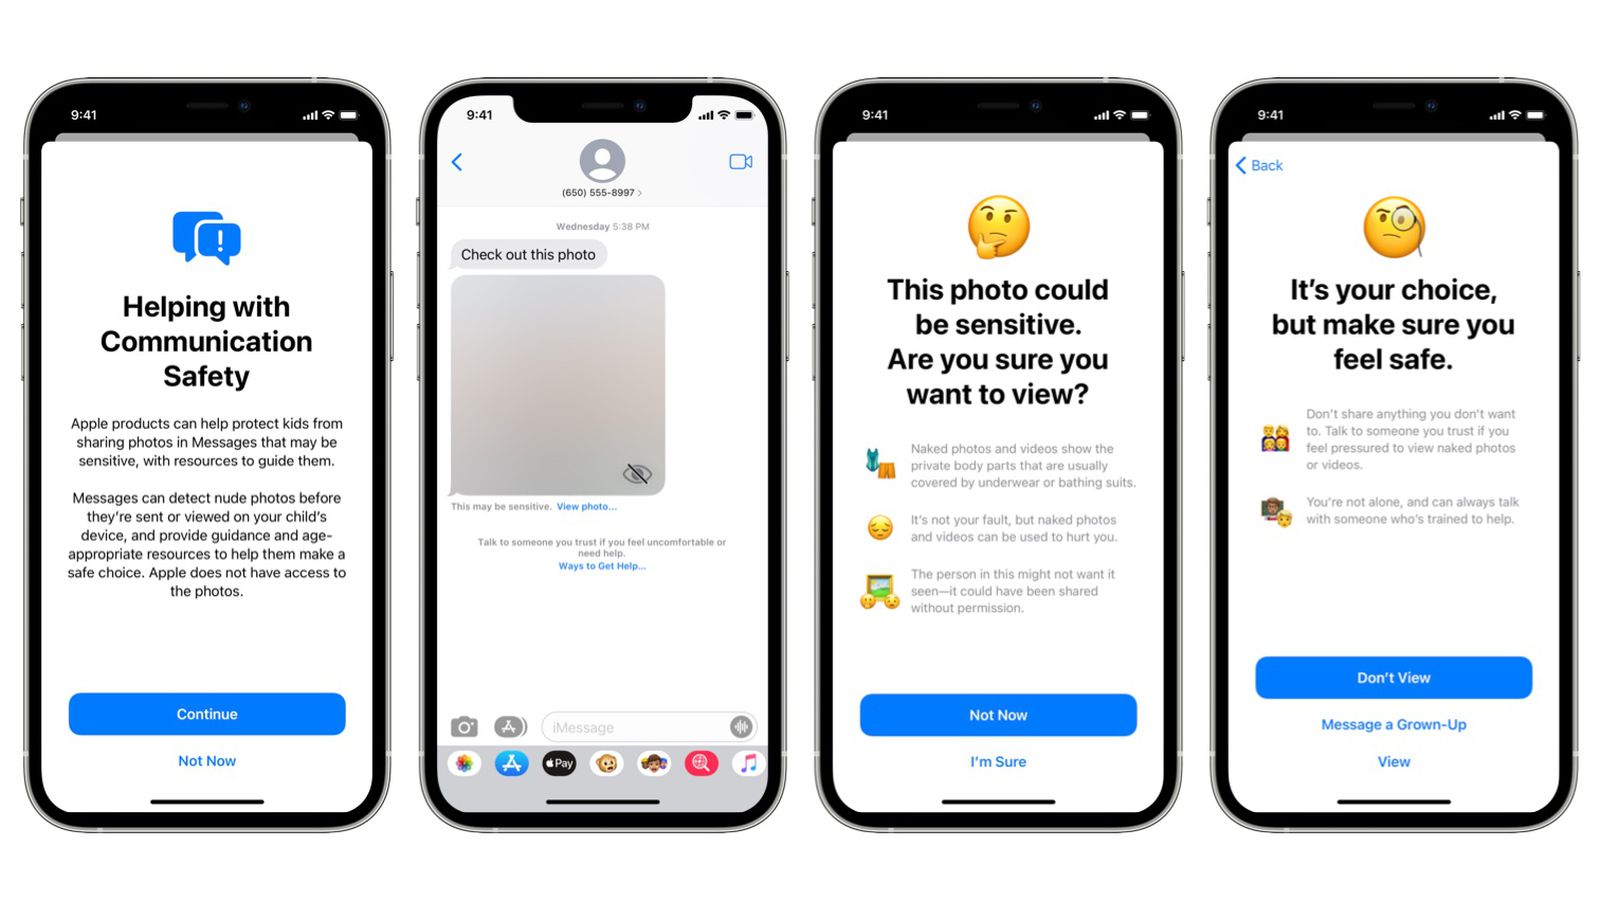
Нововведение получило имя Communication Safety (безопасность общения) и оно распространяется на приложение «Сообщения». Apple подчёркивает, что между Communication Safety и печально известной CSAM (технология сканирования контента пользователей) нет ничего общего.

Появившаяся во второй бета-версии iOS 15.2 функциональность имеет прямое отношение к системе родительского контроля. Если активировать эту настройку, приложение «Сообщения» будет детектировать наготу в приходящих медиафайлах.

В результате дети не увидят подобный контент даже при прямом получении его в личном сообщении. Само изображение будет размыто, а несовершеннолетнего владельца смартфона предупредят о неприемлемом содержимом.


Помимо этого, разработчики iOS предусмотрели систему уведомлений, которая будет оповещать родителей в том случае, если их ребёнок просматривает материалы для взрослых. Apple подчеркнула, что новая функция никак не затрагивает сквозное шифрование, так что переписки пользователей якобы останутся только между ними.

Напомним, что на днях исследователи показали очередной способ обмануть нашумевшую технологию Apple CSAM. Оказалось, что с помощью хеш-фильтра систему можно ввести в заблуждение.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru