



США предлагают $10 млн за информацию об операторах шифровальщика DarkSide

США предлагают $10 млн за информацию об операторах шифровальщика DarkSide

США предлагают $10 млн за информацию об операторах шифровальщика DarkSide

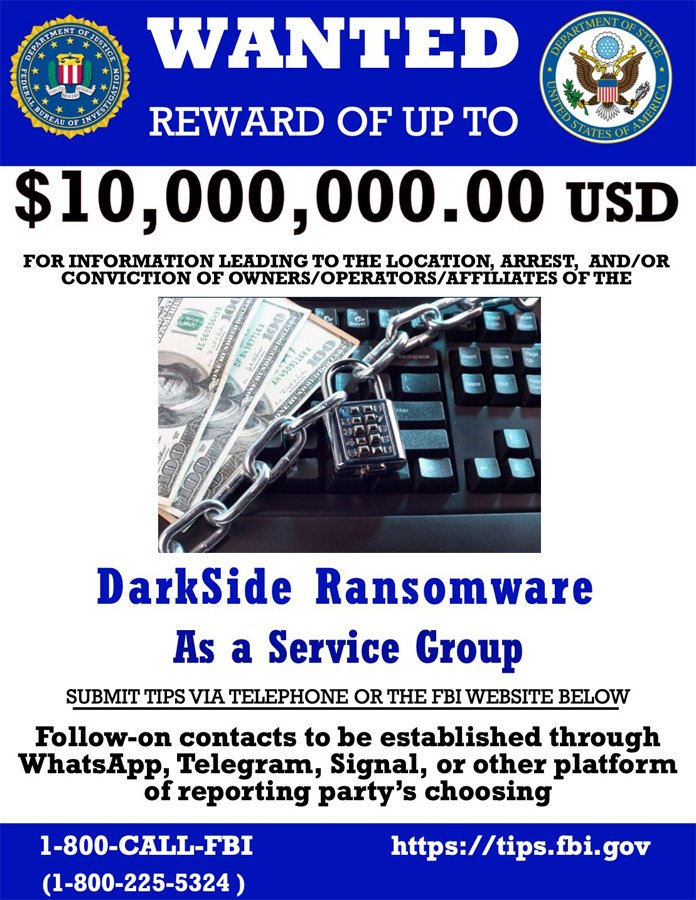
Власти США пытаются во что бы то ни стало добраться до операторов программы-вымогателя DarkSide и её преемников. За информацию, ведущую к идентификации и задержанию киберпреступников, Вашингтон предлагает вознаграждение в размере 10 миллионов долларов.

С соответствующим заявлением выступил Государственный департамент США. Также американские власти предлагают 5 миллионов долларов за сведения, которые приведут к аресту любого человека, принимавшего участие или пытавшегося участвовать в атаках DarkSide.

Любой гражданин, располагающий необходимой информацией, может отправить её представителям ФБР по ссылке https://tips.fbi.gov. Также предусмотрена передача сведений через мессенджеры WhatsApps, Telegram и Signal.


Программа вознаграждения распространяется и на одно из последних воплощений DarkSide — BlackMatter. Напомним, что киберпреступники переименовали свои операции после атаки на Colonial Pipeline. Недавно стало известно, что BlackMatter выходят из игры из-за давления со стороны правоохранителей.

Другой ребрендинг известных группировок, распространяющих шифровальщики, включает следующие имена:

  • GandCrab => REvil
  • Maze => Egregor
  • Bitpaymer => DoppelPaymer => Grief
  • Nemty => Nefilim => Karma
Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru