



В умных часах для детей найдено приложение с функциями трояна

В умных часах для детей найдено приложение с функциями трояна

В умных часах для детей найдено приложение с функциями трояна

Специалисты «Доктор Веб» выявили потенциальные риски, связанные с использованием умных часов для детей. Изучение популярных в России моделей показало, что некоторые из них используют легко угадываемый пароль, другие отправляют данные на свой сервер без шифрования, а в одних смарт-часах был обнаружен предустановленный троян.

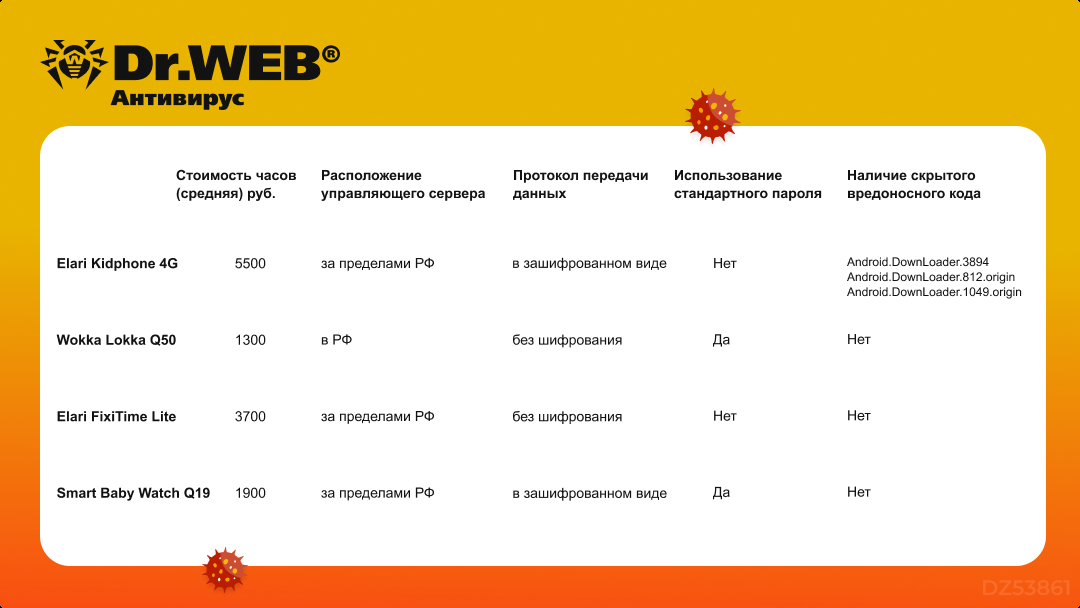
В качестве объектов исследования были взяты четыре модели детских часов: Elari Kidphone 4G, Wokka Lokka Q50, Elari FixiTime Lite и Smart Baby Watch Q19. Эксперты купили их анонимно в российском интернет-магазине и провели статический и динамический анализ, поискали возможные закладки, недокументированные функции, а также проверили данные, передаваемые в Сеть, и их защищенность.

Самой опасной находкой оказался скрытый троян в смарт-часах Kidphone 4G от Elari, работающих под управлением Android. Встроенное приложение предназначено для автоматического обновления «по воздуху» (OTA), однако оказалось, что оно злоупотребляет функциями даунлоудера.

При каждом включении часов или изменении сетевого подключения этот код запускает два вредоносных модуля; каждый из них отправляет на свой сервер информацию об устройстве, СИМ-карте, активности и контактах пользователя. Список возвращаемых команд включает загрузку, установку, запуск и удаление приложений, а также загрузку заданных веб-страниц. Такую закладку, по словам экспертов, можно использовать для шпионажа, показа рекламы и установки зловредных программ.

В остальных моделях таких угроз не выявлено. Две из них используют для отправки управляющих команд по СМС дефолтный пароль 123456; в случае с Wokka Lokka Q50 информацию о такой возможности управления и способе смены пароля трудно найти. Зная номер телефона ребенка, злоумышленник сможет без особого труда изменить адрес управляющего сервера и получить доступ ко всем собираемым данным, а также сменить пароль и захватить контроль над устройством.

В смарт-часах FixiTime Lite производства Elari потенциальную опасность представляют передача данных в незашифрованном виде и вшитый пароль для передачи данных телеметрии (по протоколу MQTT). Производители названных моделей уже уведомлены о найденных проблемах.


К сожалению, разные модели умных часов зачастую используют схожие прошивки и ПО, поэтому выборку «Доктор Веб» можно считать репрезентативной. По результатам исследования аналитики заключили, что безопасность детских смарт-часов «находится на весьма неудовлетворительном уровне».

Напомним, в Германии четыре года назад был введен запрет на использование смарт-часов для детей из-за уязвимости таких гаджетов к взлому и широких возможностей для шпионажа. А в прошлом году в детских Android-часах производства Xplora был обнаружен бэкдор, умеющий делать снимки экрана и записывать телефонные разговоры.

Подпишитесь на новости

МТС, МегаФон и Билайн обязали отключать оборудование по требованию ФСО

Продление права на частоты получили с дополнительным условием: по требованию Федеральной службы охраны операторы должны временно приостанавливать работу радиоэлектронных средств. Соответствующее требование ГКРЧ закрепила для МТС, МегаФона и «ВымпелКома», работающего под брендом «Билайн».

Условие включено в решение комиссии по итогам заседания 31 августа. Срок действия решения о выделении частот от 2006 года продлили до 31 декабря 2027-го. Теперь выполнение требований ФСО прямо связано с условиями использования этого спектра.

Речь идёт об ограничениях во время охранных мероприятий, особо важных работ и специальных мероприятий ведомства. Для абонентов приостановка работы оборудования может означать временную недоступность связи в соответствующей зоне.

Сама возможность таких отключений появилась раньше: как отмечает Hi-Tech Mail, полномочия ФСО в этой сфере существуют с 2011 года. Новое — закрепление обязанности операторов в условиях продления частотных разрешений.

При этом обязательства по расширению сети тоже остались. До 31 марта 2027 года компании должны обеспечить полное покрытие населённых пунктов с численностью от 2000 жителей.

Получается две задачи в одном документе: расширять доступность связи и быть готовыми временно отключать оборудование по требованию охраны. Для пользователей всё упирается в практику — где, когда и на какой срок введут ограничения.

RSS: Новости на портале Anti-Malware.ru