



Solar appScreener 3.10 располагает новыми мерами безопасного доступа

Solar appScreener 3.10 располагает новыми мерами безопасного доступа

Solar appScreener 3.10 располагает новыми мерами безопасного доступа

Разработчики «Ростелеком-Солар» выпустили новую версию Solar appScreener, получившую номер 3.10. Теперь анализатор кода располагает новыми мерами безопасного доступа, возможностью приостановить сканирования и обновлённой базой правил поиска уязвимостей.

Отныне Solar appScreener 3.10 предусматривает многократные попытки ввода учётных данных — разработчики ввели ограничение их числа. Если выставить настройки по умолчанию, после пятой попытки ввода данных учётная запись автоматически блокируется.

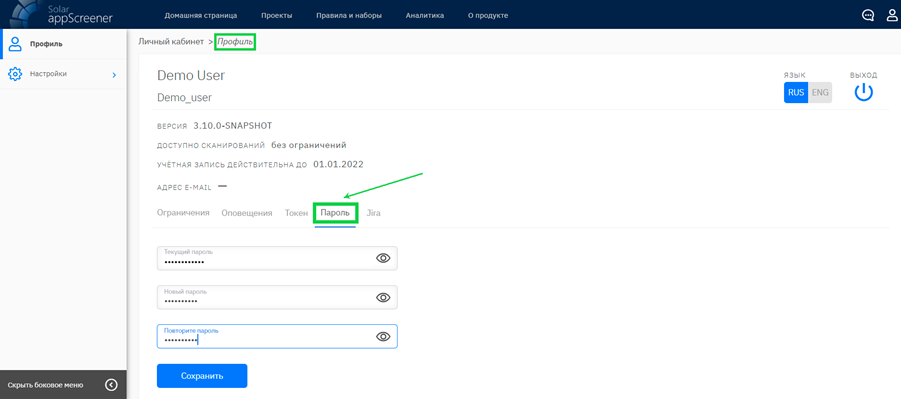
Само собой, администраторы могут увеличить или, наоборот, уменьшить количество неудачных попыток, а то и вовсе отключить эту функцию. Кроме того, разработчики добавили требование регулярной смены пароля.

Дефолтная конфигурация предусматривает, что пользователь может задействовать один пароль три месяца, но администратор волен изменить временной интервал по своему усмотрению (отключение проверки тоже предусмотрено).


Одна из интересных особенностей, которыми отметилась новая версия анализатора кода, — возможность приостановить сканирования. С помощью этого нововведения администраторы могут приоритизировать очередь анализа отдельных проектов и ускорить проверки именно необходимых приложений.

База правил поиска уязвимостей также расширена: в новую версию  Solar appScreener вошли дополнительные правила поиска в конфигурационных файлах Dockerfiles и docker-compose.yml. А для языка C++ теперь можно создавать паттерны в формате XML. Приложения, написанные на Delphi, поддерживаются ещё лучше за счёт дополнения правил поиска дыр.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru