



Вредонос Squirrelwaffle пришёл на смену Emotet для дропа Cobalt Strike

Вредонос Squirrelwaffle пришёл на смену Emotet для дропа Cobalt Strike

Вредонос Squirrelwaffle пришёл на смену Emotet для дропа Cobalt Strike

Новую вредоносную программу, получившую имя Squirrelwaffle, заметили в реальных атаках. Судя по всему, киберпреступники используют её в качестве первой ступени, позволяющей закрепиться в заражённой системе и установить туда другой вредонос.

В частности, использованием Squirrelwaffle отметились спамерские кампании, распространяющие известные зловреды Qakbot and Cobalt Strike. На эту активность указали специалисты компании Cisco Talos.

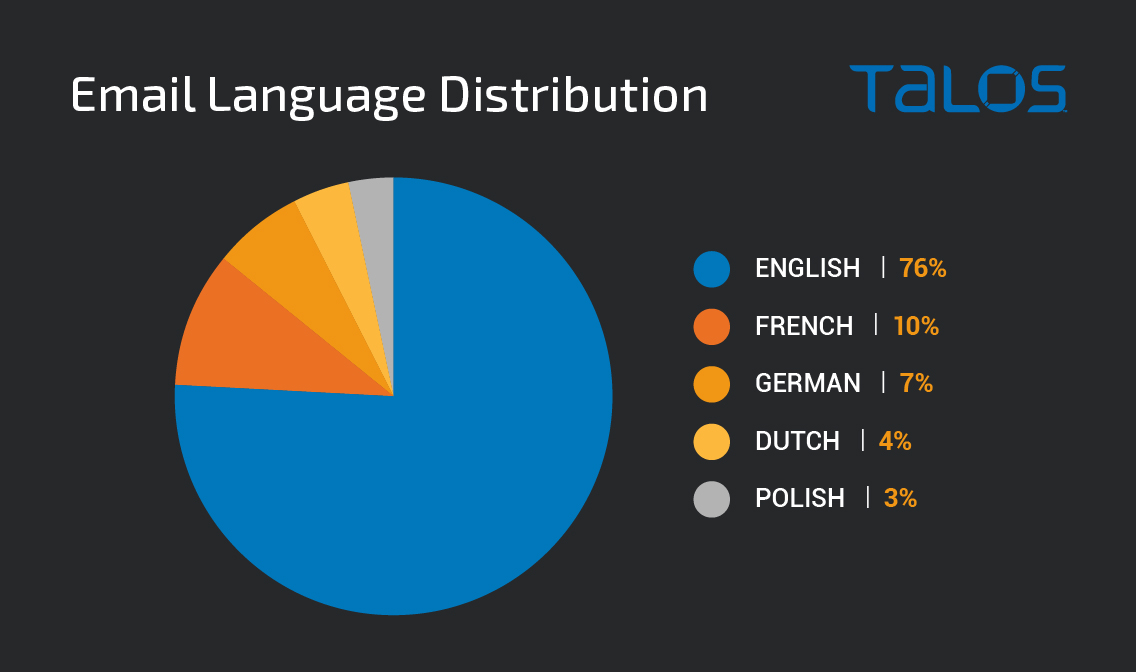
Как отметили исследователи, Squirrelwaffle пришёл на смену Emotet после того, как правоохранительные органы ликвидировали операции последнего. Пик атак новой вредоносной программы пришёлся на конец сентября, причём операторы Squirrelwaffle оказались достаточно подготовленными — электронные письма написаны не только на английском, но и на французском, немецком, голландском и польском языках.


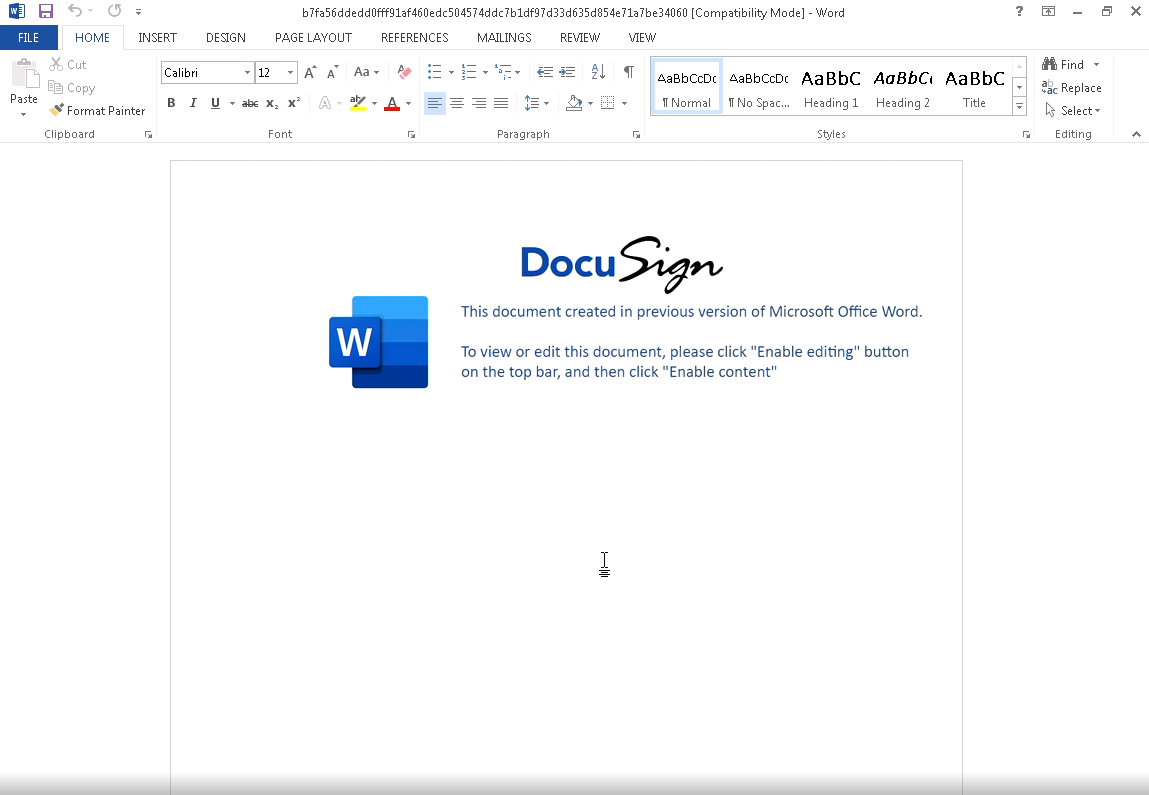
В имейлах атакующие размещают гиперссылки, ведущие на вредоносные ZIP-архивы. Внутри содержатся файлы в форматах .doc или .xls, задача которых — запустить при открытии злонамеренных код. Анализ Talos показал, что злоумышленники воспользовались платформой DocuSign, позволяющей ставить электронную почту на документах. Именно эта маскировка вводила получателей в заблуждение.


Сам вредоносный код использовал обфускацию для ухода от детектирования, а также записывал VBS-скрипт в директорию %PROGRAMDATA%, после чего выполнял его. Зловред Squirrelwaffle располагался по одному из URL, жёстко заданных в коде злоумышленников.

Этот загрузчик далее разворачивал в атакованной системе Qakbot или известный инструмент для тестирования на проникновение (пентест) Cobalt Strike. Общение между Squirrelwaffle и командным центром (C2) шифровалось XOR+Base64 и обеспечивалось запросами HTTP POST.

Киберпреступники делали упор на прежде скомпрометированные веб-серверы, на которых подавляющее большинство сайтов работали на движке WordPress версии 5.8.1.

Подпишитесь на новости

Алиса AI начала звонить за пользователей: что умеет новый режим

Яндекс начал тестировать телефонные поручения для «Алисы AI». Ассистент сможет звонить организациям и частным лицам: уточнять информацию, записывать на услуги и бронировать столики. Пользователю достаточно объяснить задачу, а разговор помощник возьмёт на себя.

О запуске тестирования рассказал «Ведомостям» менеджер по продукту «Алисы AI» Сергей Михайлов. Во время звонка нейросеть сможет задавать вопросы, выслушивать ответы и уточнять детали.

Получатель увидит подпись «Алиса, запрос от пользователя». После разговора в чат придёт расшифровка, а важные действия ассистент при необходимости попросит подтвердить.

На один номер помощник сможет позвонить не больше десяти раз за час. По словам представителя компании, ограничение должно препятствовать использованию функции для холодных и маркетинговых обзвонов. Общие лимиты звонков и поручений пока не раскрыты.

По условиям сервиса пользователь должен контролировать работу агента, проверять результаты и останавливать нежелательные действия. Яндекс не гарантирует безошибочную работу помощника.

Совершать юридически значимые действия полностью автономно, без участия человека, ассистент не сможет. Сначала доступ получат несколько тысяч активных пользователей платной подписки.

Массовый запуск намечен на конец 2026 года, тарифы компания определит позднее.

RSS: Новости на портале Anti-Malware.ru