



Операторы REvil опять залегли на дно, кто-то взломал Tor-сайты группировки

Операторы REvil опять залегли на дно, кто-то взломал Tor-сайты группировки

Операторы REvil опять залегли на дно, кто-то взломал Tor-сайты группировки

Операции киберпреступной группировки, распространяющей программу-вымогатель REvil, опять приостановились. На этот раз во всём виноват неизвестный хакер, взломавший Tor-ресурс, который используется для оплаты выкупа, и блог REvil, предназначенный для публикации украденных данных.

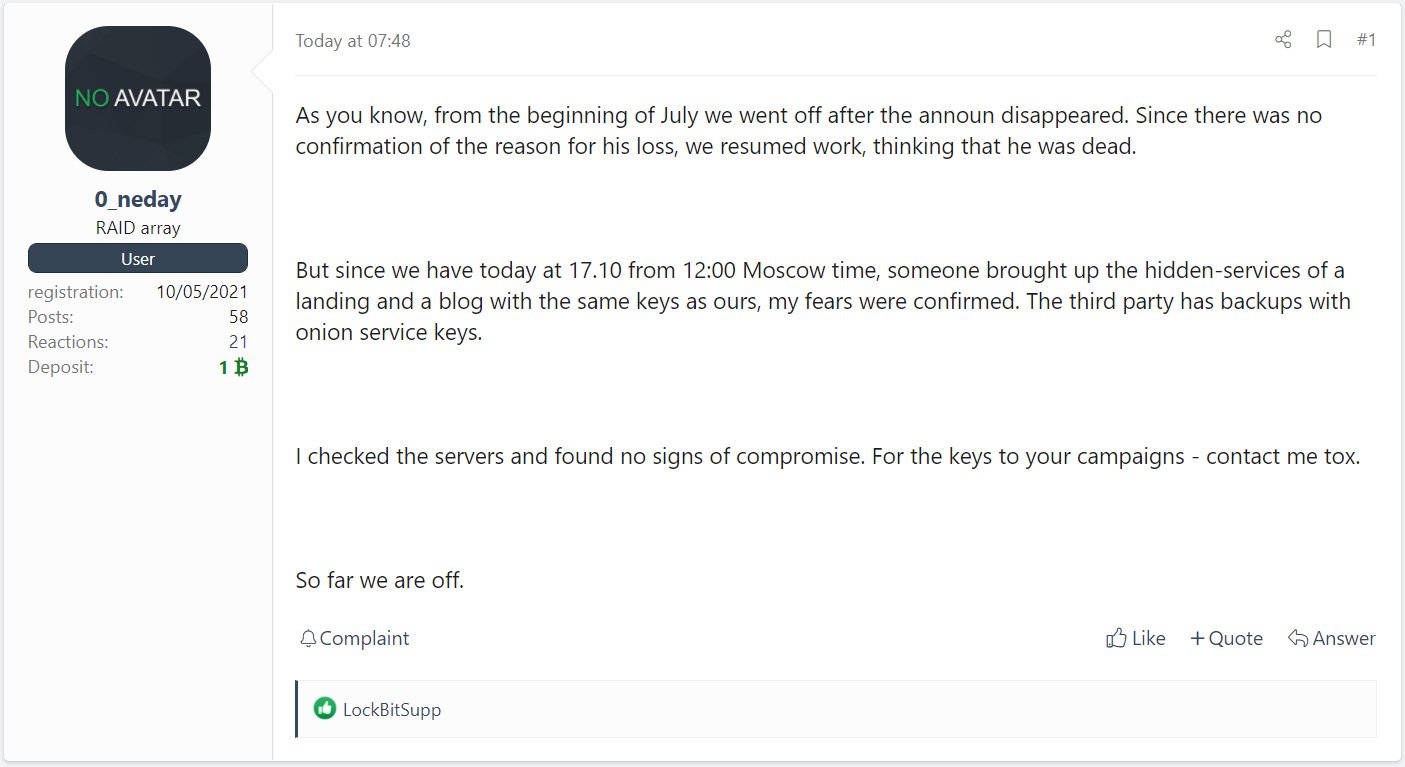
Информация о взломе ресурсов REvil появилась на одном из самых известных форумов для киберпреступников — XSS. Якобы связанный с группировкой пользователь сообщил, что неизвестный злоумышленник смог получить контроль над «луковыми» доменами REvil.

«У постороннего в руках оказались резервные копии с закрытыми ключами. Мои опасения подтвердились: некто получил доступ к блогу и сайту», — пишет участник форума под ником «0_neday».


При этом 0_neday изначально не выявил признаков взлома серверов, но всё равно решил хотя бы на время приостановить свои операции. Однако другие киберпреступники, использующие REvil по модели «вымогатель как услуга», могут связаться с представителями группы через Tox.

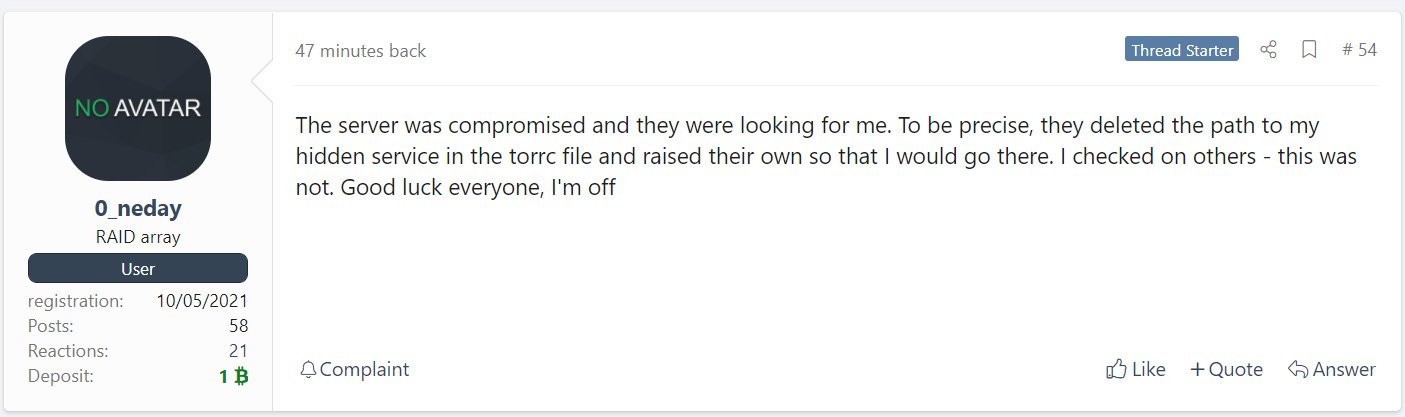
Чуть позже на том же форуме появился второй пост 0_neday, в котором киберпреступник утверждает, что сервер всё-таки скомпрометировали. Сам 0_neday считает, что эти лица искали именно его.


Напомним, что в сентябре специалисты антивирусной компании Bitdefender создали бесплатный дешифратор для жертв шифровальщика REvil. Скорее всего, в этом экспертам помог слив мастер-ключа, которым пользовались киберпреступники.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru