



Большую часть семплов шифровальщиков загрузил на VirusTotal Израиль

Большую часть семплов шифровальщиков загрузил на VirusTotal Израиль

Большую часть семплов шифровальщиков загрузил на VirusTotal Израиль

Google опубликовала исследование активности операторов программ-вымогателей, в котором упоминаются 80 миллинов проанализированных образцов этих вредоносных программ более чем из 140 стран. Согласно отчёту специалистов, больше всего семплов пришло из Израиля.

По данным (PDF) Google, в топ-10 стран, наиболее затронутых проблемой шифровальщиков, вошли Израиль, Южная Корея, Вьетнам, Китай, Сингапур, Индия, Казахстан, Филиппины, Иран и Великобритания.

В ходе исследования учитывались семплы вредоносов, загруженные на сервис VirusTotal. Например, Израиль с начала 2020 года загрузил больше всего образцов шифровальщиков. Причиной роста активности подобных атак, по мнению экспертов, стала деятельность группировки GandCrab.

Напомним, что эта группа предлагала программу-вымогатель в качестве услуги: другие злоумышленники могли брать зловред в аренду, оставлять себе часть прибыли, а другую часть отдавать авторам шифровальщика.

«GandCrab продемонстрировал невероятный скачок в первом квартале 2020 года. С тех пор киберпреступники лишь наращивали обороты. На самом деле, этот вымогатель активен по сей день, однако число свежих образцов уже не то», — отмечают представители VirusTotal.

В июле 2021 года новую волну атак шифровальщиков поднял Babuk, но он занял лишь второе место по количеству отправленных семплов. Таким образом, образцы GandCrab составили 78,5%, а Babuk и Cerber — 7,6 и 3,1% соответственно.


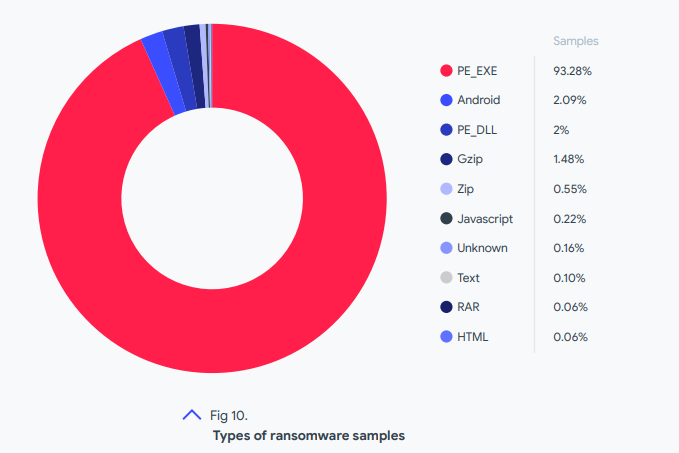
Согласно отчёту Google, 95% зафиксированных вредоносных семплов представляли собой исполняемые файлы или библиотеки для Windows. Всего 2% достались системе Android.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru