



Firefox теперь отправляет Mozilla поисковые запросы и геолокацию

Firefox теперь отправляет Mozilla поисковые запросы и геолокацию

Firefox теперь отправляет Mozilla поисковые запросы и геолокацию

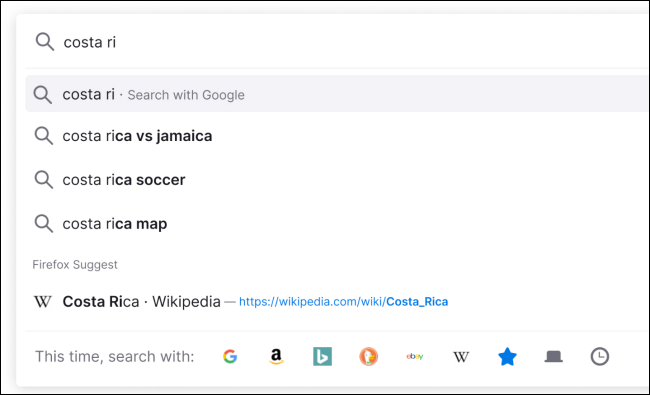
Браузер Firefox теперь отправляет чуть больше данных своему разработчику — компании Mozilla. Например, на серверы уходят введённые в адресную строку данные, информация о местоположении и многое другое.

Такая функциональность появилась с введением Firefox Suggest в версии Firefox 93, которая вышла 5 октября 2021 года. Также благодаря Firefox Suggest пользователи теперь видят рекламу в поисковой строке.

«Firefox Suggest действует в качестве надёжного гида, который ведёт вас к лучшему и более релевантному веб-сёрфингу», — пишет сама Mozilla.

На деле же за такой формулировкой скрываются отправка и обработка вводимых пользователем данных. В результате любитель Firefox видит не предложенные Google дополнения к поисковым запросам, а информацию непосредственно от Firefox Suggest.


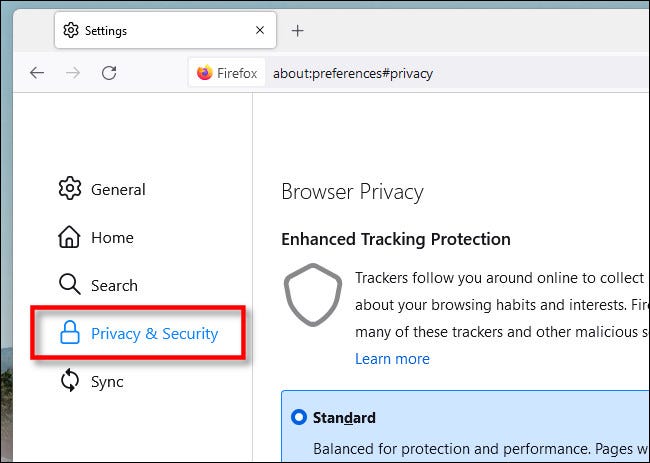
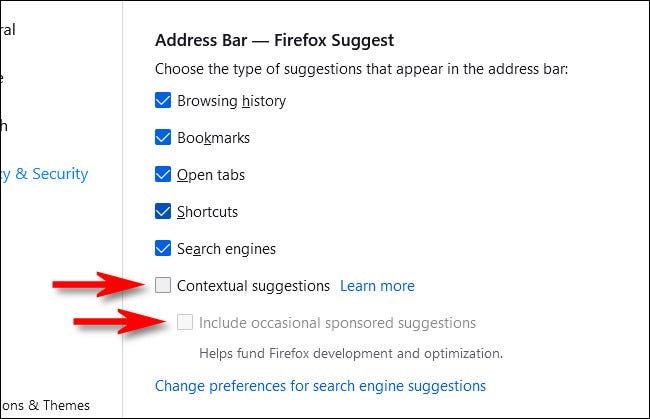
Издание How-To Geek недавно опубликовало инструкцию для тех, кто хочет отключить навязчивую рекламу от Mozilla. Чтобы вернуться к прежним настройкам, достаточно пройти в раздел «Приватность и безопасность» и выключить там «контекстные предложения».

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru