



Вышел новый Solar Dozor с агентом для мониторинга рабочих станций на macOS

Вышел новый Solar Dozor с агентом для мониторинга рабочих станций на macOS

Вышел новый Solar Dozor с агентом для мониторинга рабочих станций на macOS

Сегодня свет увидела очередная версия DLP-системы Solar Dozor, на этот раз получившая номер 7.5. Не обошлось без интересных нововведений, среди которых можно отметить агент для мониторинга рабочих станций на macOS, а также контроль данных в корпоративном мессенджере Cisco Webex Teams и детальную отчетность о поведении сотрудников.

Как отметили аналитики «Ростелеком-Солар», в российских компаниях рабочих станций под управлением macOS может быть от 5 до 50%, что зависит в основном от специфики организации. Опасно это тем, что среди таких машин могут быть, например, лэптопы руководителей, содержащие конфиденциальную финансовую информацию или планы по развитию бизнеса.

Девелоперы, дизайнеры и ключевые ИТ-специалисты также могут работать на macOS, что создаёт дополнительную угрозу утечки важных корпоративных данных.

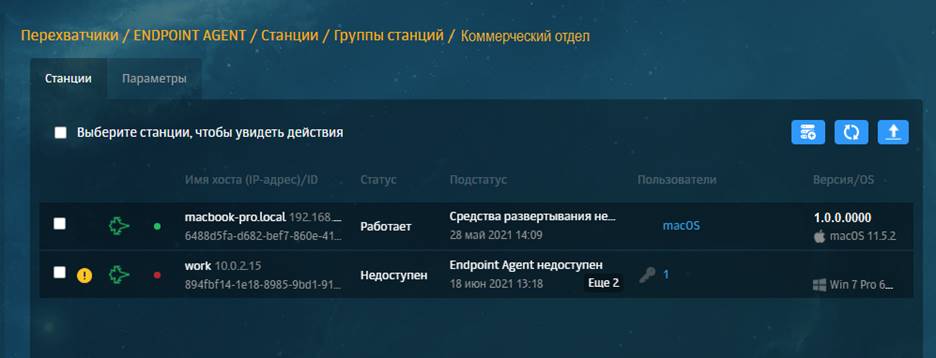
Именно поэтому «Ростелеком-Солар» добавила в обновлённую версию DLP-системы Solar Dozor 7.5 новый модуль Dozor Endpoint Agent для macOS (по аналогии с такими же для Windows и Linux). Разработчики отмечают, что на сегодняшний день это единственный macOS-агент на российском рынке, контролирующий веб-ресурсы, сведения в мессенджерах и локальную почту на Mac-компьютерах.

Например, новая версия Solar Dozor может перехватывать передаваемые по HTTPS данные, переписки и пересылаемые в мессенджерах документы, а также сообщения и файлы в почтовых клиентах (с поддержкой соответствующих протоколов: SMTP, POP3, IMAP).

Инсталляция агента на рабочие станции может происходить как за счёт графического установщика, так и в автоматическом режиме.


Стоит упомянуть, что в новой версии DLP-системы появилась возможность контролировать корпоративный мессенджер Cisco Webex Teams. Специальный краулер позволит настроить передачу и последующую проверку всех файлов и сообщений.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru