



Избавляемся от ошибки Windows 0x0000011b при сетевой печати

Избавляемся от ошибки Windows 0x0000011b при сетевой печати

Избавляемся от ошибки Windows 0x0000011b при сетевой печати

Выпущенные в январе обновления безопасности для Windows теперь приводят к проблемам с сетевыми принтерами: пользователи видят ошибку 0x0000011b. Посмотрим, как можно исправить ситуацию и избавиться от этого бага.

В январе этого года Microsoft выпустила патчи, которые должны были устранить уязвимость в службе печати Windows — CVE-2021-1678. Когда апдейты пришли пользователям, оказалось, что они не патчат дыру автоматически.

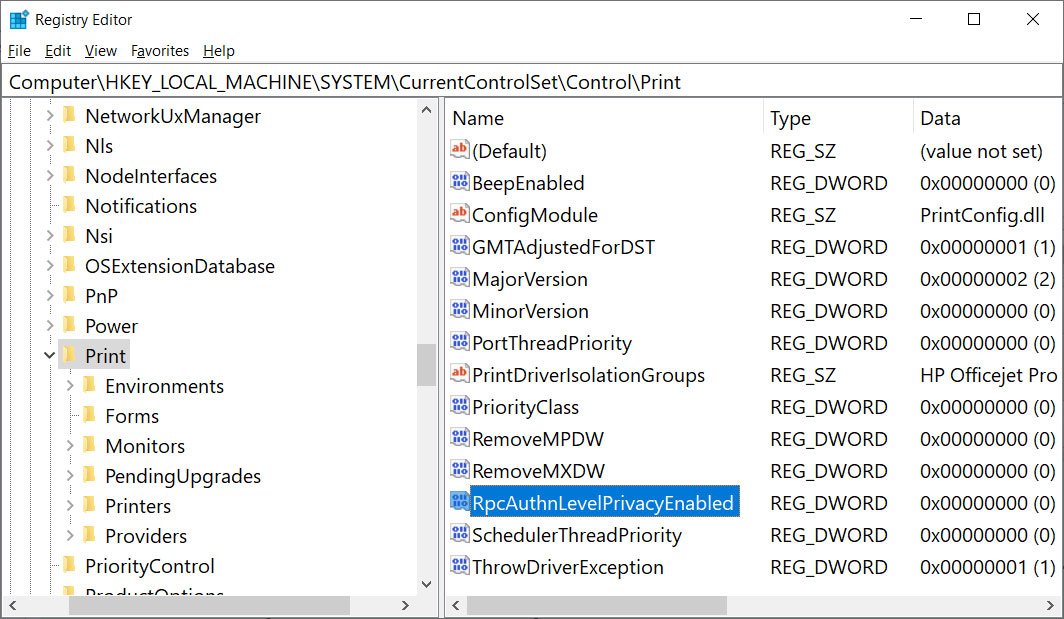
Заплатки просто добавляли новый ключ в системном реестре, который администраторы могли использовать, чтобы повысить уровень RPC-аутентификации для сетевой печати. Другими словами, вышедшие обновления совершенно бесполезны, пока вы не поработаете со следующим ключом:

[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Print]
"RpcAuthnLevelPrivacyEnabled"=dword:00000001

Однако с выходом сентябрьского набора патчей разработчики активировали новые настройки по умолчанию, что и привело к появлению проблем с сетевой печатью. Решить вопрос деинсталляцией последних патчей нельзя — пользователь остаётся уязвим к багам PrintNightmare и MSHTML, которые активно эксплуатируются в атаках. Тем не менее есть более разумный способ избавиться от ошибки 0x0000011b.

Если вы столкнулись с багом, стоит открыть редактор реестра Windows и найти ключ HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Print key. После этого нужно создать 32-битную запись RpcAuthnLevelPrivacyEnabled и установить её значение на 0.

Ещё проще — вы можете скачать специальный файл, который сделать всё за вас. За инструкцию спасибо изданию BleepingComputer.

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru