



Фишеры собирают email-учетки чиновников Белоруссии, Украины, Узбекистана

Фишеры собирают email-учетки чиновников Белоруссии, Украины, Узбекистана

Фишеры собирают email-учетки чиновников Белоруссии, Украины, Узбекистана

Аналитики из британской ИБ-компании Cyjax выявили масштабную фишинговую кампанию, нацеленную на сбор логинов и паролей для доступа к почтовым ящикам госслужащих. Созданные преступниками сайты имитируют email-порталы министерств и ведомств в странах Европы, Ближнего Востока, Африки и Азиатско-Тихоокеанского региона.

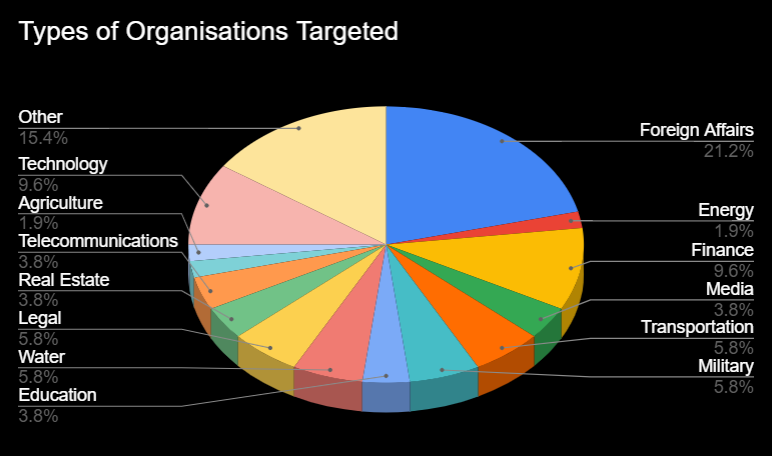
Исследователи полагают, что эта узконаправленная кампания была запущена полтора года назад; в настоящее время активны 15 фишинговых страниц. Анализ более полусотни имен хостов показал, что мишенями злоумышленников в основном являются госструктуры около десятка стран, в том числе Белоруссии,  Украины, Турции и Узбекистана.

Созданные фишерами ловушки имитируют в основном страницы email-порталов для работников различных министерств (иностранных дел, финансов, энергетики). Примечательно, что список атакуемых организаций включает также Российскую академию наук и почтовый сервис Mail.ru.


Домены, используемые в рамках текущей кампании, обычно начинаются с «mail», а в качестве имени хоста проставлено полное имя домена целевой организации. При этом к регистрации фишеры прибегли лишь в пяти случаях.

Каким образом злоумышленники заманивают посетителей на свои сайты, пока неясно. Образцов фишинговых писем до сих пор никто не представил, хотя распространение ссылок по почте — в данном случае наиболее вероятный вариант.

Автором масштабной кампании, по мнению Cyjax, может оказаться какая-то APT-группа. В пользу этой гипотезы говорит сходство шаблонов фишинговых страниц с тем, который использовала Sandworm в прошлогодней атаке на Украине.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru