



Банковский троян Zloader теперь обходит антивирус Microsoft Defender

Банковский троян Zloader теперь обходит антивирус Microsoft Defender

Банковский троян Zloader теперь обходит антивирус Microsoft Defender

Злоумышленники запустили новые кибератаки с использованием вредоносной программы Zloader, которые на этот раз отметились более продуманной цепочкой заражения. В частности, вредонос теперь отключает встроенный антивирус Microsoft Defender (бывший Windows Defender), чтобы избежать обнаружения.

По данным самой Microsoft, Defender в настоящий момент защищает более миллиарда компьютеров под управлением операционной системы Windows 10. Другими словами, операторы Zloader делают ставку на немалый масштаб кампании.

Атакующие также изменили вектор доставки зловреда: теперь используется не фишинг или спам, а реклама TeamViewer в Google. Если пользователь пройдёт по ссылке, его перенаправят на фейковый сайт с загрузкой.

В результате жертва скачивает подписанный вредоносный MSI-установщик, задача которого — инсталлировать в систему Zloader. В отчёте компании Cocomazzi эксперты описывают эти кибератаки следующим образом:

«Киберпреступники в новой кампании продемонстрировали более сложные атаки с упором на незаметность и уход от детектирования. Дроппер первой ступени претерпел изменения: больше не используется вредоносный документ, зато фигурирует подписанный MSI-установщик».


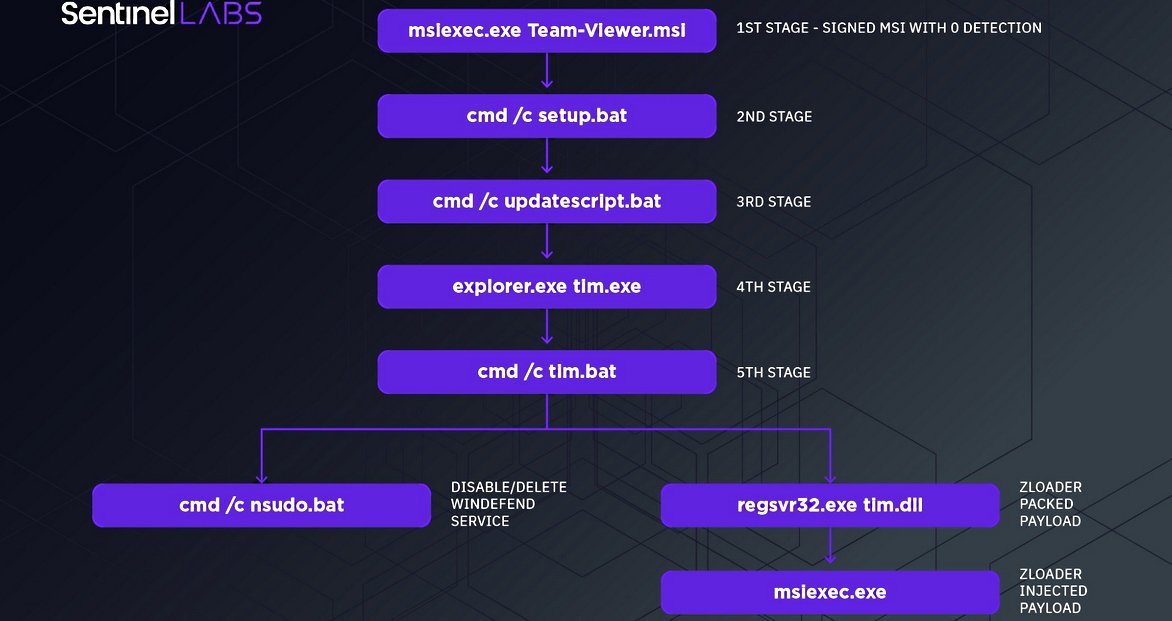
Как можно понять из графики выше, Zloader также запускает команду для отключения и удаления службы Microsoft Defender. Напомним, что в июле ZLoader продемонстрировал ещё один трюк — отключение предупреждений о макросах.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru