


Chrome может начать запускаться вместе с Windows, и не всем это понравится

Chrome может начать запускаться вместе с Windows, и не всем это понравится

Chrome может начать запускаться вместе с Windows, и не всем это понравится

Google, похоже, решила затронуть «святое» — момент загрузки Windows. В свежей Canary-версии Chrome исследователи заметили новую настройку, которая позволяет запускать браузер сразу при старте системы, ещё на этапе входа в Windows.

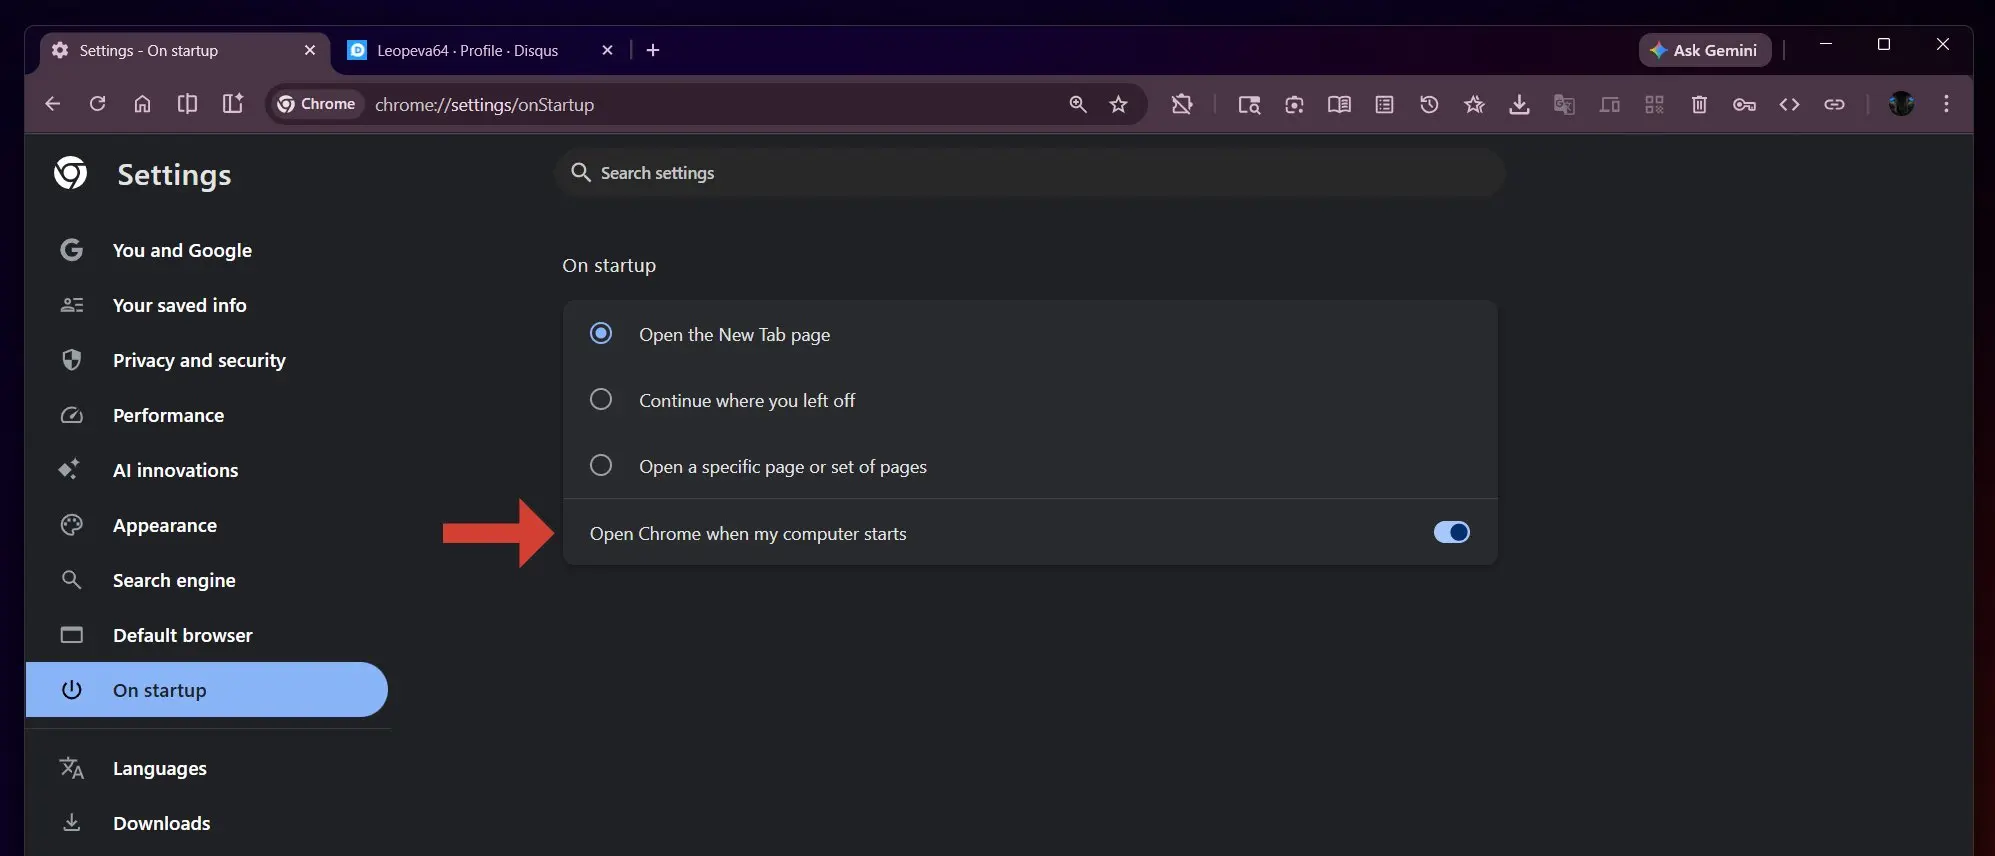
О находке рассказала Leopeva64. В настройках Chrome появился переключатель с говорящим названием «Launch Chrome when my computer starts».

Работать над этой функцией в Google начали ещё осенью прошлого года — в коде Chromium тогда появился флаг kForegroundLaunchOnLogin.

И вот тут начинается самое интересное. Судя по названию, Chrome планируют запускать как foreground-процесс, а не в фоне. А это значит — с более высоким приоритетом по ресурсам. Проще говоря, браузер будет стартовать почти наравне с системными процессами Windows.

К счастью, Google предусмотрела «предохранитель»: рядом есть отдельный флаг kLaunchOnStartup, который фактически управляет этим поведением. Более того, по умолчанию опция выключена, и это, пожалуй, самое разумное решение.


Почему? Потому что не у всех пользователей мощные процессоры и быстрые SSD. На системах с жёсткими дисками или слабыми CPU (например, бюджетные четырёхпоточные модели) такой автозапуск вполне может замедлить загрузку Windows — особенно на фоне и без того чувствительной темы старта ОС.

Контекст тут показательный: совсем недавно Microsoft сама столкнулась с критикой из-за обновлений Windows 11, которые привели к проблемам с выключением, гибернацией и загрузкой — и даже пришлось выпускать внеплановый патч. Так что любые новые процессы на старте ОС пользователи теперь воспринимают особенно нервно.

Если Chrome всё же получит такую возможность в стабильной версии, пользователям стоит внимательно отнестись к настройкам автозапуска. К слову, у Microsoft есть официальный гайд по ускорению загрузки Windows 10 и 11 — в нём как раз советуют ограничивать лишние программы, стартующие вместе с системой.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru