



ИТ-инфраструктура MskHost взломана, данные клиентов украдены

ИТ-инфраструктура MskHost взломана, данные клиентов украдены

ИТ-инфраструктура MskHost взломана, данные клиентов украдены

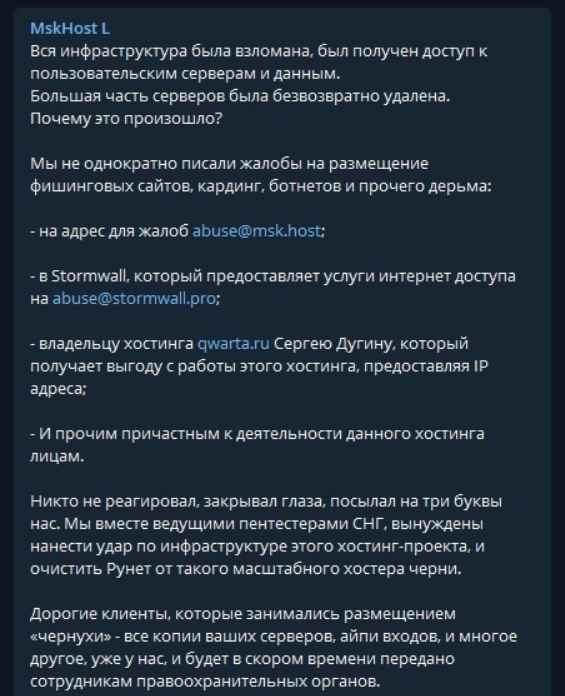
Вчера, 12 сентября, хостинг-провайдер MskHost объявил о взломе. Хакеры пояснили, что это акт возмездия за игнорирование жалоб на абьюзы, и пообещали опубликовать в Telegram данные недобросовестных клиентов компании.

Сервис MskHost существует уже два года, предоставляя подписчикам возможность приобрести виртуальные или выделенные серверы, а также зарегистрировать свой домен. Последнее время эти услуги стали все чаще вызывать у клиентов нарекания.

Проблемы с доступом к хостингу, по данным «Хабр», начались после семи утра в воскресенье. На сайте MskHost взломщики установили редирект на свою страницу, где указаны причины поступка. Они также пообещали выложить в открытый доступ содержимое ящика abuse@msk.host — как оказалось, там скопилось больше сотни непрочитанных жалоб на злоупотребления.


В 13:16 по Москве представители провайдера написали в соцсети «ВКонтакте», что в компании разбираются в произошедшем и вскоре предоставят более подробную информацию.

В 19:46 хостер подтвердил удаление половины клиентских серверов; остальные в Москве работали до 13:00, в Германии — до вечера. Запущены восстановительные работы.

Что касается абьюзов, MskHost пояснил, что реагирует только на официальные жалобы. Сообщения о применении средств автоматизации (сканы портов, спам-рассылки) при этом не рассматривались, так как специалисты компании сами отслеживают такие инциденты и блокируют в течение нескольких минут.

В этом заявлении также было сказано, что хостинг-услуги будут свернуты, но закрываться компания не планирует.

К ночи на стене MskHost в соцсети появилось еще одно сообщение: хакеры распространяют ссылки на якобы образы виртуальных машин клиентов хостера. Пользователей призвали не переходить по таким ссылкам: это фейк, который может оказаться небезопасным.

Была ли это атака хактивистов или происки конкурентов, доподлинно неизвестно. В настоящее время сайт хостинг-провайдера не работает, страница статусов сервисов недоступна.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru