



ИТ-инфраструктура MskHost взломана, данные клиентов украдены

ИТ-инфраструктура MskHost взломана, данные клиентов украдены

ИТ-инфраструктура MskHost взломана, данные клиентов украдены

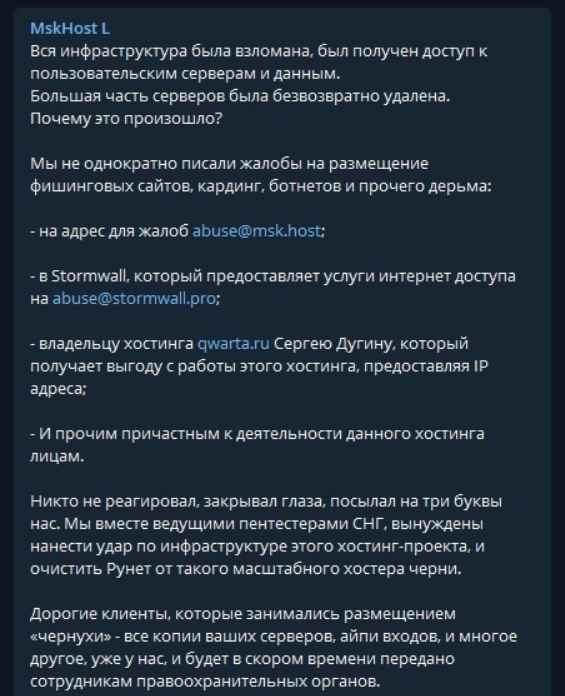
Вчера, 12 сентября, хостинг-провайдер MskHost объявил о взломе. Хакеры пояснили, что это акт возмездия за игнорирование жалоб на абьюзы, и пообещали опубликовать в Telegram данные недобросовестных клиентов компании.

Сервис MskHost существует уже два года, предоставляя подписчикам возможность приобрести виртуальные или выделенные серверы, а также зарегистрировать свой домен. Последнее время эти услуги стали все чаще вызывать у клиентов нарекания.

Проблемы с доступом к хостингу, по данным «Хабр», начались после семи утра в воскресенье. На сайте MskHost взломщики установили редирект на свою страницу, где указаны причины поступка. Они также пообещали выложить в открытый доступ содержимое ящика abuse@msk.host — как оказалось, там скопилось больше сотни непрочитанных жалоб на злоупотребления.


В 13:16 по Москве представители провайдера написали в соцсети «ВКонтакте», что в компании разбираются в произошедшем и вскоре предоставят более подробную информацию.

В 19:46 хостер подтвердил удаление половины клиентских серверов; остальные в Москве работали до 13:00, в Германии — до вечера. Запущены восстановительные работы.

Что касается абьюзов, MskHost пояснил, что реагирует только на официальные жалобы. Сообщения о применении средств автоматизации (сканы портов, спам-рассылки) при этом не рассматривались, так как специалисты компании сами отслеживают такие инциденты и блокируют в течение нескольких минут.

В этом заявлении также было сказано, что хостинг-услуги будут свернуты, но закрываться компания не планирует.

К ночи на стене MskHost в соцсети появилось еще одно сообщение: хакеры распространяют ссылки на якобы образы виртуальных машин клиентов хостера. Пользователей призвали не переходить по таким ссылкам: это фейк, который может оказаться небезопасным.

Была ли это атака хактивистов или происки конкурентов, доподлинно неизвестно. В настоящее время сайт хостинг-провайдера не работает, страница статусов сервисов недоступна.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru