



DDoS-атаку на Яндекс провели сетевые устройства в составе ботнета Meris

DDoS-атаку на Яндекс провели сетевые устройства в составе ботнета Meris

DDoS-атаку на Яндекс провели сетевые устройства в составе ботнета Meris

Расследование показало, что источником DDoS-атаки уровня приложений, которую «Яндексу» недавно пришлось пережить, является бот-сеть с кодовым именем Mēris (латыш. «чума»). Мощность мусорного потока составила более 20 млн запросов в секунду (RPS), его создавали 56 тыс. зараженных сетевых устройств.

Атака, о которой идет речь, произошла в минувшие выходные. Ее подробности стали известны сегодня, 9 сентября: «Яндекс» опубликовал в своем блоге на «Хабр» результаты расследования в отношении Mēris, которое ИБ-служба компании проводит совместно с Qrator Labs.

Новый DDoS-ботнет был обнаружен в конце июня. В его атаках принимают участие десятки тысяч зараженных устройств — в основном сетевых, с Ethernet-подключением. На самом деле в состав вредоносной сети, по оценке исследователей, могут входить свыше 200 тыс. подневольных девайсов.

На настоящий момент выявлены некоторые особенности Mēris:

  • использование конвейерной обработки HTTP, позволяющей значительно повысить RPS по сравнению с другими IoT-ботнетами;
  • отсутствие спуфинга IP-адреса в отправляемых запросах; 
  • открытый TCP/UDP порт 5678 (его обычно используют роутеры Mikrotik и Linksys);
  • SOCKS4-прокси на зараженном устройстве (не подтверждено);
  • использование обратных L2TP-туннелей для внутренних коммуникаций.

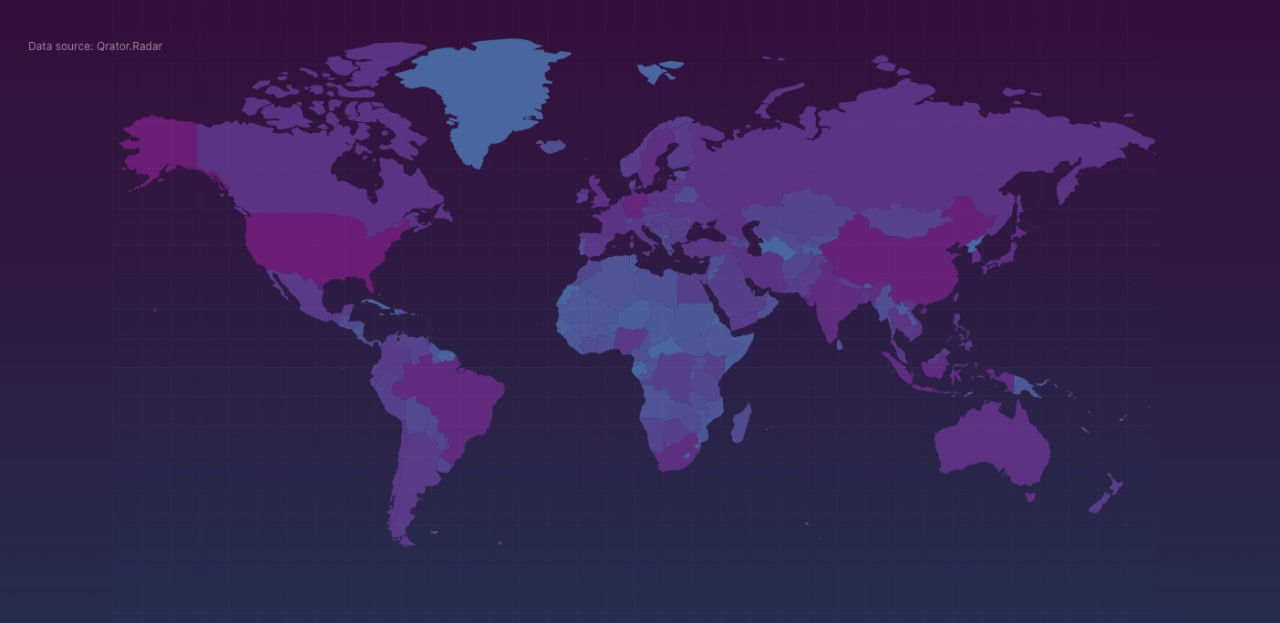
Исследователи провели поиск открытых портов 5678 в интернете и выявили 328 723 активных хоста, которые потенциально могут работать на Mēris, — в основном в США (42,6%) и Китае (18,9%).


Новоявленный ботнет продолжает расти — за счет брутфорса паролей или эксплуатации уязвимостей, пока неизвестно. Если это какая-то дыра в RouterOS, то она совсем свежая, так как приобщенные к ботнету устройства Mikrotik работают в основном под управлением ОС версий последних трех лет, с преобладанием предпоследней.

Как оказалось, воскресная DDoS-атака на «Яндекс» с участием Mēris — не единственная. Новобранец уже несколько раз пытался вывести из строя серверы компании, наращивая мощность:

  • 7 августа, 5,2 млн RPS
  • 9 августа, 6,5 млн RPS
  • 29 августа, 9,6 млн RPS
  • 31 августа, 10,9 млн RPS
  • 5 сентября, 21,8 млн RPS

Выстроенная «Яндексом» защита пока позволяет успешно справляться с такими потоками без бана по IP. Собранные данные о новой «чуме» переданы в Mikrotik и профильные организации.

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru