



DDoS-атаку на Яндекс провели сетевые устройства в составе ботнета Meris

DDoS-атаку на Яндекс провели сетевые устройства в составе ботнета Meris

DDoS-атаку на Яндекс провели сетевые устройства в составе ботнета Meris

Расследование показало, что источником DDoS-атаки уровня приложений, которую «Яндексу» недавно пришлось пережить, является бот-сеть с кодовым именем Mēris (латыш. «чума»). Мощность мусорного потока составила более 20 млн запросов в секунду (RPS), его создавали 56 тыс. зараженных сетевых устройств.

Атака, о которой идет речь, произошла в минувшие выходные. Ее подробности стали известны сегодня, 9 сентября: «Яндекс» опубликовал в своем блоге на «Хабр» результаты расследования в отношении Mēris, которое ИБ-служба компании проводит совместно с Qrator Labs.

Новый DDoS-ботнет был обнаружен в конце июня. В его атаках принимают участие десятки тысяч зараженных устройств — в основном сетевых, с Ethernet-подключением. На самом деле в состав вредоносной сети, по оценке исследователей, могут входить свыше 200 тыс. подневольных девайсов.

На настоящий момент выявлены некоторые особенности Mēris:

  • использование конвейерной обработки HTTP, позволяющей значительно повысить RPS по сравнению с другими IoT-ботнетами;
  • отсутствие спуфинга IP-адреса в отправляемых запросах; 
  • открытый TCP/UDP порт 5678 (его обычно используют роутеры Mikrotik и Linksys);
  • SOCKS4-прокси на зараженном устройстве (не подтверждено);
  • использование обратных L2TP-туннелей для внутренних коммуникаций.

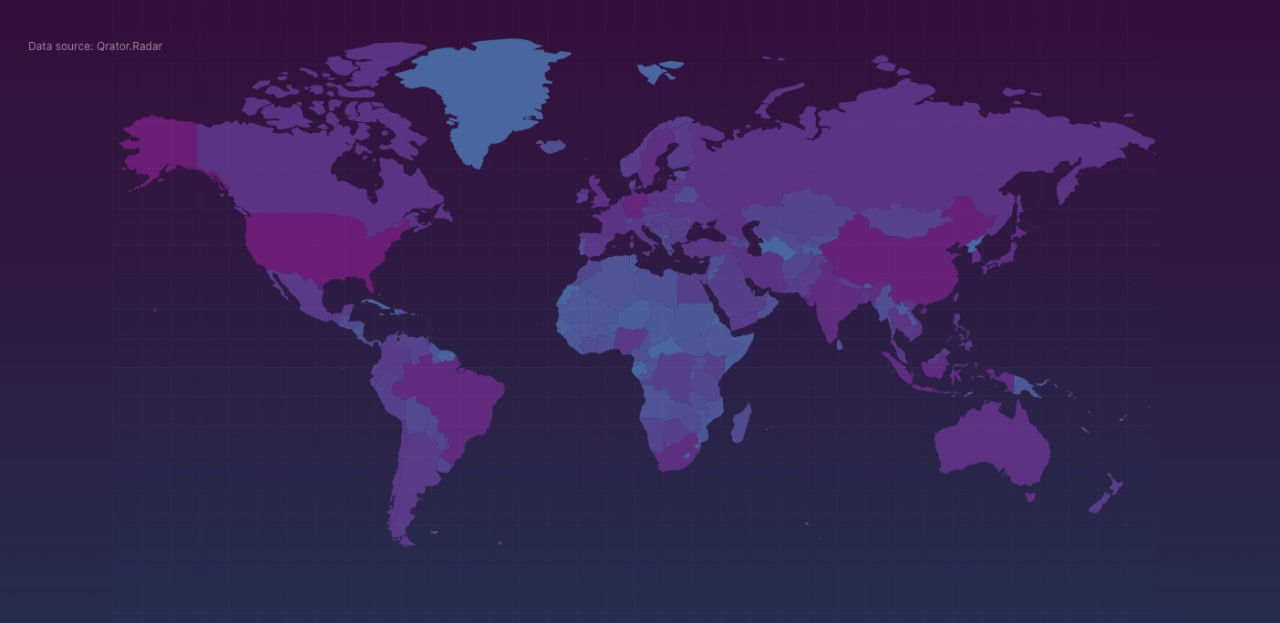
Исследователи провели поиск открытых портов 5678 в интернете и выявили 328 723 активных хоста, которые потенциально могут работать на Mēris, — в основном в США (42,6%) и Китае (18,9%).


Новоявленный ботнет продолжает расти — за счет брутфорса паролей или эксплуатации уязвимостей, пока неизвестно. Если это какая-то дыра в RouterOS, то она совсем свежая, так как приобщенные к ботнету устройства Mikrotik работают в основном под управлением ОС версий последних трех лет, с преобладанием предпоследней.

Как оказалось, воскресная DDoS-атака на «Яндекс» с участием Mēris — не единственная. Новобранец уже несколько раз пытался вывести из строя серверы компании, наращивая мощность:

  • 7 августа, 5,2 млн RPS
  • 9 августа, 6,5 млн RPS
  • 29 августа, 9,6 млн RPS
  • 31 августа, 10,9 млн RPS
  • 5 сентября, 21,8 млн RPS

Выстроенная «Яндексом» защита пока позволяет успешно справляться с такими потоками без бана по IP. Собранные данные о новой «чуме» переданы в Mikrotik и профильные организации.

Найден новый способ установить Windows 11 без интернета и аккаунта

В Windows 11 обнаружили новый способ обойти обязательное подключение к интернету и создание учётной записи Microsoft во время первоначальной настройки. Никакой командной строки, сторонних скриптов и танцев с OOBE\bypassnro: пользователю достаточно нажать одну ссылку, которую Microsoft сама заботливо оставила на экране.

Трюк обнаружил энтузиаст Windows под ником Bob Pony. Во время настройки нового компьютера нужно открыть раздел вариантов входа и нажать ссылку Learn more — «Подробнее».

После этого мастер OOBE переключается на локальную настройку и позволяет продолжить установку без подключения к Сети и аутентификации в аккаунте Microsoft.

Есть важное ограничение: по имеющимся данным, способ работает только в домашней редакции Windows 11. Владельцам Pro и других версий пока придётся искать другой выход из лабиринта учётных записей.


Microsoft последовательно закрывает лазейки, позволявшие устанавливать Windows 11 с локальным аккаунтом. Ранее корпорация заблокировала популярную команду OOBE\bypassnro, а также вариант с запуском start ms-cxh:localonly. После этого пользователям оставались более сложные сценарии и неофициальные инструменты.

Новый метод выглядит скорее как ошибка интерфейса или забытая логика OOBE, поэтому рассчитывать на его долгую жизнь не стоит: Microsoft вполне может убрать лазейку в одном из ближайших обновлений.

RSS: Новости на портале Anti-Malware.ru