



Kaspersky фиксирует рост количества вредоносных атак на АСУ ТП

Kaspersky фиксирует рост количества вредоносных атак на АСУ ТП

Kaspersky фиксирует рост количества вредоносных атак на АСУ ТП

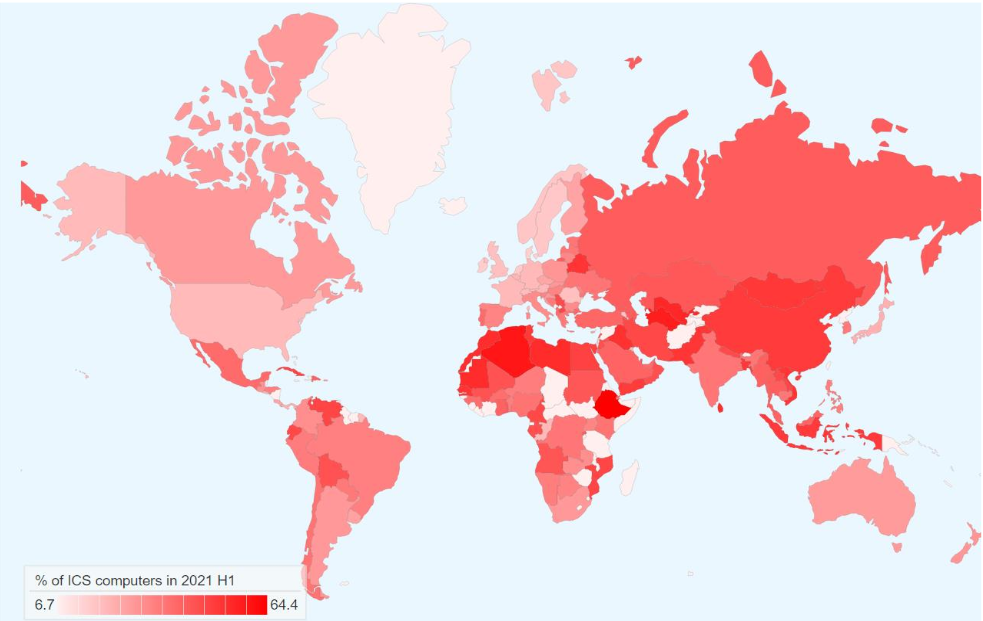
По данным ICS CERT «Лаборатории Касперского», в первой половине 2021 года доля атакованных вредоносами машин в сфере управления производственными процессами во всем мире составила 33,8%. Россия, результат которой ухудшился до 39,4%, заняла пятое место в рейтинге регионов по этому показателю.

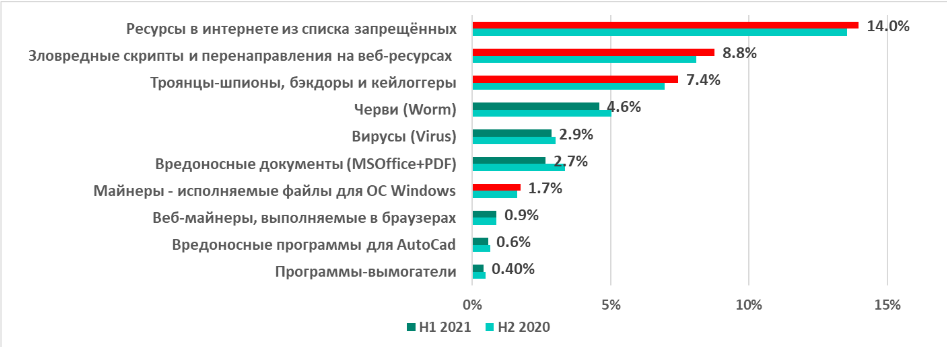
В отчетный период защитные решения Kaspersky заблокировали на компьютерах АСУ ТП более 20 тыс. модификаций зловредов из 5150 различных семейств. При этом аналитики отметили, что доля шпионских программ, включая бэкдоры, а также вредоносных скриптов, перенаправляющих любителей пиратского контента на ресурсы с теми же шпионами и криптомайнерами, продолжает расти.


В рейтинге регионов по доле машин АСУ ТП, атакованных зловредами, лидируют Африка, Юго-Восточная, Восточная и Центральная Азия. Самый заметный рост показателя наблюдался в Австралии / Новой Зеландии, России (в основном за счет угроз из интернета) и на Ближнем Востоке — на 6,5, 4,8 и 2,6 п. п. соответственно. Список стран с наибольшим приростом возглавили Белоруссия и Украина (более чем на 10 п. п. в обоих случаях).


«Промышленные предприятия давно уже находятся в фокусе внимания злоумышленников, — комментирует глава Kaspersky ICS CERT Евгений Гончаров. — Мы видим, что разными способами вредоносное ПО попадает и на компьютеры АСУ ТП. К сожалению, наблюдаемый нами рост разнообразия вредоносного ПО в АСУ и распространение шпионского ПО наблюдается и на предприятиях в России. К счастью для российских предприятий, они нечасто становятся жертвами атак, нацеленных на получение выкупа».

С полнотекстовой версией отчёта «Ландшафт угроз для систем промышленной автоматизации» за первое полугодие можно ознакомиться на сайте Kaspersky ICS CERT.

Для защиты компьютеров АСУ от киберугроз эксперты рекомендуют следующее:

  • использовать защитные решения для конечных устройств ОТ и сетей;
  • регулярно обновлять операционные системы и приложения, а патчи устанавливать без промедления;
  • проводить для специалистов по ИБ и ОТ-инженеров тренинги по реагированию на различные атаки, в том числе новые и продвинутые;
  • регулярно проводить аудит безопасности ОТ-систем для своевременного распознавания и устранения проблем безопасности;
  • предоставлять специалистам, ответственным за защиту АСУ ТП, современные средства аналитики киберугроз;
  • использовать решения для мониторинга сетевого трафика компьютеров АСУ ТП, анализа и детектирования киберугроз.
Подпишитесь на новости

Гидра из даркнета теряет анонимность: названы предполагаемые руководители

За никами крупнейшего даркнет-маркетплейса могли скрываться вполне обычные биографии: торговля мебелью, работа в мэрии и ремонт электроники. «Известия» установили личности людей, которых следствие связывает с руководством и финансами «Гидры». Отправной точкой стали фамилии, прозвучавшие на процессе над Алексеем Байковым в Перми.

Подробности журналисты изложили в расследовании, сопоставив материалы дела и открытые данные.

По версии следствия, одним из организаторов площадки вместе с Байковым был Алексей Корниенко. Ранее он занимался легальным бизнесом, в том числе работал в компании по продаже офисной мебели. По данным издания, с 2024 года он находится в федеральном и международном розыске.

Другой предполагаемый участник — Владимир Веревкин. Согласно публикации, до 2015 года он работал в администрации Хабаровска, где занимался информационной безопасностью. Следствие считает, что позднее он готовил финансовую отчётность «Гидры» и учитывал движение криптовалюты.

Третьего фигуранта журналисты предположительно идентифицировали как Романа Савонина. Ему приписывают работу с обменом криптовалюты на наличные.

Площадку закрыли ещё в 2022 году, но разбирательства продолжаются. Предполагаемые роли фигурантов ещё предстоит доказать.

RSS: Новости на портале Anti-Malware.ru