



Вымогатели предпочитают проникать к толстосумам через RDP и VPN

Вымогатели предпочитают проникать к толстосумам через RDP и VPN

Вымогатели предпочитают проникать к толстосумам через RDP и VPN

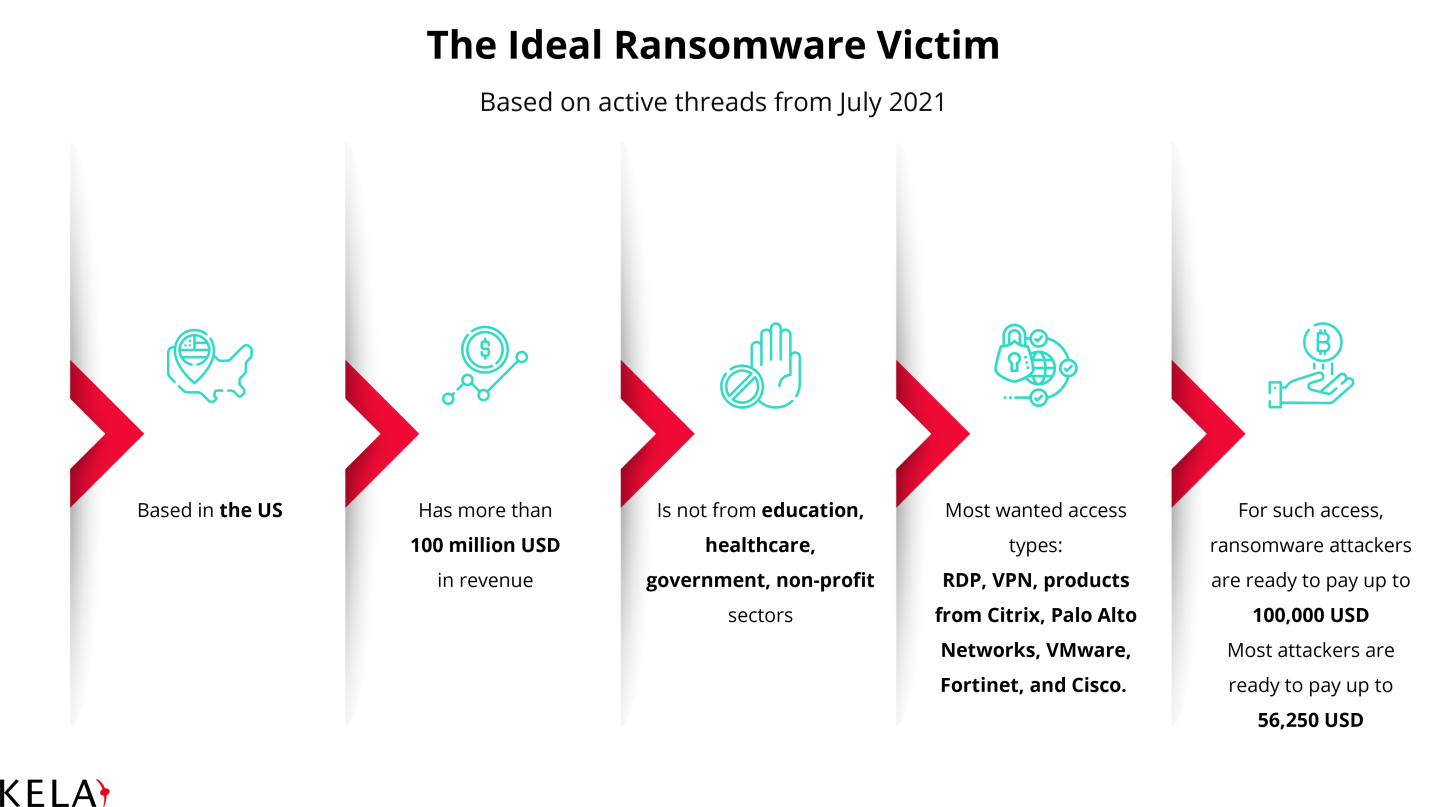
В сетевом андеграунде растет спрос на доступ к сетям бизнес-структур для внедрения вымогательских программ. В KELA изучили июльские объявления о покупке такого «товара», опубликованные распространителями шифровальщиков, и пришли к выводу, что таких злоумышленников больше всего интересуют американские компании с доходом от $100 млн и утерянными ключами от RDP или VPN.

Готовый доступ к мишени — большое удобство для операторов шифровальщика вроде Blackmatter, Nefilim или Lockbit, а также RaaS-сервисов («вымогатель как услуга»). Как оказалось, подобные покупатели готовы платить за эффективную уязвимость или учетные данные админа до $100 тыс., чтобы облегчить жизнь себе и своим партнерам.

Наибольшим спросом пользуется доступ к солидным компаниям в США (более 47% заявок), Канаде, Австралии (по 36,8%) или странах Западной Европы (около 32%). Россия и страны третьего мира мало кого интересуют на этом рынке. Примечательно, что почти в половине случаев потенциальный покупатель сразу оговаривает: медучреждения и учебные заведения не предлагать; 37% не желают иметь дело с госсектором, 26% — с НКО.

В качестве предпочтительного способа сетевого доступа большинство заявителей указывают RDP или VPN. Из продуктов, способных его обеспечить, популярностью пользуются изделия Citrix, Palo Alto Networks (GlobalProtect VPN), VMware (ESXi), Fortinet и Cisco. При этом доступ уровня администратора домена желателен, но необязателен.


Ранее исследователи из KELA подметили еще один интересный тренд в сфере RaaS-услуг — рост спроса на англоязычных переговорщиков, способных убедить жертву заплатить выкуп. Дефицит людей, хорошо владеющих английским языком, наблюдается и в среде мошенников: организаторы BEC-схем готовы отдать свои уловки на откуп аутсорсерам.

Подпишитесь на новости

В Курске БПЛА повредил серверы здравоохранения, возможны сбои записи

В Курске после атаки беспилотников загорелось здание, где размещалась часть серверов регионального здравоохранения. Повреждения техники уже подтвердили официально.

Теперь власти предупреждают о возможных сбоях медицинских сервисов, включая электронную очередь.

Как сообщил губернатор Александр Хинштейн, обломки беспилотников вызвали пожар на втором этаже здания на улице Перекальского.

Пострадавших нет, возгорание локализовано. Сотрудников центра планируют сегодня перевести в другое помещение.

Специалисты уже занимаются восстановлением серверов. Однако сроков возвращения сервисов к штатной работе губернатор не назвал.

Какие именно системы затронуты, кроме возможных неполадок с электронной очередью, пока тоже не уточняется.

Жителям стоит учитывать, что привычная запись к врачу может дать сбой.

RSS: Новости на портале Anti-Malware.ru