



Автор Babuk слил исходный код вредоноса после печального диагноза — рак

Автор Babuk слил исходный код вредоноса после печального диагноза — рак

Автор Babuk слил исходный код вредоноса после печального диагноза — рак

Полный исходный код программы-вымогателя Babuk появился на одном из российских форумов киберпреступной тематики. Говорят, что «сорцы» опубликовал один из авторов вредоноса, которому диагностировали четвёртую стадию рака лёгких.

Кампании операторов Babuk прекратились ещё в конце апреля, причиной стала громкая кибератака на полицейское управление в Вашингтоне. Напомним, что тогда преступники зашифровали файлы полиции и потребовали 4 миллиона долларов в качестве выкупа.

В конце мая злоумышленники переименовали свой сайт, на котором публиковались скомпрометированные данные. Тогда ресурс получил имя Payload.bin, и параллельно операторы шифровальщика стали предлагать другим группировкам использовать его.

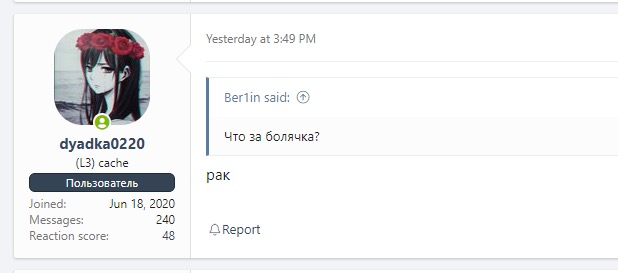
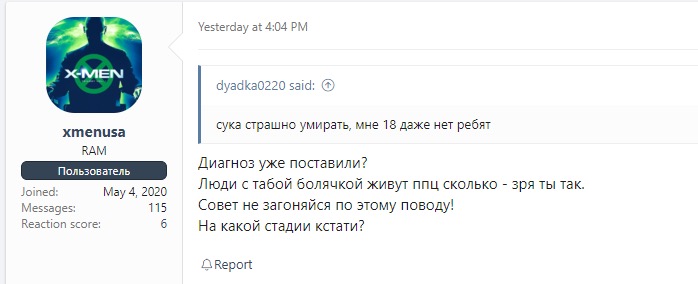
Теперь команда исследователей vx-underground сообщила печальные новости об одном из создателей Babuk. Оказалось, что 17-летний юноша находится в терминальной стадии онкологии, поэтому он принял решение слить исходный код программы-вымогателя.

О своём диагнозе киберпреступник сообщил сам в теме на вышеупомянутом форуме. Скриншоты сообщений можно увидеть ниже.


Напомним, что в июле некий шутник наводнил форум операторов Babuk гейскими гифками. Причина — киберпреступники не смогли заплатить выкуп в размере $5000.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru