



Автор Babuk слил исходный код вредоноса после печального диагноза — рак

Автор Babuk слил исходный код вредоноса после печального диагноза — рак

Автор Babuk слил исходный код вредоноса после печального диагноза — рак

Полный исходный код программы-вымогателя Babuk появился на одном из российских форумов киберпреступной тематики. Говорят, что «сорцы» опубликовал один из авторов вредоноса, которому диагностировали четвёртую стадию рака лёгких.

Кампании операторов Babuk прекратились ещё в конце апреля, причиной стала громкая кибератака на полицейское управление в Вашингтоне. Напомним, что тогда преступники зашифровали файлы полиции и потребовали 4 миллиона долларов в качестве выкупа.

В конце мая злоумышленники переименовали свой сайт, на котором публиковались скомпрометированные данные. Тогда ресурс получил имя Payload.bin, и параллельно операторы шифровальщика стали предлагать другим группировкам использовать его.

Теперь команда исследователей vx-underground сообщила печальные новости об одном из создателей Babuk. Оказалось, что 17-летний юноша находится в терминальной стадии онкологии, поэтому он принял решение слить исходный код программы-вымогателя.

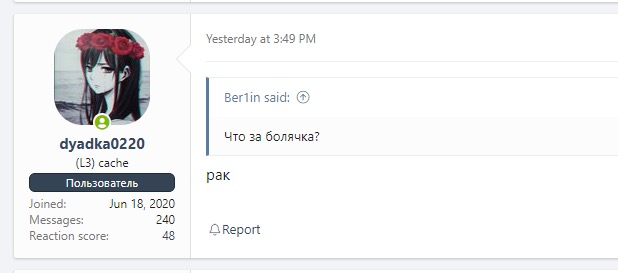
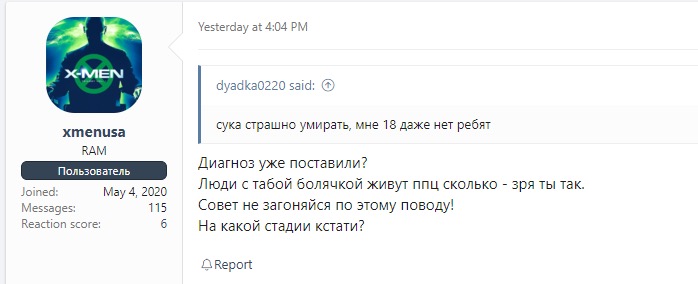
О своём диагнозе киберпреступник сообщил сам в теме на вышеупомянутом форуме. Скриншоты сообщений можно увидеть ниже.


Напомним, что в июле некий шутник наводнил форум операторов Babuk гейскими гифками. Причина — киберпреступники не смогли заплатить выкуп в размере $5000.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru