



Автор Babuk слил исходный код вредоноса после печального диагноза — рак

Автор Babuk слил исходный код вредоноса после печального диагноза — рак

Автор Babuk слил исходный код вредоноса после печального диагноза — рак

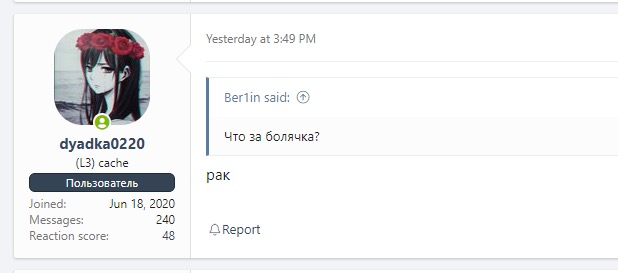
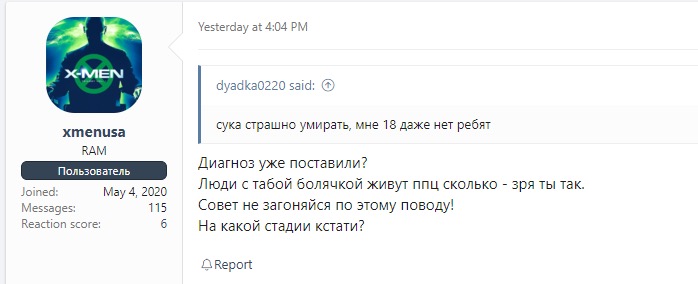
Полный исходный код программы-вымогателя Babuk появился на одном из российских форумов киберпреступной тематики. Говорят, что «сорцы» опубликовал один из авторов вредоноса, которому диагностировали четвёртую стадию рака лёгких.

Кампании операторов Babuk прекратились ещё в конце апреля, причиной стала громкая кибератака на полицейское управление в Вашингтоне. Напомним, что тогда преступники зашифровали файлы полиции и потребовали 4 миллиона долларов в качестве выкупа.

В конце мая злоумышленники переименовали свой сайт, на котором публиковались скомпрометированные данные. Тогда ресурс получил имя Payload.bin, и параллельно операторы шифровальщика стали предлагать другим группировкам использовать его.

Теперь команда исследователей vx-underground сообщила печальные новости об одном из создателей Babuk. Оказалось, что 17-летний юноша находится в терминальной стадии онкологии, поэтому он принял решение слить исходный код программы-вымогателя.

О своём диагнозе киберпреступник сообщил сам в теме на вышеупомянутом форуме. Скриншоты сообщений можно увидеть ниже.


Напомним, что в июле некий шутник наводнил форум операторов Babuk гейскими гифками. Причина — киберпреступники не смогли заплатить выкуп в размере $5000.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru