



FIN7 атакует ритейлеров зловредными .doc, якобы созданными на Windows 11

FIN7 атакует ритейлеров зловредными .doc, якобы созданными на Windows 11

FIN7 атакует ритейлеров зловредными .doc, якобы созданными на Windows 11

Автором вредоносных рассылок, нацеленных на клиентов поставщика PoS-терминалов Clearmind Technology, вероятно, является криминальная группировка FIN7. К такому выводу пришли в Anomali, изучив содержимое вложений в письма злоумышленников с рекламой Windows 11 Alpha.

Судя по именам зловредных файлов, их рассылка стартовала в конце июня и продолжалась весь июль. Конечной целью атакующих являлась установка JavaScript-бэкдора, позволяющего красть финансовую информацию.

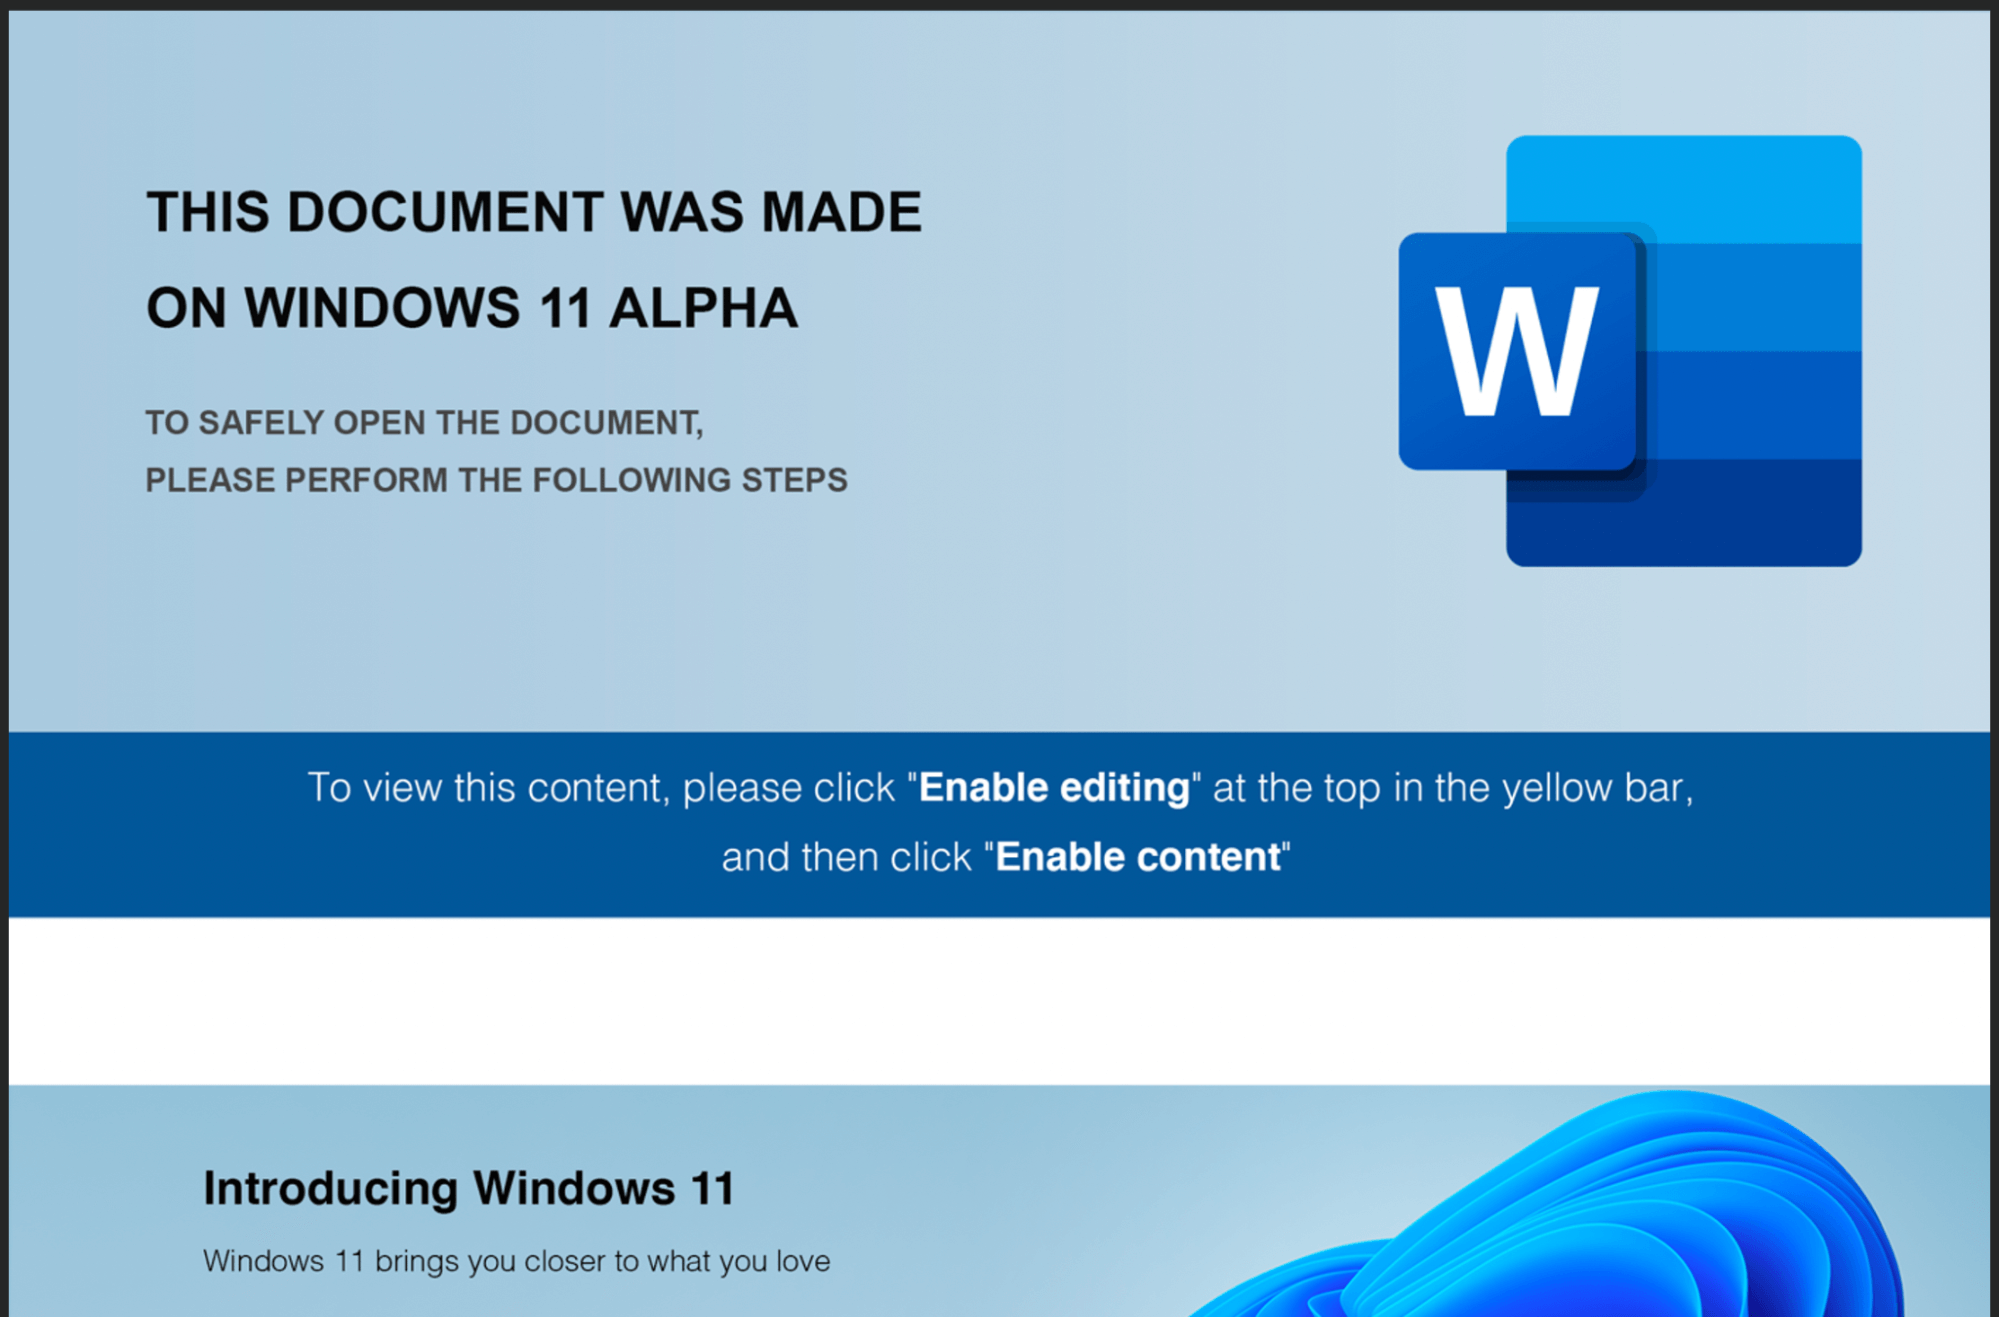
При открытии документа Microsoft Word, якобы призванного продемонстрировать возможности Windows 11, пользователю предлагалось для просмотра включить активный контент. Это действие запускало сильно обфусцированный макрос, загружающий на машину вредоносный JavaScript — вариант бэкдора, который FIN7 использует как минимум с 2018 года.


До подключения к своим серверам VBA-загрузчик извлекает из камуфляжного документа шифрованные списки и, руководствуясь ими, проводит ряд проверок: 

  • ищет имя домена CLEARMIND (связь с PoS-провайдером американских рителейров и владельцев отелей);
  • пытается определить язык, которым пользуется владелец компьютера;
  • ищет признаки виртуального окружения; 
  • удостоверяется в наличии приемлемого для работы объема памяти (не менее 4 Гбайт); 
  • через LDAP ищет объект RootDSE, с помощью которого можно получить имя домена в каталоге Active Directory, к которому привязан данный компьютер.

Если результаты проверок удовлетворительны, в папку временных файлов загружается word_data.js, также заполненный мусорными данными — для маскировки полезной нагрузки. установки JavaScript-бэкдора не происходит в тех случаях, когда обнаружен какой-либо язык из стоплиста (русский, украинский, молдавский, эстонский, сербский, серболужицкий, словацкий, словенский) или присутствие виртуальной машины (имена VMWare, VirtualBox, innotek, QEMU, Oracle, Hyper, Parallels).

Криминальная группировка FIN7, она же Carbanak, действует в интернете как минимум с середины 2015 года и до сих пор активна, несмотря на аресты участников. Вначале она атаковала только банки, но со временем стала также обращать внимание на организации, использующие PoS-оборудование.

Подпишитесь на новости

Алиса AI начала звонить за пользователей: что умеет новый режим

Яндекс начал тестировать телефонные поручения для «Алисы AI». Ассистент сможет звонить организациям и частным лицам: уточнять информацию, записывать на услуги и бронировать столики. Пользователю достаточно объяснить задачу, а разговор помощник возьмёт на себя.

О запуске тестирования рассказал «Ведомостям» менеджер по продукту «Алисы AI» Сергей Михайлов. Во время звонка нейросеть сможет задавать вопросы, выслушивать ответы и уточнять детали.

Получатель увидит подпись «Алиса, запрос от пользователя». После разговора в чат придёт расшифровка, а важные действия ассистент при необходимости попросит подтвердить.

На один номер помощник сможет позвонить не больше десяти раз за час. По словам представителя компании, ограничение должно препятствовать использованию функции для холодных и маркетинговых обзвонов. Общие лимиты звонков и поручений пока не раскрыты.

По условиям сервиса пользователь должен контролировать работу агента, проверять результаты и останавливать нежелательные действия. Яндекс не гарантирует безошибочную работу помощника.

Совершать юридически значимые действия полностью автономно, без участия человека, ассистент не сможет. Сначала доступ получат несколько тысяч активных пользователей платной подписки.

Массовый запуск намечен на конец 2026 года, тарифы компания определит позднее.

RSS: Новости на портале Anti-Malware.ru