



1 ГБ внутренних данных Puma продаются на онлайн-площадке Marketo

1 ГБ внутренних данных Puma продаются на онлайн-площадке Marketo

1 ГБ внутренних данных Puma продаются на онлайн-площадке Marketo

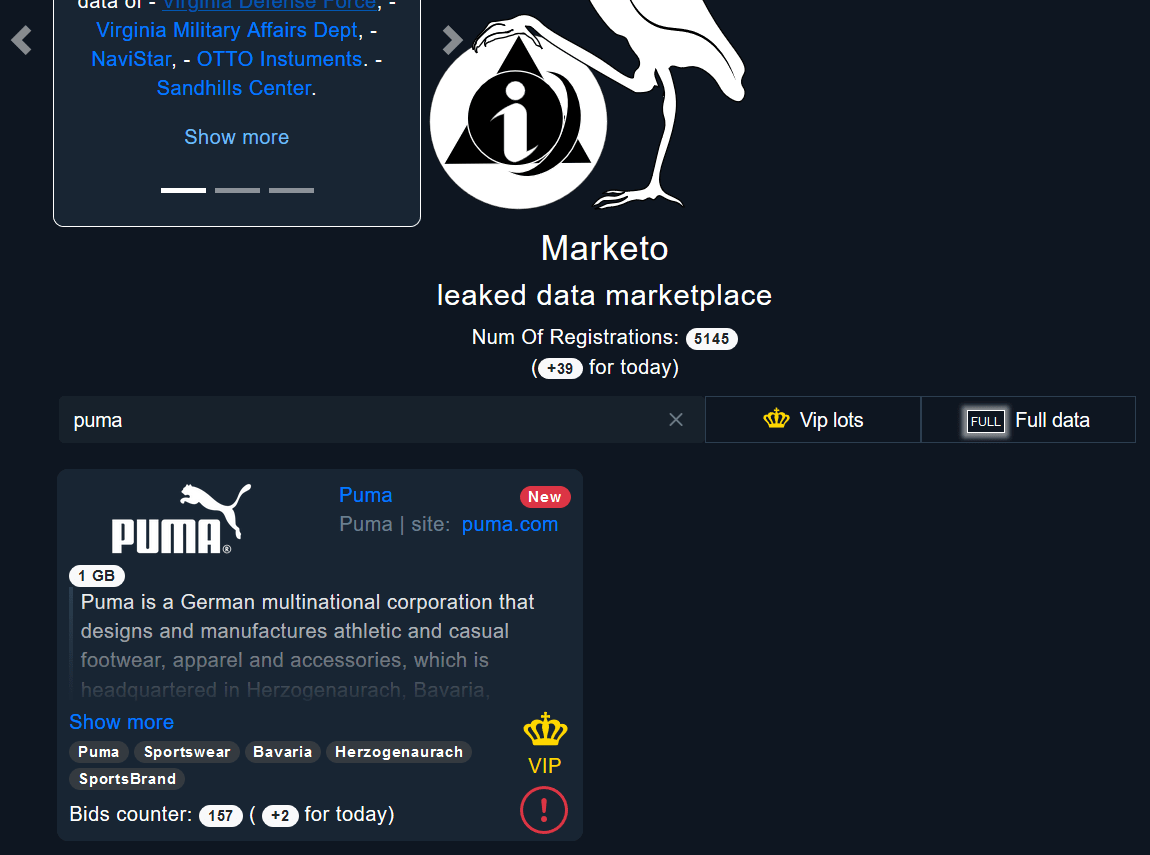
Немецкая компания Puma, выпускающая спортивную одежду и обувь, стала очередной жертвой киберпреступников. 1 ГБ украденных у Puma файлов всплыл на форуме дарквеба Marketo, и теперь злоумышленники пытаются продать эти внутренние данные.

Попасть на Marketo можно через сеть Tor. Это одна из тех торговых онлайн-площадок, куда киберпреступники несут похищенные в ходе атак данные.


Одно из объявлений на Marketo предлагает купить 1 гигабайт файлов, которые были украдены у Puma. Одна из особенностей этой площадки — аукцион, который заставляет заинтересованных лиц соревноваться между собой за скомпрометированную информацию.

Например, на данный момент 157 злоумышленников изъявили желание приобрести внутренние данные Puma. Зачастую сама жертва тоже пытается выкупить свою информацию, чтобы она не попала в руки хакеров.

Как выяснили исследователи, большая часть скомпрометированных данных представляет собой исходные коды приложений для управления внутренними системами. Предположительно, это связано с порталом Puma Product Management.

Украденные сведения, судя по всему, отлично подойдут для организации хорошо подготовленных сложных кибератак на немецкую компанию. Эксперты, проанализировавшие слитые данные, считают, что киберпреступники получили к ним доступ через взлом стороннего разработчика софта.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru