



ChaosDB: эксперты смогли взломать тысячи баз данных крупных компаний

ChaosDB: эксперты смогли взломать тысячи баз данных крупных компаний

ChaosDB: эксперты смогли взломать тысячи баз данных крупных компаний

Компания Wiz рассказала, как её экспертам удалось проникнуть в тысячи баз данных, принадлежащих пользователям Microsoft Azure. Причём в зоне риска оказались даже компании из списка Fortune 500. Microsoft уже признала проблему и сама предупредила клиентов о возможных атаках.

Команда безопасников Wiz около двух недель назад выявила «беспрецедентную брешь», затрагивающую систему управления базами данных Cosmos DB. Этой СУБД пользуются такие корпорации, как Coca-Cola, Exxon-Mobil и Citrix.

Согласно отчёту экспертов, целый ряд уязвимостей позволял любому пользователю скачивать, удалять или видоизменять многие коммерческие базы данных. Также потенциальный злоумышленник мог получить доступ на чтение и запись к архитектуре Cosmos DB. Все эти проблемы исследователи объединили под одним именем — ChaosDB.

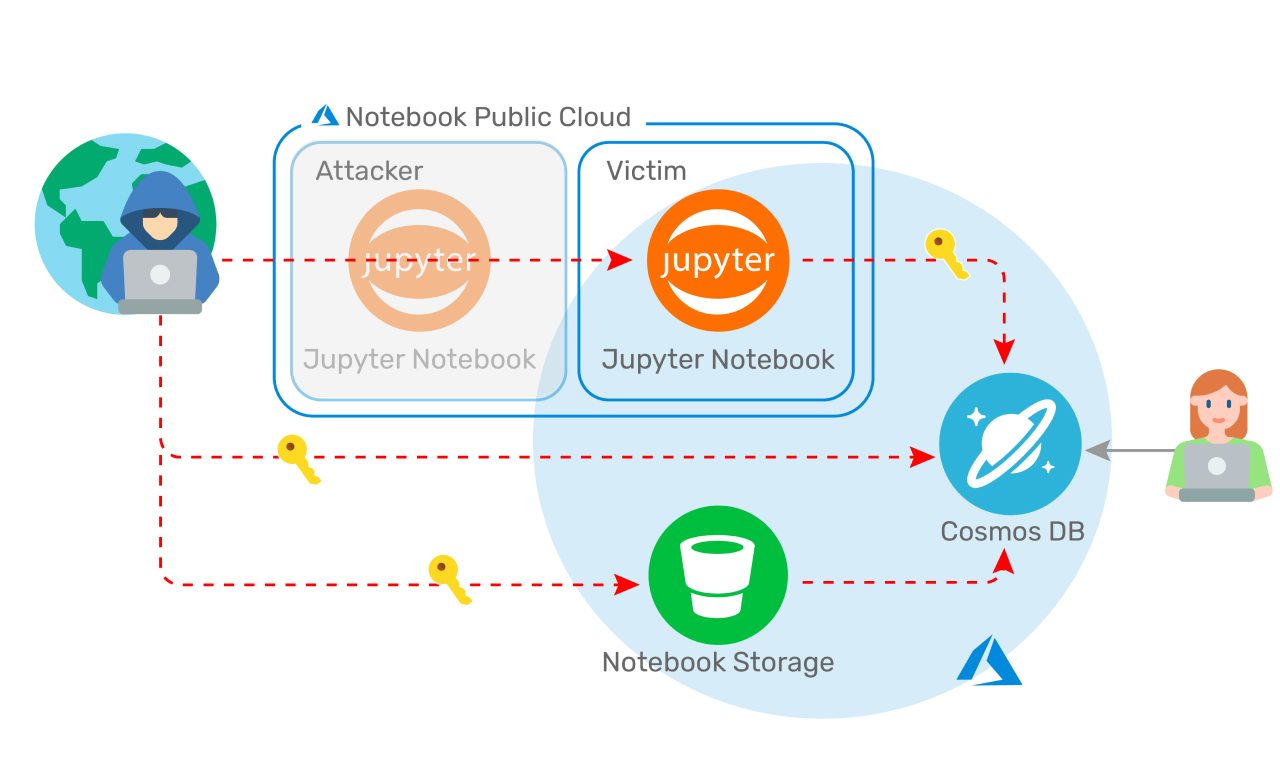
С помощью багов эксперты Wiz сначала получили доступ к первичным ключам пользователей Cosmos DB. Как известно, эти ключи — лакомый кусочек для атакующих, которые с их помощью могут свободно читать, записывать клиентские данные, а также удалять их.

Причина проблем, по словам специалистов, кроется в функции Jupyter Notebook, которую Microsoft добавила в Cosmos DB пару лет назад. Эта функциональность позволяет клиентам визуализировать данные и создавать кастомизированные представления.

Ряд некорректных настроек в этой функции создал вектор атаки. Исследователи из Wiz смогли разработать специальный эксплойт, который задействует эти бреши. Технические подробности компания обещает опубликовать в ближайшее время.

После получения ключей специалистам удалось использовать их для полного доступа уровня администратора ко всем данным, хранящимся в аккаунтах Cosmos DB.


Эксперт GIS, заместитель генерального директора — технический директор компании «Газинформсервис» Николай Нашивочников рассказал Anti-Malware.ru о кибератаке на облачные базы данных:

«Неудивительно, что они стали мишенью хакеров. Cosmos DB, как и их ближайший конкурент — DynamoDB, да и прочие nosql СУБД сейчас весьма востребованы потребителем. Обычно, когда происходят подобные инциденты, винят администраторов, так как те в свою очередь допустили ошибки в конфигурировании своих решений. Однако в этот раз всё немного иначе. В 2019 году Microsoft добавила к своей Cosmos DB возможность работы через Jupyter Notebook, а в феврале 2021 даже включила эту возможность по умолчанию для всех пользовательских баз. Проблема как раз в дефолтной конфигурации Jupyter Notebook, которая позволила получить ключи от Cosmos DB для большого количества пользователей. Microsoft оперативно устранила уязвимость, а нам в свою очередь следует помнить, что любой дополнительный инструмент в инфраструктуре — это расширение поверхности атаки, и каким бы не был защищенным ваш продукт, какая-то дополнительная функция может стать дверью для злоумышленников».

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru