



Китайский разработчик игр для Android раскрыл данные миллиона пользователей

Китайский разработчик игр для Android раскрыл данные миллиона пользователей

Китайский разработчик игр для Android раскрыл данные миллиона пользователей

Китайская компания EskyFun, разрабатывающая популярные игры для Android, оставила открытой в Сети данные пользователей. Как это часто бывает, виной всему стал недостаточно защищённый сервер.

О раскрытии данных рассказали исследователи из vpnMentor. Как отметила команда ИБ-специалистов, в Сети стоял незащищённый сервер, хранящий данные общим объёмом 134 ГБ.

EskyFun стоит за созданием таких Android-игр, как Rainbow Story: Fantasy MMORPG, Adventure Story, The Legend of the Three Kingdoms и Metamorph M. Количество скачиваний этих проектов переваливает за 1,6 млн.

Эксперты vpnMentor заявили, что неправильно настроенный сервер раскрывал в общей сложности 365 630 387 записей. Скомпрометированные пользовательские данные собирались с июня 2021 года по настоящее время.

Более того, оказалось, что разработчики игр применяли довольно агрессивную политику отслеживания действий геймеров, а также требовали в операционной системе определённые разрешения, нетипичные для подобного софта.

В результате пользователь мог даже не подозревать, что EskyFun собирает большое количество его данных. Среди такой информации, например, был IP-адрес и IMEI, а также идентификатор смартфона, используемая ОС, логи, сведения о рутинге, адрес электронной почты и т. п.

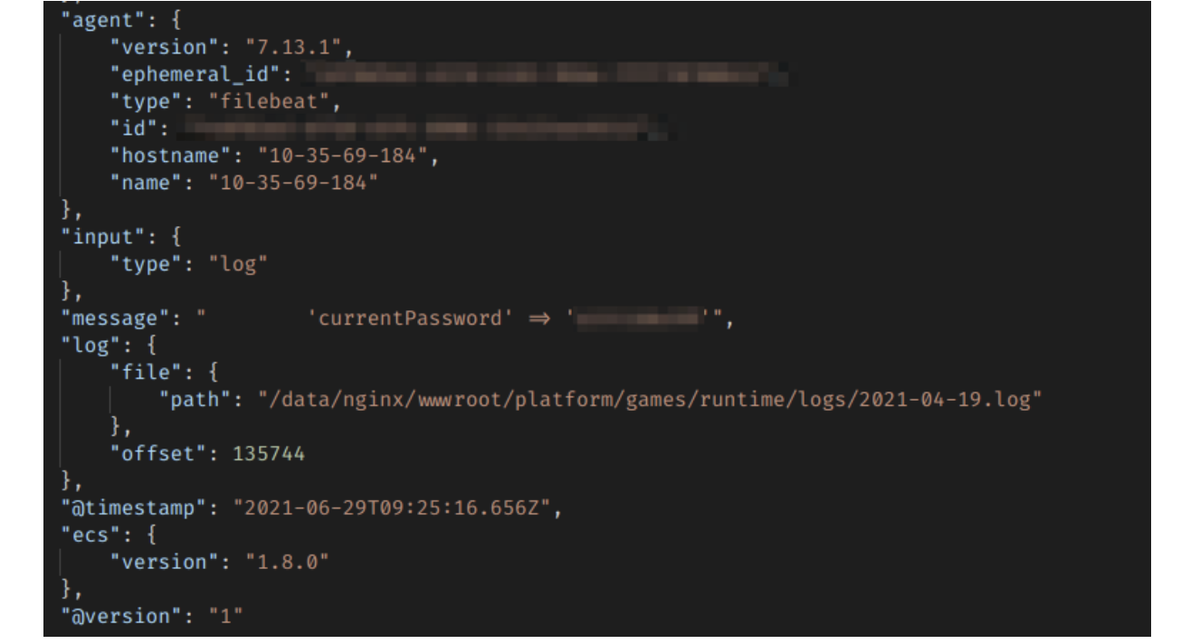
Самое плохое — пароли аккаунтов EskyFun хранились в виде простого текста. В vpnMentor заявили, что жертвами утечки могли стать около миллиона пользователей.


Что ещё хуже, специалистам vpnMentor пришлось несколько раз напоминать EskyFun о незащищённом сервере. Лишь с третьего раза разработчики приняли меры.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru