



Операторы Ragnarok прекратили атаки и выпустили бесплатный дешифратор

Операторы Ragnarok прекратили атаки и выпустили бесплатный дешифратор

Операторы Ragnarok прекратили атаки и выпустили бесплатный дешифратор

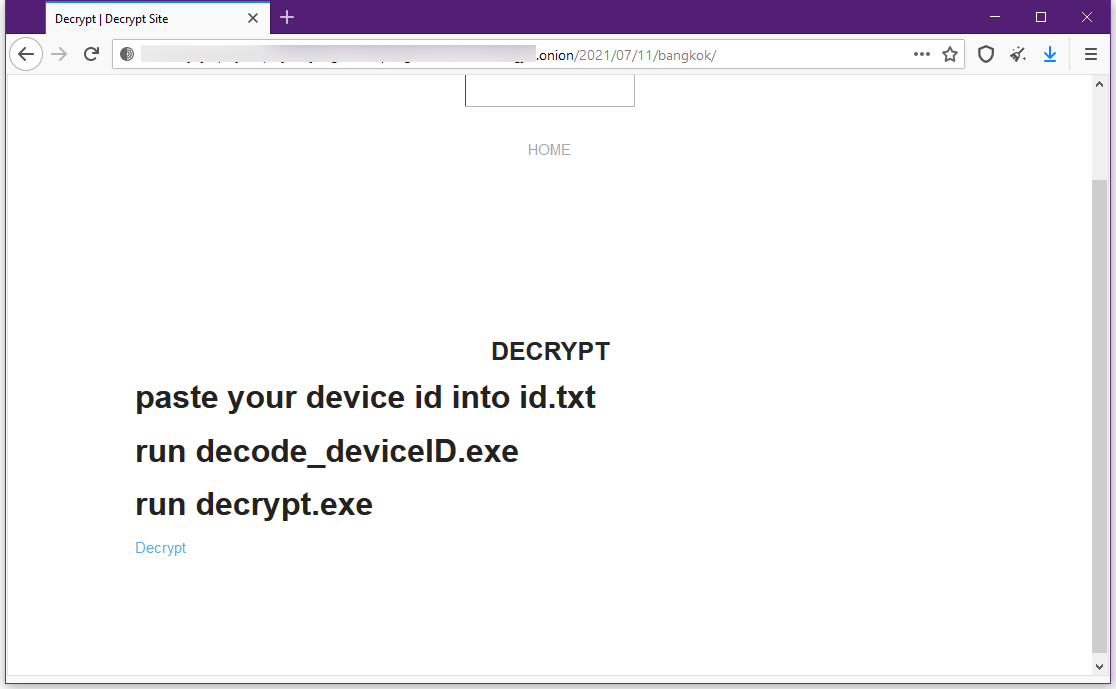
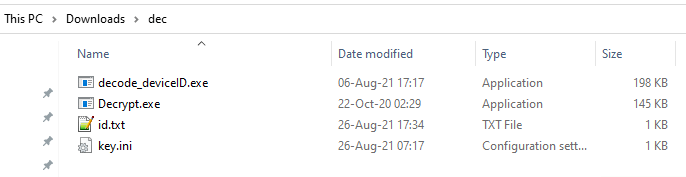
Киберпреступники, распространяющие программу-вымогатель Ragnarok (также известен как Asnarök), решили приостановить атаки и выпустить бесплатный дешифратор, который поможет жертвам восстановить пострадавшие файлы.

В утилите для расшифровки жёстко запрограммирован мастер-ключ. Злоумышленники выложили его на одном из своих форумов в дарквебе, где ранее группировка публиковала украденные у жертв файлы.


Несколько исследователей в области кибербезопасности уже успели изучить дешифратор, отметил The Record. По их словам, утилита действительно работает, однако всё равно лучше дождаться, когда специалисты подготовят свои версии дешифратора. Ожидается, что абсолютно безопасный расшифровщик можно будет скачать с официального сайта проекта NoMoreRansom.

Операторы Ragnarok начали свои атаки в конце 2019 года (по другим данным — в начале 2020-го). Группировка использовала известные эксплойты для проникновения в сеть организаций, после чего злоумышленники старались зашифровать критически важные серверы и рабочие станции жертвы.

Чтобы обеспечить дополнительный рычаг давления на пострадавшие компании, атакующие крали важные внутренние файлы. Эту информацию вымогатели угрожали опубликовать на своём ресурсе в дарквебе, если жертва не заплатит выкуп вовремя.

Так сложилось, что кибергруппа выбрала в качестве цели шлюзы Citrix ADC, а также использовала эксплойт для 0-day в файрволах Sophos XG. За месяц до прекращения операций преступники поменяли дизайн своего сайта и удалили данные прошлых жертв.

Таким образом, Ragnarok стал уже третьим шифровальщиком за это лето, прекратившим свои кибератаки. Напомним, что ранее этим же отметились операторы Avaddon и SynAck.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru