



Эксперты назвали топ-15 уязвимостей, используемых в атаках на Linux

Эксперты назвали топ-15 уязвимостей, используемых в атаках на Linux

Эксперты назвали топ-15 уязвимостей, используемых в атаках на Linux

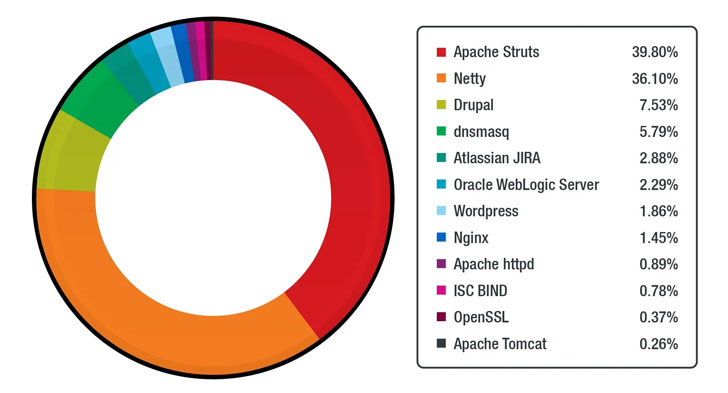
Около 14 миллионов Linux-систем открыты на прямой доступ из Сети, что делает их привлекательной целью для киберпреступников. В результате мы имеем кучу векторов, с помощью которых атакующие могут установить веб-шеллы, вредоносные криптомайнеры, программы-вымогатели и трояны.

Ландшафт потенциальных киберугроз для Linux проанализировали специалисты компании Trend Micro. Также эксперты выделили уязвимости, ставшие ключевыми для этой операционной системы в первой половине 2021 года.

В ходе исследования сотрудники Trend Micro ориентировались на показатели ханипотов и различных сканеров, а также принимали во внимание анонимную телеметрию. Именно так удалось зафиксировать почти 15 миллионов действий вредоносных программ, нацеленных на облачные среды, работающие на Linux.

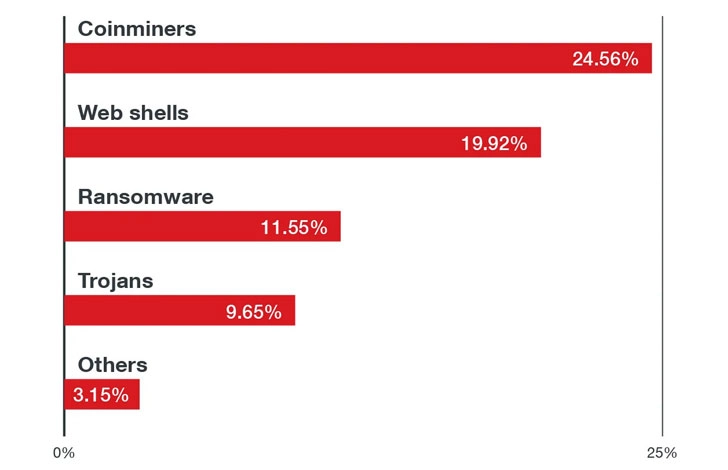
Вредоносные майнеры, предназначенные для добычи цифровой валюты, а также программы-вымогатели заняли 54% от общего числа вредоносов. А вот веб-шеллам досталась куда меньшая доля — 29%.

Помимо этого, специалисты Trend Micro выявили 15 различных уязвимостей, которые либо активно эксплуатируются в реальных кибератаках, либо уже имеют рабочие коды эксплойтов (PoC). Вот эти дыры:

  • CVE-2017-5638 (CVSS — 10.0) - удалённое выполнение кода в Apache Struts 2.
  • CVE-2017-9805 (CVSS — 8.1) - удалённое выполнение кода в плагине REST XStreamApache Struts 2.
  • CVE-2018-7600 (CVSS — 9.8) - удалённое выполнение кода в ядре Drupal.
  • CVE-2020-14750 (CVSS — 9.8) - удалённое выполнение кода в Oracle WebLogic Server.
  • CVE-2020-25213 (CVSS — 10.0) - удалённое выполнение кода в плагине WordPress File Manager (wp-file-manager).
  • CVE-2020-17496 (CVSS — 9.8) - удалённое выполнение кода в vBulletin ‘subwidgetConfig’.
  • CVE-2020-11651 (CVSS — 9.8) - уязвимость в процессе авторизации SaltStack Salt.
  • CVE-2017-12611 (CVSS — 9.8) - удалённое выполнение кода в Apache Struts OGNL.
  • CVE-2017-7657 (CVSS — 9.8) - целочисленное переполнение в Eclipse Jetty.
  • CVE-2021-29441 (CVSS — 9.8) - обход аутентификации Alibaba Nacos AuthFilter.
  • CVE-2020-14179 (CVSS — 5.3) - раскрытие информации в Atlassian Jira.
  • CVE-2013-4547 (CVSS — 8.0) - обход ограничений доступа в Nginx.
  • CVE-2019-0230 (CVSS — 9.8) - удалённое выполнение кода в Apache Struts 2.
  • CVE-2018-11776 (CVSS — 8.1) - удалённое выполнение кода в Apache Struts OGNL.
  • CVE-2020-7961 (CVSS — 9.8) - десериализация в Liferay Portal.

Подпишитесь на новости

Boeing 737 MAX может потерять автопилот в самый неудобный момент

У Boeing снова проблемы с программным обеспечением 737 MAX. Компания обнаружила сбой, способный отключить функцию автоматической навигации в один из самых неподходящих моментов — при заходе самолёта на посадку.

Как сообщает The Wall Street Journal, проблема появилась после обновления ПО в кабине пилотов. Ошибка может проявиться, если после ухода на второй круг экипаж изменит запланированный маршрут.

В некоторых ситуациях пилотам придётся перейти на ручное управление и отключить часть функций автопилота. Представители отрасли опасаются, что это создаст дополнительную нагрузку на экипаж при полёте на небольшой высоте.

Boeing уведомила авиакомпании о проблеме ещё в конце августа, но заявила, что угрозы безопасности она не представляет. Сейчас компания готовит временную процедуру, позволяющую повторно активировать автоматическую навигацию, и разрабатывает обновление ПО. Дополнительные рекомендации обещают выпустить к ноябрю, а окончательное исправление — только в начале 2028 года.

Такой график понравился не всем. Southwest Airlines и United Airlines, по данным издания, не захотели принимать новые 737 MAX с проблемной версией ПО и запросили установку предыдущей. Федеральное управление гражданской авиации США уже изучает ситуацию и обещает принять меры при необходимости.

Сбой может затронуть и планы по новым моделям MAX 7 и MAX 10. Последнюю уже заказали Delta, United, American и Alaska, однако результаты проверки FAA способны повлиять на её сертификацию.

Сейчас в мире эксплуатируются 2422 самолёта Boeing 737 MAX 8 и 9. А сама линейка всё никак не может сбросить шлейф проблем: после двух катастроф её полёты приостанавливали почти на два года. Теперь к репутационному багажу добавилось ещё одно обновление, которое лучше было не устанавливать.

RSS: Новости на портале Anti-Malware.ru