



Безопасник Apple: Мы — лучшая площадка для распространения детского порно

Безопасник Apple: Мы — лучшая площадка для распространения детского порно

Безопасник Apple: Мы — лучшая площадка для распространения детского порно

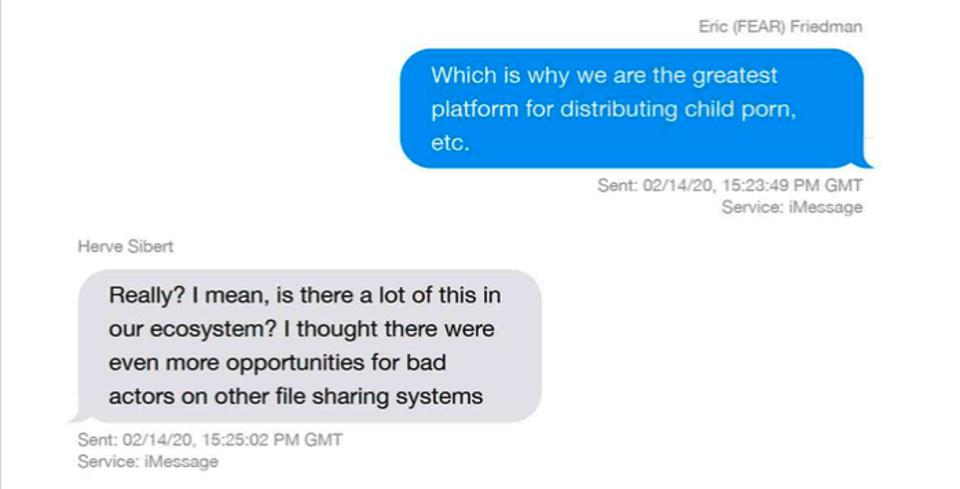
Глава отдела Apple, отвечающего за безопасность и борьбу с мошенничеством, Эрик Фридман назвал инфраструктуру компании наилучшей площадкой для распространения материалов порнографического содержания, в которых задействованы несовершеннолетние лица. Такая характеристика объясняет рвение купертиновцев сканировать фотографии и видеозаписи пользователей.

Согласно опубликованному Forbes материалу, Фридман обозначил свою позицию в личной переписке, датируемой февралём 2020 года. В то время Apple как раз была вовлечена в судебные разбирательства, связанные с требованиями к разработчикам приложений для iOS.

Попавшие в руки юристов документы включали скриншот личной переписки Фридмана через платформу iMessage, которая должна защищать общение пользователей сквозным шифрованием. Одно из сообщений сотрудника Apple гласило:

«Вот поэтому мы — лучшая платформа для распространения детской порнографии и другого подобного контента».


Скорее всего, именно такое видение ситуации и подтолкнуло корпорацию из Купертино к внедрению функции сканирования фотографий и видеозаписей пользователей (CSAM). Само собой, хорошо прикрываться защитой детей — беспроигрышный вариант, однако стоит помнить, что Apple всё же планирует вторгаться в личные материалы юзеров. Это как под прикрытием борьбы с терроризмом после 11 сентября ЦРУ существенно ограничило свободу граждан.

Тот же Эдвард Сноуден отметил, что нововведение Apple представляет серьёзную угрозу конфиденциальности, поскольку власти (или сама «яблочная» корпорация) могут добраться до всего, что, по их мнению, представляет опасность.

Тем не менее Apple всё ещё пытается убедить всех в том, что CSAM не является бэкдором, как заявили отдельные эксперты. Хотя определённые лазейки и уязвимости уже начали находить в реализации новой функции.

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru