



Уязвимость Kalay позволяет взломать миллионы IoT-устройств

Уязвимость Kalay позволяет взломать миллионы IoT-устройств

Уязвимость Kalay позволяет взломать миллионы IoT-устройств

Исследователи из компании FireEye Mandiant обнаружили критическую уязвимость в ключевом компоненте облачной платформы Kalay. Отслеживаемая под идентификатором CVE-2021-28372 брешь угрожает миллионам IoT-устройств.

По словам экспертов, удалённый злоумышленник может сравнительно легко использовать уязвимость в атаке, которая в итоге позволит получить полный контроль над целевым девайсом. Единственное, что потребуется атакующему — уникальный идентификатор Kalay (UID) атакуемого пользователя.

На самом деле, добраться до идентификатора также несложно. В этом киберпреступнику поможет, например, социальная инженерия.

«Выявленные проблемы затрагивают ключевой компонент платформы Kalay. На данный момент нам не удалось составить полный список затронутых уязвимостями устройств. Однако на сайте ThroughTek есть информация о 83 миллионах активных девайсов, находящихся в зоне риска из-за бреши Kalay», — пишут специалисты Mandiant.

«Для успешной атаки злоумышленнику потребуются знания протокола Kalay, а также возможность генерировать и отправлять сообщения. Помимо этого, атакующий должен выяснить уникальный идентификатор, для чего может пригодиться социальная инженерия или дыры в API, которые возвращают UID».

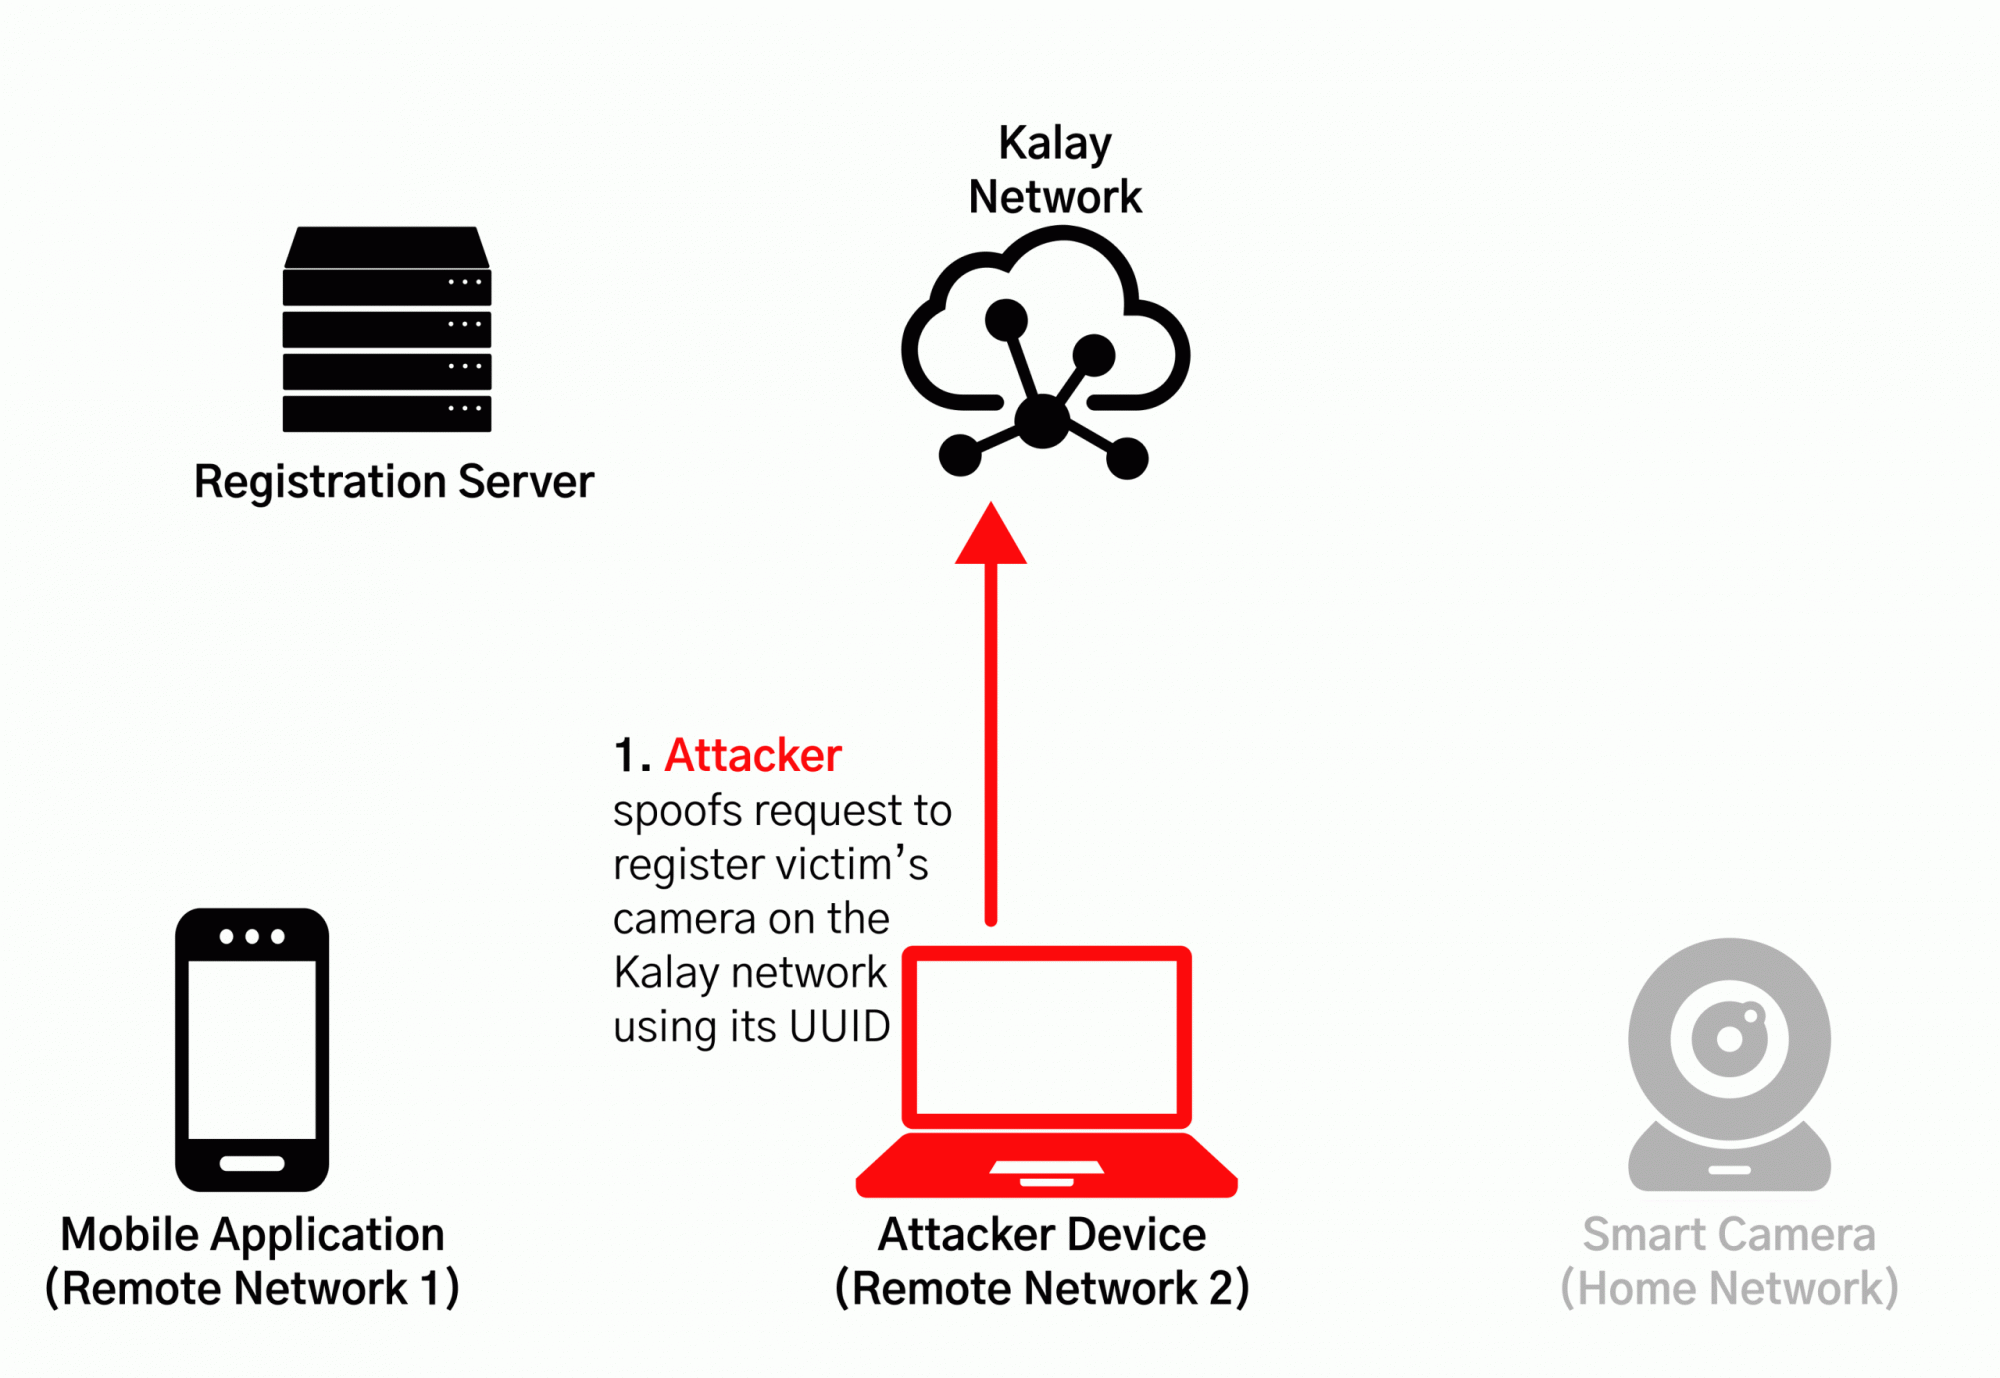
Как только злоумышленник получит идентификатор целевого устройства, он сможет отправить специально созданный запрос сети Kalay, который приведёт к регистрации ещё одного устройства с тем же UID. После этого Kalay перезапишет существующий девайс.

Если пользователь попытается подключиться к устройству, соединение отправится атакующему, который уже смоет перехватить учётные данные жертвы.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru