



Баг на сайте Ford раскрывал данные клиентов и сотрудников

Баг на сайте Ford раскрывал данные клиентов и сотрудников

Баг на сайте Ford раскрывал данные клиентов и сотрудников

Баг на официальном сайте производителя автомобилей Ford Motor открывал конфиденциальные данные, которые мог собрать любой желающий. Среди доступной информации были базы данных клиентов, сведения о сотрудниках и т. п.

Причина бага крылась в неправильной конфигурации системы Pega Infinity, предназначенной для привлечения клиентов. Именно эта система была запущена на серверах Ford.

На брешь наткнулись исследователи в области кибербезопасности, изучавшие официальный сайт Ford. По их словам, баг позволял не только получить доступ к конфиденциальным данным корпорации, но и завладеть контролем над аккаунтами в системе.

Подробности уязвимости, получившей идентификатор CVE-2021-27653, рассказали эксперты Роберт Уиллис и break3r. Также информация относительно дыры появилась на сайте Pega Infinity.

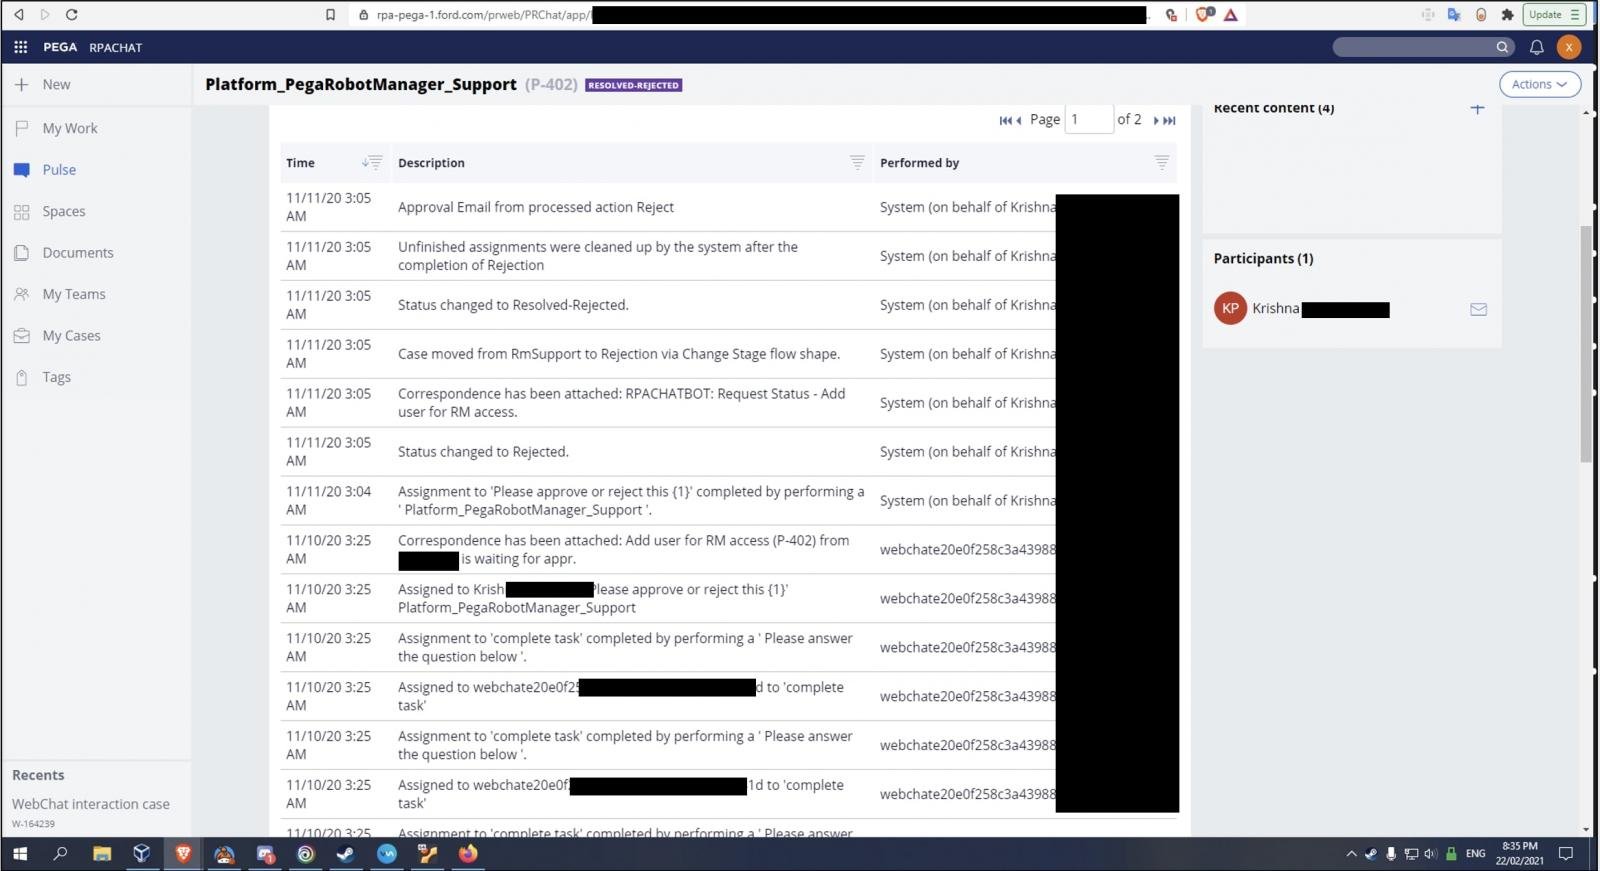
Исследователи сняли множество скриншотов внутренних систем и баз данных Ford, чем поделились с изданием BleepingComputer. Например, один из скриншотов демонстрирует систему электронных запросов производителя автомобилей.


Для эксплуатации уязвимости потенциальному атакующему сначала надо получить доступ к бекенд-панели некорректно настроенного портала Pega Chat Access Group:

https://www.rpa-pega-1.ford.com/prweb/PRChat/app/RPACHAT_4089/
bD8qH******bIw4Prb*/!RPACHAT/$STANDARD...

Различные параметры URL позволяют злоумышленникам выполнять запросы, получать таблицы баз данных, токены доступа OAuth и осуществлять действия с правами администратора. В отдельных случаях атакующие могли получить доступ к персональным данным.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru