



Microsoft зафиксировала фишинговые атаки с использованием азбуки Морзе

Microsoft зафиксировала фишинговые атаки с использованием азбуки Морзе

Microsoft зафиксировала фишинговые атаки с использованием азбуки Морзе

Microsoft рассказала о кампании киберпреступников, за которой эксперты наблюдали год. Фишеры использовали социальную инженерию и постоянно меняли способ обфускации. Самое интересное, что атакующие задействовали азбуку Морзе для сокрытия следов.

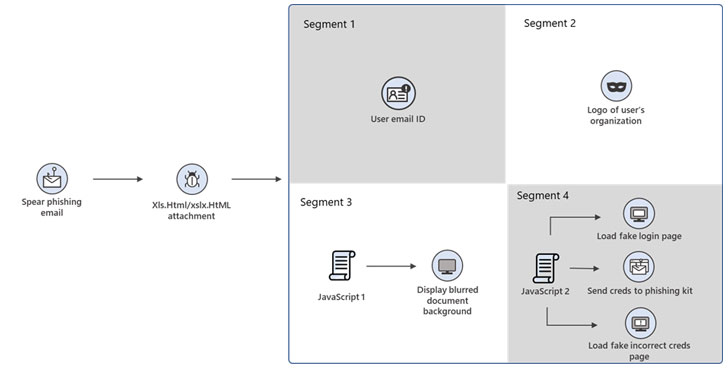
Фишинговые письма, используемые в этих атаках, замаскированы под счета или уведомления о транзакциях. К ним прикреплён HTML-файл «XLS.HTML». В этом случае задача злоумышленников — собрать учётные данные жертв, которые выступают в качестве точки вхождения.

Специалисты Microsoft отметили, что HTML-вложение поделено на несколько сегментов, среди которых присутствуют и JavaScript-файлы, используемые для кражи паролей. Причём злоумышленники отошли от простого HTML-кода и теперь прибегают к многочисленным техникам кодирования.

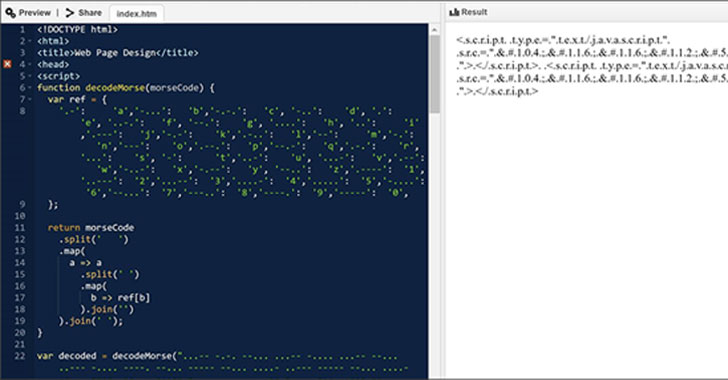
Именно здесь им пригождается азбука Морзе в качестве нетипичного метода шифрования. С её помощью атакующие прячут отдельные сегменты своих атак.


При открытии вложения запускается окно браузера, отображающие фейковую форму для ввода учётных данных Microsoft Office 365, наложенную поверх документа Excel. Диалоговое окно призывает получателя пройти аутентификацию, чтобы получить доступ к документу.

После ввода логина и пароля система выдаёт предупреждение о неудачной попытке — якобы пароль неверный. Параллельно с этим данные отправляются злоумышленникам.

Исследователи вышли на эту кампанию в июле 2020 года, с тех пор киберпреступники неоднократно варьировали методы маскировки вредоносного вложения. Азбука Морзе появилась в феврале и мае 2021 года.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru