



Microsoft зафиксировала фишинговые атаки с использованием азбуки Морзе

Microsoft зафиксировала фишинговые атаки с использованием азбуки Морзе

Microsoft зафиксировала фишинговые атаки с использованием азбуки Морзе

Microsoft рассказала о кампании киберпреступников, за которой эксперты наблюдали год. Фишеры использовали социальную инженерию и постоянно меняли способ обфускации. Самое интересное, что атакующие задействовали азбуку Морзе для сокрытия следов.

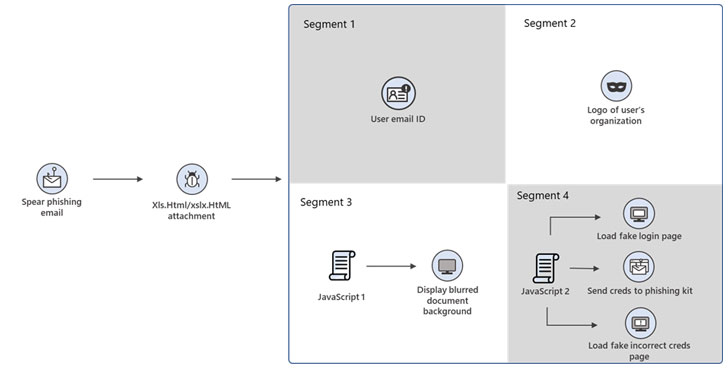
Фишинговые письма, используемые в этих атаках, замаскированы под счета или уведомления о транзакциях. К ним прикреплён HTML-файл «XLS.HTML». В этом случае задача злоумышленников — собрать учётные данные жертв, которые выступают в качестве точки вхождения.

Специалисты Microsoft отметили, что HTML-вложение поделено на несколько сегментов, среди которых присутствуют и JavaScript-файлы, используемые для кражи паролей. Причём злоумышленники отошли от простого HTML-кода и теперь прибегают к многочисленным техникам кодирования.

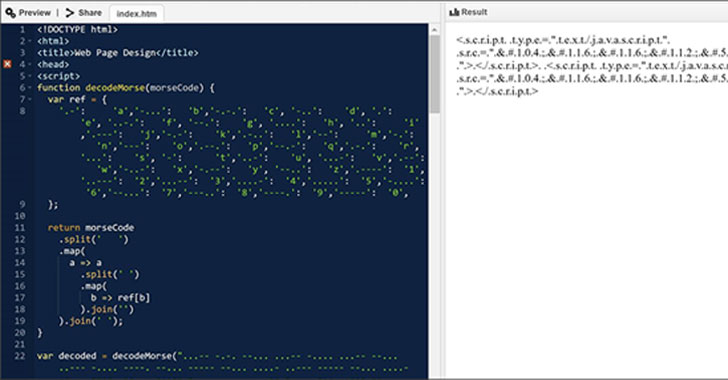
Именно здесь им пригождается азбука Морзе в качестве нетипичного метода шифрования. С её помощью атакующие прячут отдельные сегменты своих атак.


При открытии вложения запускается окно браузера, отображающие фейковую форму для ввода учётных данных Microsoft Office 365, наложенную поверх документа Excel. Диалоговое окно призывает получателя пройти аутентификацию, чтобы получить доступ к документу.

После ввода логина и пароля система выдаёт предупреждение о неудачной попытке — якобы пароль неверный. Параллельно с этим данные отправляются злоумышленникам.

Исследователи вышли на эту кампанию в июле 2020 года, с тех пор киберпреступники неоднократно варьировали методы маскировки вредоносного вложения. Азбука Морзе появилась в феврале и мае 2021 года.

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru