



Microsoft зафиксировала фишинговые атаки с использованием азбуки Морзе

Microsoft зафиксировала фишинговые атаки с использованием азбуки Морзе

Microsoft зафиксировала фишинговые атаки с использованием азбуки Морзе

Microsoft рассказала о кампании киберпреступников, за которой эксперты наблюдали год. Фишеры использовали социальную инженерию и постоянно меняли способ обфускации. Самое интересное, что атакующие задействовали азбуку Морзе для сокрытия следов.

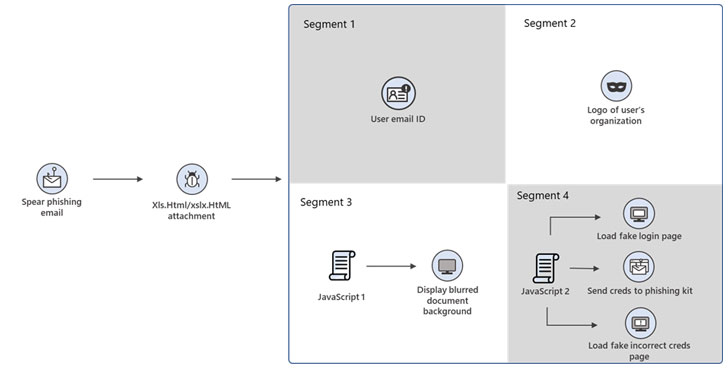
Фишинговые письма, используемые в этих атаках, замаскированы под счета или уведомления о транзакциях. К ним прикреплён HTML-файл «XLS.HTML». В этом случае задача злоумышленников — собрать учётные данные жертв, которые выступают в качестве точки вхождения.

Специалисты Microsoft отметили, что HTML-вложение поделено на несколько сегментов, среди которых присутствуют и JavaScript-файлы, используемые для кражи паролей. Причём злоумышленники отошли от простого HTML-кода и теперь прибегают к многочисленным техникам кодирования.

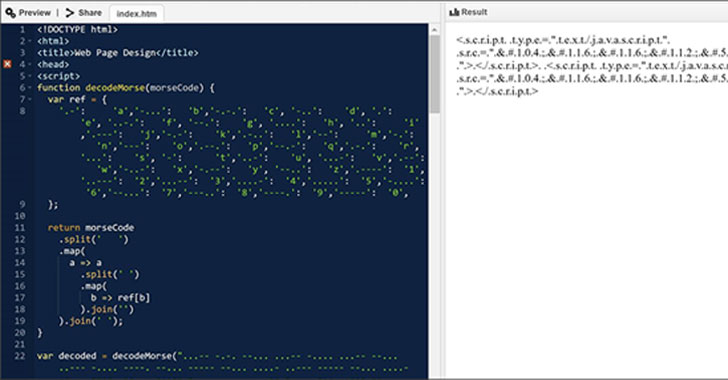
Именно здесь им пригождается азбука Морзе в качестве нетипичного метода шифрования. С её помощью атакующие прячут отдельные сегменты своих атак.


При открытии вложения запускается окно браузера, отображающие фейковую форму для ввода учётных данных Microsoft Office 365, наложенную поверх документа Excel. Диалоговое окно призывает получателя пройти аутентификацию, чтобы получить доступ к документу.

После ввода логина и пароля система выдаёт предупреждение о неудачной попытке — якобы пароль неверный. Параллельно с этим данные отправляются злоумышленникам.

Исследователи вышли на эту кампанию в июле 2020 года, с тех пор киберпреступники неоднократно варьировали методы маскировки вредоносного вложения. Азбука Морзе появилась в феврале и мае 2021 года.

Подпишитесь на новости

Забытый ПИН больше не потребует стирать весь Android-смартфон

Google разрабатывает запасной способ разблокировки Android-смартфона через привязанный аккаунт. Новинка может избавить пользователей от нынешнего сурового выбора: вспомнить ПИН или отправить все локальные данные под нож. Сейчас при полностью забытом ПИН-коде, пароле или графическом ключе владельцу обычно остаётся сбросить устройство до заводских настроек.

После этого Google попросит подтвердить право собственности через аккаунт, но фотографии, документы и данные приложений без резервной копии уже никто не вернёт.

В Android 17 QPR2 Beta 5 исследователи обнаружили упоминание функции Unlock with Google Account. Её описание предлагает разблокировать устройство с помощью связанного аккаунта Google, если пользователь забыл ПИН или пароль.

Судя по найденному интерфейсу, запасной вход будет добровольным и по умолчанию отключённым. Пользователю придётся заранее разрешить разблокировку через аккаунт в разделе Device unlock.

Фактически компания может вернуть идею, существовавшую в старых версиях Android. До Android 4.4 включительно забытый графический ключ можно было сбросить с помощью данных аккаунта Google. Позднее такую возможность убрали, оставив пользователям фабричный сброс и защиту Factory Reset Protection.

Однако функция пока не работает даже в тестовой Android 17 QPR2 Beta 5, официального анонса от Google нет, а найденный в коде механизм может измениться или вообще не добраться до релиза.

RSS: Новости на портале Anti-Malware.ru