



Операторы LockBit готовятся слить украденные у Accenture данные

Операторы LockBit готовятся слить украденные у Accenture данные

Операторы LockBit готовятся слить украденные у Accenture данные

Кибербанда, орудующая программой-вымогателем LockBit пробила защиту консалтинговой компании Accenture и выкрала конфиденциальные данные. Сама жертва, однако, заявила, что прекрасно восстановила все файлы из бэкапа.

Напомним, что LockBit предлагается по модели «шифровальщик как услуга» (ransomware-as-a-service, RaaS), а это значит, что его может взять в аренду любая группировка. На днях распространяющие LockBit киберпреступники заявили, что одной из жертв стала Accenture.

Это можно назвать по-настоящему крупной «добычей», поскольку ирландская компания работает с 94 организациями из Fortune Global 100, оказывая услуги по консультированию в самых разных бизнес-областях. В списке клиентов Accenture есть всем известные наименования: Alibaba, Cisco и Google.

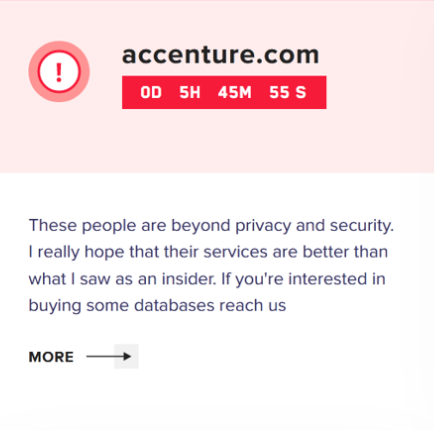
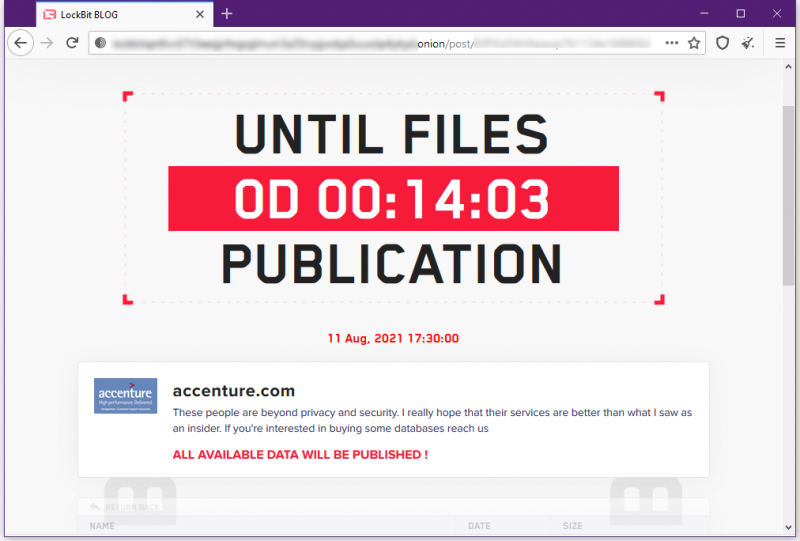
На официальном сайте операторов LockBit в дарквебе появился пост, в котором преступники предлагают купить базу данных Accenture. Помимо этого, злоумышленники крайне нелицеприятно отзываются об уровне защищённости систем ирландской консалтинговой компании.

«Эти люди далеки от конфиденциальности и безопасности. Очень надеюсь, что их услуги гораздо лучше того, что мне удалось лицезреть как инсайдеру. Если кто-то хочет купить базу данных, свяжитесь с нами», — гласит пост.


Также преступники опубликовали таймер, отсчитывающий время до публикации скомпрометированных данных. В папке под именем W1 исследователи нашли PDF-документы, украденные, предположительно, у Accenture.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru