



Операторы LockBit готовятся слить украденные у Accenture данные

Операторы LockBit готовятся слить украденные у Accenture данные

Операторы LockBit готовятся слить украденные у Accenture данные

Кибербанда, орудующая программой-вымогателем LockBit пробила защиту консалтинговой компании Accenture и выкрала конфиденциальные данные. Сама жертва, однако, заявила, что прекрасно восстановила все файлы из бэкапа.

Напомним, что LockBit предлагается по модели «шифровальщик как услуга» (ransomware-as-a-service, RaaS), а это значит, что его может взять в аренду любая группировка. На днях распространяющие LockBit киберпреступники заявили, что одной из жертв стала Accenture.

Это можно назвать по-настоящему крупной «добычей», поскольку ирландская компания работает с 94 организациями из Fortune Global 100, оказывая услуги по консультированию в самых разных бизнес-областях. В списке клиентов Accenture есть всем известные наименования: Alibaba, Cisco и Google.

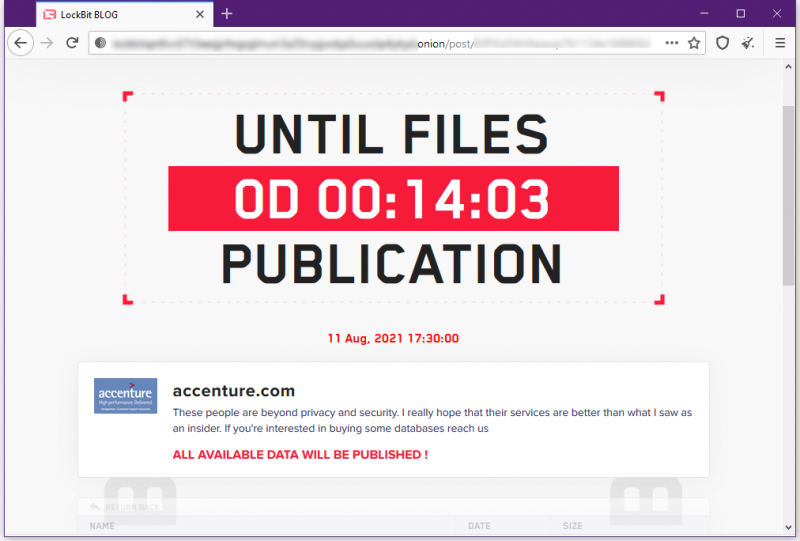
На официальном сайте операторов LockBit в дарквебе появился пост, в котором преступники предлагают купить базу данных Accenture. Помимо этого, злоумышленники крайне нелицеприятно отзываются об уровне защищённости систем ирландской консалтинговой компании.

«Эти люди далеки от конфиденциальности и безопасности. Очень надеюсь, что их услуги гораздо лучше того, что мне удалось лицезреть как инсайдеру. Если кто-то хочет купить базу данных, свяжитесь с нами», — гласит пост.


Также преступники опубликовали таймер, отсчитывающий время до публикации скомпрометированных данных. В папке под именем W1 исследователи нашли PDF-документы, украденные, предположительно, у Accenture.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru