



Операторы шифровальщика угрожают опубликовать похищенные у Gigabyte данные

Операторы шифровальщика угрожают опубликовать похищенные у Gigabyte данные

Операторы шифровальщика угрожают опубликовать похищенные у Gigabyte данные

Тайваньская компания Gigabyte, производящая аппаратную составляющую для компьютеров, стала жертвой атаки программы-вымогателя, за которой, как предполагают специалисты, стоит киберпреступная группировка RansomEXX. Операция злоумышленников не затронула производственные процессы техногиганта, однако от неё пострадала часть внутренних серверов.

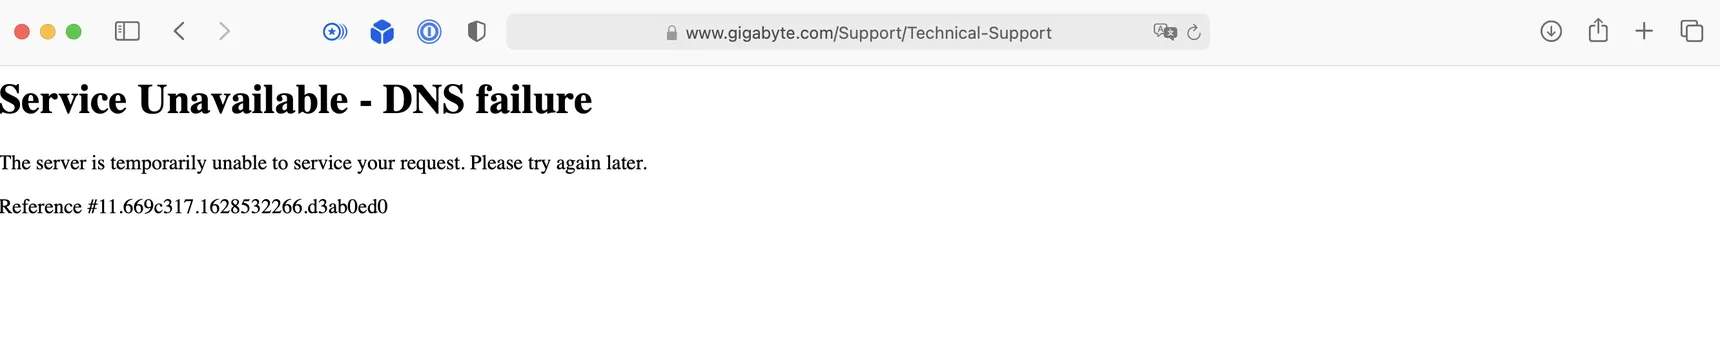
В настоящее время отдельные составляющие официального веб-сайта, включая систему технической поддержки, выведены в офлайн. Из-за этого клиенты не могут получить доступ к апдейтам и информации о восстановлении аппаратной составляющей по гарантии.


Более того, атаковавшие Gigabyte киберпреступники угрожают опубликовать все похищенные данные, среди которых есть и конфиденциальные документы, полученные от Intel, AMD и American Megatrends.

Рядовому читателю Gigabyte, скорее всего, известна производством компонентов для компьютеров: материнских плат, видеокарт и т. п. Однако тайваньская компания также выпускает ноутбуки и мониторы для геймеров под именем Aorus.

Как выяснили издания Bleeping Computer и The Record, кибербанда RansomEXX опубликовала на просторах дарквеба послание, в котором злоумышленники грозятся выложить 112 ГБ данных, украденных в ходе кибератаки.

В подтверждение своих слов операторы шифровальщика опубликовали скриншоты конфиденциальных документов. Теперь остаётся ждать развития событий, однако, исходя из мировой практики, вряд ли киберпреступникам стоит рассчитывать на выплату затребованного выкупа.

Напомним, что похожая история приключилась с другим крупным производителем — Acer. В марте операторы REvil зашифровали системы компании и затребовали рекордные на тот момент 50 миллионов долларов.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru