



Операторы шифровальщика угрожают опубликовать похищенные у Gigabyte данные

Операторы шифровальщика угрожают опубликовать похищенные у Gigabyte данные

Операторы шифровальщика угрожают опубликовать похищенные у Gigabyte данные

Тайваньская компания Gigabyte, производящая аппаратную составляющую для компьютеров, стала жертвой атаки программы-вымогателя, за которой, как предполагают специалисты, стоит киберпреступная группировка RansomEXX. Операция злоумышленников не затронула производственные процессы техногиганта, однако от неё пострадала часть внутренних серверов.

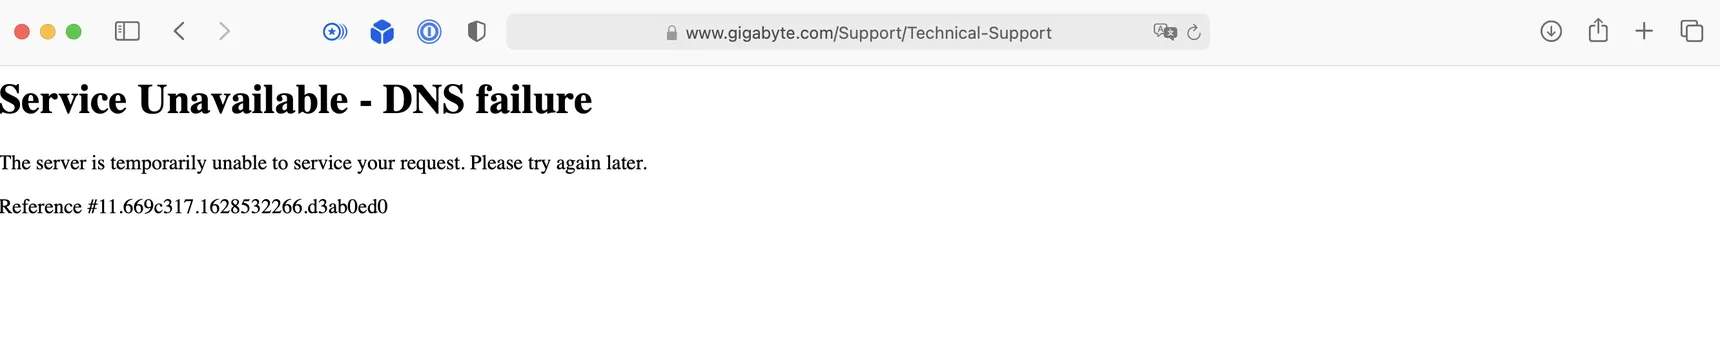
В настоящее время отдельные составляющие официального веб-сайта, включая систему технической поддержки, выведены в офлайн. Из-за этого клиенты не могут получить доступ к апдейтам и информации о восстановлении аппаратной составляющей по гарантии.


Более того, атаковавшие Gigabyte киберпреступники угрожают опубликовать все похищенные данные, среди которых есть и конфиденциальные документы, полученные от Intel, AMD и American Megatrends.

Рядовому читателю Gigabyte, скорее всего, известна производством компонентов для компьютеров: материнских плат, видеокарт и т. п. Однако тайваньская компания также выпускает ноутбуки и мониторы для геймеров под именем Aorus.

Как выяснили издания Bleeping Computer и The Record, кибербанда RansomEXX опубликовала на просторах дарквеба послание, в котором злоумышленники грозятся выложить 112 ГБ данных, украденных в ходе кибератаки.

В подтверждение своих слов операторы шифровальщика опубликовали скриншоты конфиденциальных документов. Теперь остаётся ждать развития событий, однако, исходя из мировой практики, вряд ли киберпреступникам стоит рассчитывать на выплату затребованного выкупа.

Напомним, что похожая история приключилась с другим крупным производителем — Acer. В марте операторы REvil зашифровали системы компании и затребовали рекордные на тот момент 50 миллионов долларов.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru