



Ботоводы Mirai эксплуатируют уязвимость, затрагивающую миллионы роутеров

Ботоводы Mirai эксплуатируют уязвимость, затрагивающую миллионы роутеров

Ботоводы Mirai эксплуатируют уязвимость, затрагивающую миллионы роутеров

Экспертам в области кибербезопасности стало известно об активной эксплуатации уязвимости, затрагивающей миллионы маршрутизаторов. Как отметили специалисты, под угрозой находятся владельцы роутеров, работающих на прошивке Arcadyan.

Стоящие за атаками злоумышленники пытаются набрать уязвимые устройства в свой ботнет Mirai. Для этого атакующие эксплуатируют критическую брешь под идентификатором CVE-2021-20090. По шкале CVSS баг получил 9,9  баллов из 10, а в случае успешного использования он позволяет удалённому преступнику обойти аутентификацию.

Об атаках на маршрутизаторы рассказали специалисты Juniper Threat Labs, поскольку с февраля 2021 года они «ведут» киберпреступную группировку, известную своими атаками на IoT-устройства, и мониторят всю активность, связанную с подобными кампаниями.

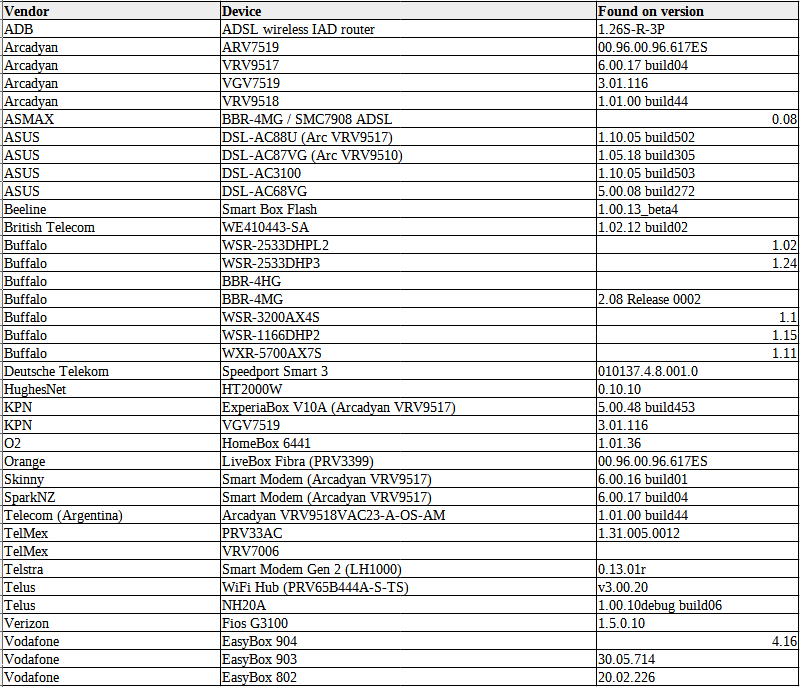
Среди уязвимых девайсов присутствуют десятки моделей роутеров производства совершенно разных компаний: Asus, British Telecom, Deutsche Telekom, Orange, O2 (Telefonica), Verizon, Vodafone, Telstra и Telus.

Поскольку брешь затрагивает многие модели и производителей маршрутизаторов, эксперты считают, что в общей сложности под угрозой могут находиться миллионы пользователей. Примечательно, что об уязвимости первой рассказала компания Tenable, которая ещё в апреле опубликовала соответствующее предупреждение.

А в начале августа уже вышел полноценный PoC-код (proof-of-concept). Более того, исследователи отметили, что CVE-2021-20090 существует уже по меньшей мере десять лет, а ранее дыра просочилась приблизительно на 20 моделей роутеров через цепочку поставок.

Со списком уязвимых роутеров можно ознакомиться на изображении ниже:

Подпишитесь на новости

Фальшивый охотник на Бабу-ягу атакует военных и российские компании

Кибершпионы решили сыграть на страхе перед дронами: создали сайт с якобы полезной программой Dronner для отслеживания тяжёлых беспилотников «Баба-яга» и мест дистанционного минирования. Вместо разведданных пользователь получает вредоносную программу. Новую активность обнаружили специалисты Ф6/F6 и назвали её Mimbrob.

Судя по тематике приманки, атакующие предположительно целятся в российских военнослужащих, использующих компьютеры вблизи линии боевого соприкосновения. На смартфонах приложение не работает.

После запуска Dronner проверяет системный язык, раскладки клавиатуры и предпочитаемые языки интерфейса. Вредоноса интересуют русский, языки ряда стран СНГ и Румынии. Если ничего подходящего не найдено, программа притворяется мёртвой: засыпает, а через три минуты завершает работу.


Одними военными киберразведчики не ограничились. С апреля 2026 года Mimbrob атакует российские промышленные предприятия и ИТ-компании через тщательно подготовленные фишинговые письма. В ход шли фальшивые служебные записки о срочной метрологической проверке, предложения о сотрудничестве и архивы с названиями вроде «Судебное_разбирательство».


В этих кампаниях применялся загрузчик FBULoader, замаскированный под обновление Яндекс Браузера, а также зловред RAT-Go. Для отправки писем злоумышленники регистрировали домены, похожие на адреса российских предприятий и разработчиков.


По оценке Ф6/F6, наиболее вероятная цель группы — шпионаж. Однако финальную вредоносную нагрузку исследователи получить не смогли, поэтому окончательные выводы о мотивах пока делать рано. Технические подробности и индикаторы компрометации опубликованы в исследовании F6.

RSS: Новости на портале Anti-Malware.ru