



Мошенники получают дубликаты сим-карт предпринимателей и крадут их деньги

Мошенники получают дубликаты сим-карт предпринимателей и крадут их деньги

Мошенники получают дубликаты сим-карт предпринимателей и крадут их деньги

Исследователи из антивирусной компании ESET рассказали о набирающем обороты виде онлайн-мошенничества с сим-картами. С помощью новой схемы злоумышленники могут получить доступ к телефонному номеру жертвы и перевести его деньги из банковских приложений.

«Фишка» нового подхода в комбинации уже известных ранее мошеннических уловок, и, как предупредили в ESET, такой обман на практике очень сложно доказать. Всё начинается с создания поддельного аккаунта, который можно приобрести, например, на чёрном онлайн-рынке.

Невооруженный глаз не сможет отличить такие учётные записи от настоящих. Во-первых, они созданы несколько лет назад, во-вторых — содержат фотографии, которых нет в поиске Google и Яндекс.

Злоумышленники также обновляют контент таких учёток (пусть не так часто), чтобы поддерживать иллюзию активности живого пользователя. Жертву мошенники ищут в Facebook и Instagram, специально рассчитывая потенциальный успех социальной инженерии. Главный интерес представляют владельцы бизнеса, предприниматели.

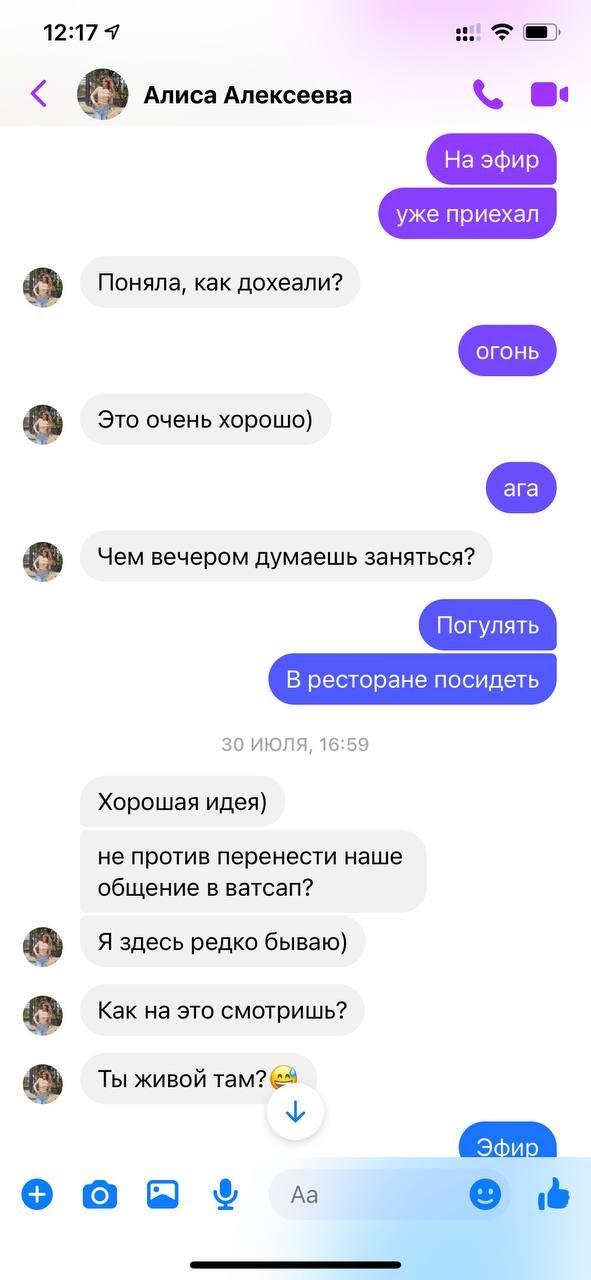
Выбрав объект, преступники пытаются выяснить номер его телефона, для чего привлекается вымышленная красивая девушка. Чтобы привлечь внимание, фейковая дама создаёт видимость общих интересов (например, отмечаются одни и те же хобби с жертвой или общий ВУЗ).

Именно этот персонаж пытается выудить у объекта телефонный номер. Для этого предлагается перенести общение в WhatsApp. Забегая вперёд, можно отметить, что номер телефона необходим для изготовления дубликата сим-карты.


Узнав заветные цифры и подготовив поддельную доверенность, злоумышленники идут в небольшой филиал оператора, обслуживающего жертву. Причём всё готовится таким образом, чтобы этот филиал был в другом часовом поясе с объектом.

После получения сим-карты мошенникам остаётся лишь обратиться в банк по поводу восстановления пароля от банковского приложения (телефонный номер выступает в качестве дополнительного фактора аутентификации). А дальше — дело техники: все средства предпринимателя переводятся в карман преступников.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru